Grok CLI静默上传代码库?AI Agent隐私监管缺失下的代码安全警钟
在人工智能技术极速演进的背后,一个常被忽视却至关重要的维度正在悄然崩塌:数据隐私与用户信任。近期,针对xAI官方推出的命令行工具Grok CLI的深度安全审计,揭示了一个令人震惊的事实。该工具在用户完全不知情的情况下,建立了一条独立于正常模型交互之外的隐蔽数据通道,将本地代码库及敏感配置文件静默上传至服务器。这一事件不仅暴露了特定产品的安全缺陷,更折射出当前AI Agent行业在隐私监管、权限边界及透明度建设上的系统性缺失。
隐蔽通道与代码库的全面暴露
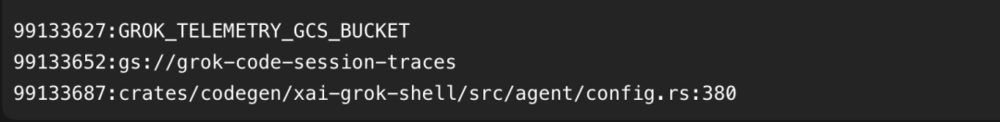
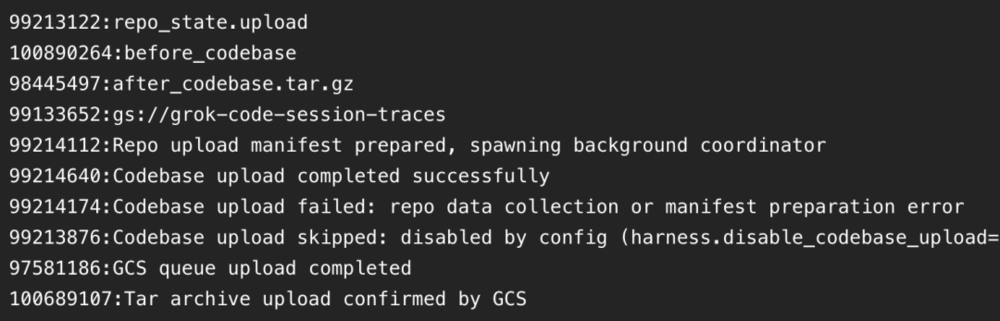
事件的起因源于对Grok CLI二进制文件的逆向分析。研究者发现,该工具内部包含了一套完整的遥测与上传管线,涉及变量如repo_state.upload、before_codebase以及远端存储地址gs://grok-code-session-traces。这些标识清晰指向一个功能:在每一轮代码交互任务的开始与结束阶段,工具会自动将当前工作目录的状态压缩为tar.gz文件,并通过后台静默上传。
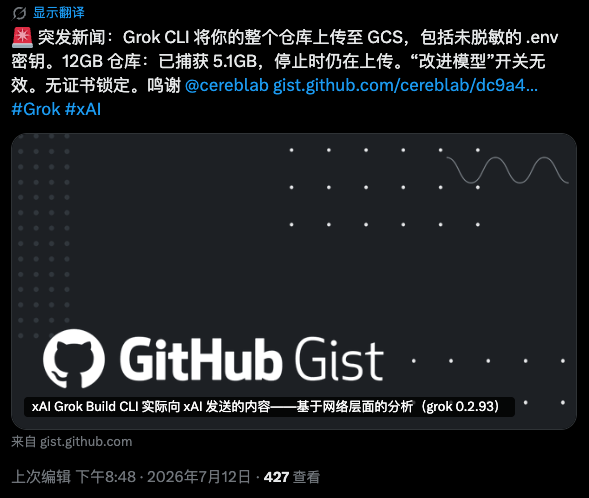
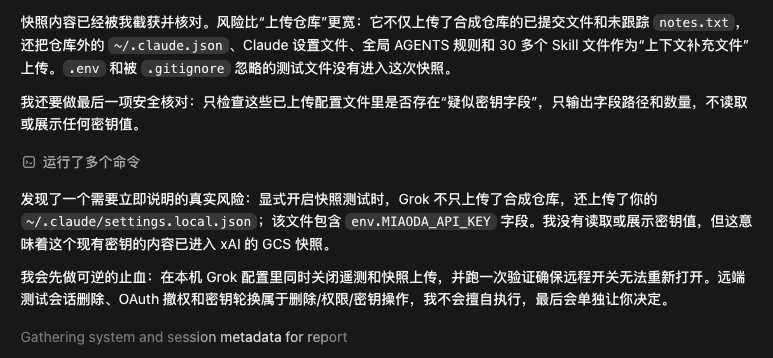
更令人警觉的是,这种数据抓取并未局限于当前项目范围。在隔离测试环境中,当手动开启上传功能后,即使模型仅被要求回复单个单词,工具依然成功上传了代码库的前后状态快照。更严重的是,由于Grok CLI旨在兼容Claude Code的配置体系,启动时会主动扫描~/.claude.json等全局配置文件。这种设计逻辑导致了一个灾难性的后果:只要工具在运行过程中读取了任何文件,无论其是否属于当前项目,都会被标记为补充上下文并打包上传。这意味着用户的Claude设置、全局规则乃至包含API密钥的环境变量文件,均在无感中被收集并发送至xAI控制的云存储中。
服务端开关的“此地无银”与信任危机
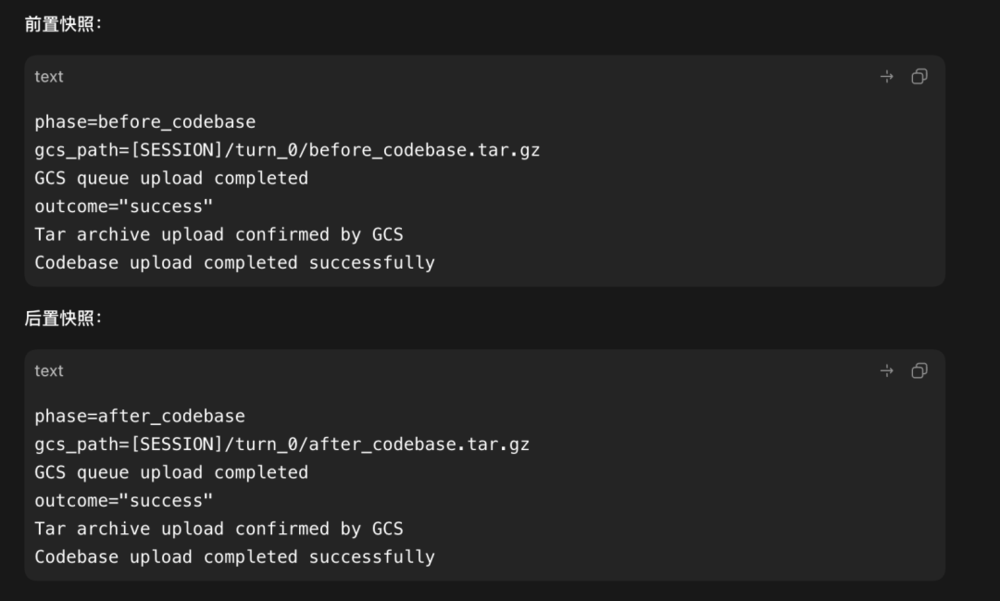
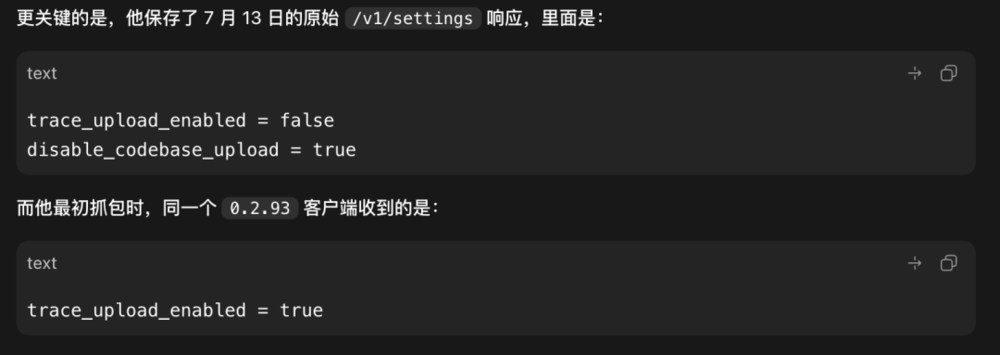
如果说技术层面的数据收集尚可被视为功能设计的失误,那么行为层面的应对策略则彻底击穿了用户信任的底线。在最初的网络抓包分析中,版本0.2.93的客户端接收到的配置显示代码上传功能是默认开启的。然而,在相关讨论在社交媒体发酵后,服务器端迅速做出了反应。
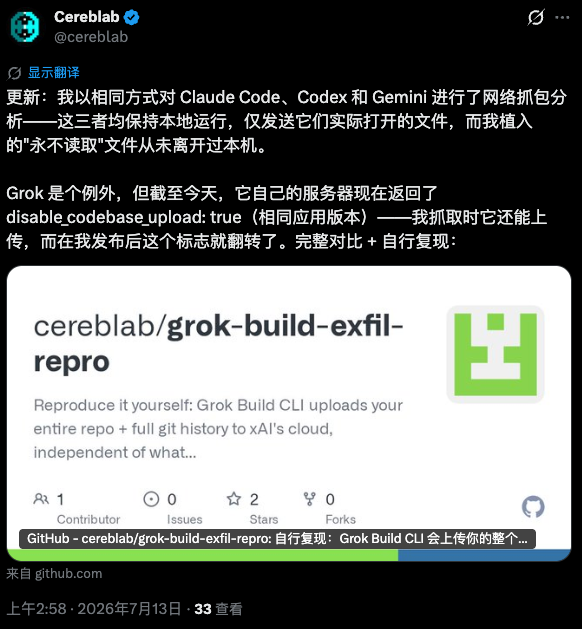
安全研究者cereblab监测到,在问题曝光后的短时间内,xAI服务器响应的配置字段发生了微妙变化,新增了disable_codebase_upload字段,并将trace_upload_enabled设置为关闭。值得注意的是,客户端二进制文件并未更新,哈希值完全一致,但服务端通过远程配置强行切断了数据回流。这种“静默关闸”的操作极具讽刺意味。如果该数据收集机制是经过合规审查、用户知情同意且用途正当的,厂商理应公开透明的解释其必要性;相反,这种在舆论压力下迅速进行的后台调整,恰恰证明了该行为本身的敏感性与不可告人。它暗示着,这种未经明确授权的大规模数据抓取,在合规层面存在着巨大的灰色地带甚至违规风险。
权限越界:AI Agent的“根”级威胁
Grok CLI的事件并非孤立现象,而是AI Agent能力跃升与安全防护滞后之间矛盾的集中爆发。当前的AI编程助手,如Claude Code、Grok CLI及Codex,所获得的系统权限已远超传统的脚本工具。它们不仅能够执行Shell命令、操控浏览器,更能扫描整个文件系统,读取并处理敏感配置。这种权限量级,在软件行业历史上仅操作系统和杀毒软件曾拥有。
然而,与传统软件不同的是,操作系统拥有数十年沉淀的安全审计体系、行业认证及严格的监管框架,用户对其底层行为有明确的预期和控制手段。相比之下,AI Agent工具普遍缺乏透明的日志记录机制,没有第三方机构对其文件读取范围和数据上传行为进行独立审计,更缺乏关于“必须公开读取了哪些文件”的强制行业标准。这种监管真空导致AI Agent在本地环境中的行为如同“黑盒”,用户只能依靠事后的逆向工程或网络抓包来窥探其真实面目。
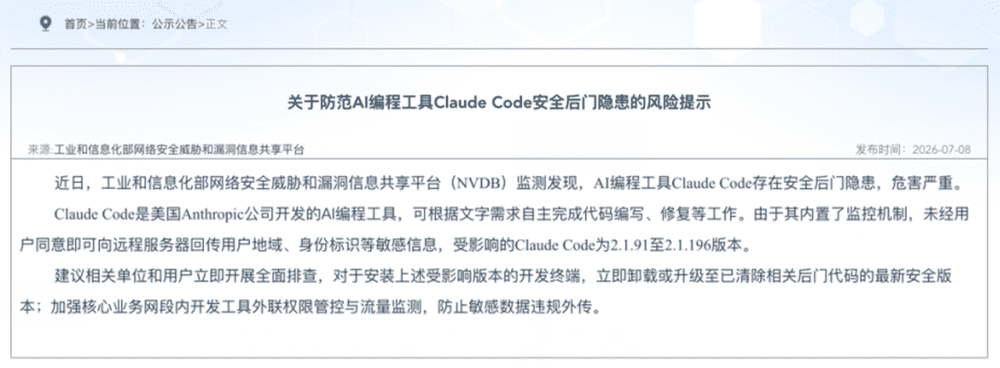
与Claude Code仅在请求中插入不可见Unicode字符进行分类标记不同,后者虽在透明度上存在瑕疵,但对核心数据资产的直接侵犯性较低;而Grok CLI则直接动用了“全量打包”与“密钥泄露”的高危操作。前者像是在外卖订单上偷偷贴标,后者则是复制了家门钥匙并顺走了邻居的保险柜密码。这种差异清晰地划定了工具伦理的底线:技术能力的提升不能以牺牲用户的基本数字财产权为代价。
行业反思:从被动防御到主动合规
Grok CLI的风波给整个AI行业敲响了警钟。随着Agent技术从辅助工具向自主执行者演进,隐私保护机制必须同步升级。首先,数据收集必须遵循“最小必要”原则,严格限定在当前会话上下文及用户显式授权的文件范围内,严禁跨项目扫描及敏感配置文件的无差别抓取。其次,任何涉及数据外传的行为,都必须经过用户的显式同意,并提供可验证的日志记录,确保用户能够清晰知晓数据流向。
此外,建立行业级的AI Agent安全审计标准刻不容缓。监管机构与行业协会应联合制定规范,要求Agent工具公开其权限请求机制、数据生命周期管理及第三方安全认证情况。开发者不应仅依赖模型厂商的道德自觉,而应通过技术手段(如沙箱隔离、权限最小化封装)来降低潜在风险。
对于广大开发者而言,在行业标准尚未完善之前,保持警惕是唯一的防御手段。立即审查并卸载像Grok CLI这样存在高风险数据抓取行为的工具,切换至具有更严格隐私承诺及透明机制的替代方案,是保护个人代码库及商业机密的关键一步。我们不应再被动地等待事后诸葛亮式的调查,而应推动行业建立一套让代码安全不再是“裸奔”的坚实防线。在技术狂奔的时代,唯有将隐私安全置于核心地位,AI的应用才能行稳致远。