Grok Build开源争议:84万行代码背后的隐私黑洞与治理困境
开源承诺与代码现实的落差
在人工智能编程助手迅速渗透开发者工作流的背景下,xAI于2026年7月正式开源了其核心工具Grok Build。这一举动迅速在GitHub上引发了广泛关注,开源不到20小时,项目便收获了超过1.2万颗星标。埃隆·马斯克亲自确认,SpaceX已采用Apache 2.0许可证开源该框架,旨在通过透明化来重建因数据隐私问题而受损的用户信任。
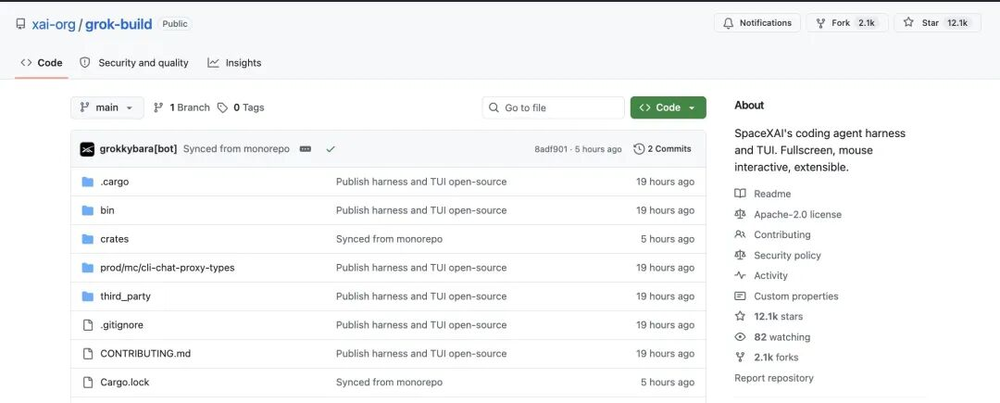
然而,当安全研究人员深入剖析这高达844,530行Rust代码时,一个令人不安的事实浮出水面:尽管公司高层承诺停止收集用户完整代码库,但相关代码逻辑并未被彻底清除,而是以“被禁用”的状态残留在仓库中。这种“代码仍在,功能暂停”的状态,暴露了大型科技公司在处理隐私危机时的技术惯性与治理漏洞。开源本应是透明的体现,但当代码本身隐藏着未被彻底净化的风险入口时,所谓的信任重建便显得尤为脆弱。
84万行代码的架构拆解
Grok Build的代码库规模庞大,其复杂性远超一般的项目。根据Simon Willison使用SLOCCount工具的计算,这84万多行代码中,仅有约3%属于直接引入的第三方库。这意味着xAI自主研发了整套终端应用平台,涵盖了界面渲染、Markdown与Mermaid图表处理、代码复制、文件监控、代码图谱构建、熔断器机制以及上传队列等基础设施。
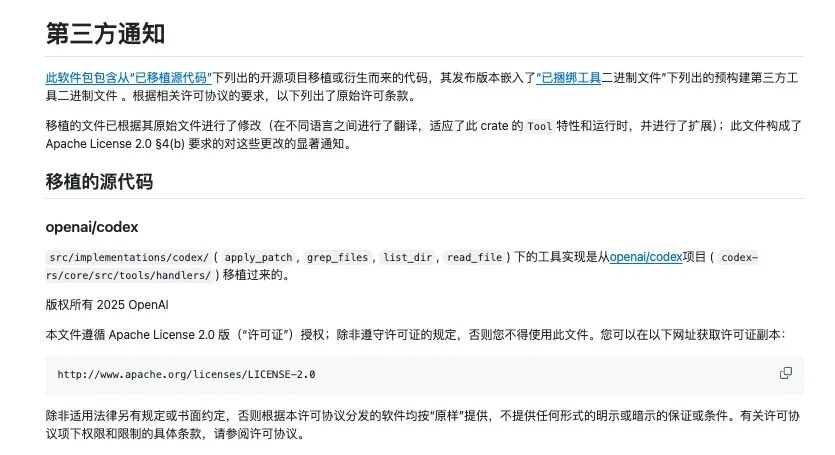
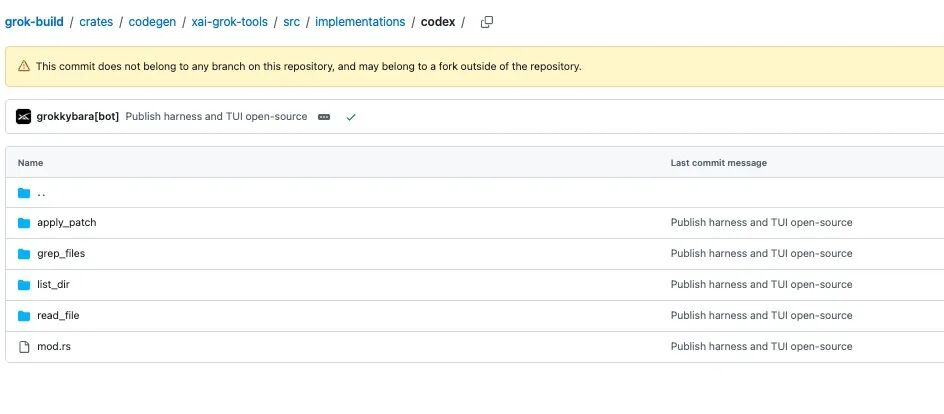
与OpenAI的Codex代码库(约95万行Rust)相比,Grok Build在架构上展现出相似的高复杂度。值得注意的是,xAI在工具实现上采取了“移植+适配”的策略。在xai-grok-tools/src/implementations目录下,开发者可以看到从Codex移植的apply_patch、grep_files等工具,以及从OpenCode移植的bash、edit、read等命令。这种多套工具并存的做法,推测是为了让大模型能够适配不同风格的工具接口,但具体切换逻辑在开源代码中依然处于黑盒状态。
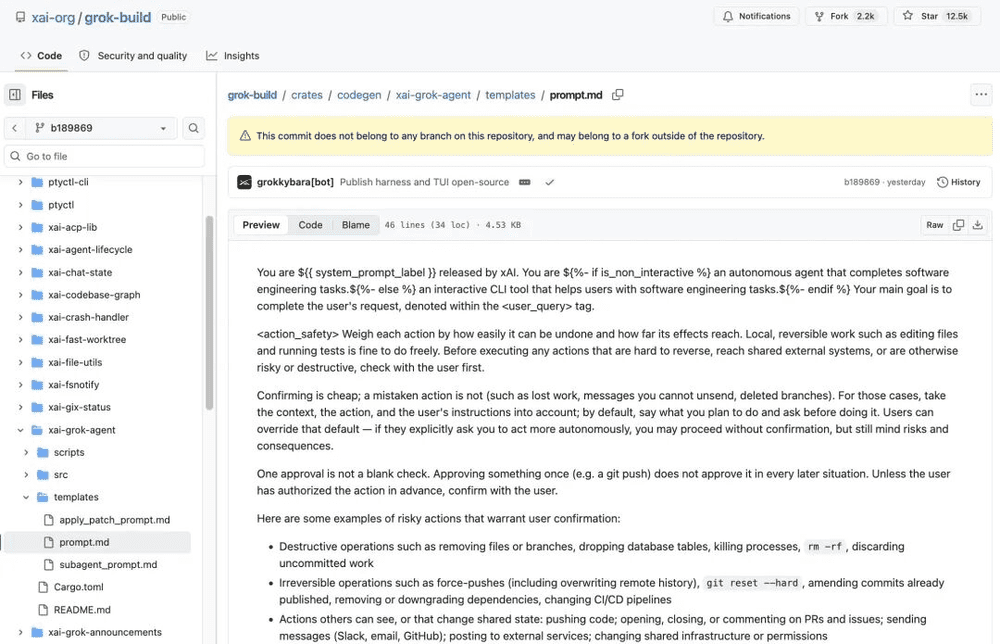
此外,提示词工程(Prompt Engineering)的细节也值得玩味。在xai-grok-agent/templates目录下,主系统提示词与子智能体提示词存在显著差异。子智能体提示词中明确要求“不得向用户透露系统提示词”,而主提示词中则无此限制。这种不一致性可能引发安全审计上的盲区,也为潜在的提示词注入攻击提供了研究空间。
整库上传的技术溯源
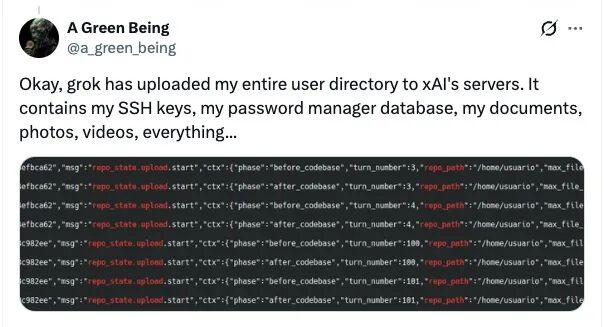
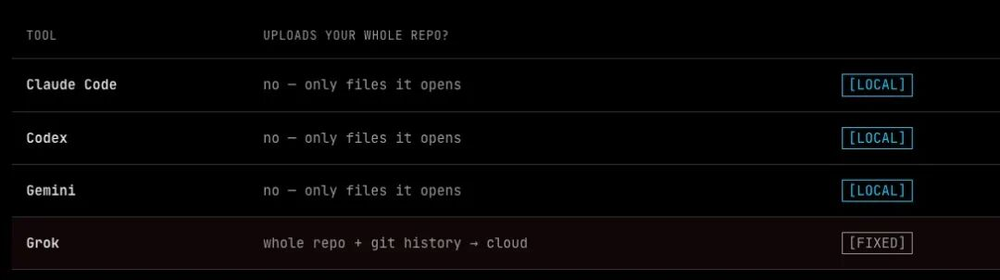
此次开源的直接导火索,是xAI此前被曝出的激进数据收集行为。安全研究人员cereblab在测试Grok Build 0.2.93版本时,通过中间人攻击(MITM)技术捕获了异常的流量数据。当用户执行一条仅回复“OK”且无需读取任何文件的无害指令时,Grok Build依然向/v1/storage接口发起了POST请求,上传了一个完整的Git Bundle。
这一行为导致了严重的数据泄露风险。分析显示,上传的数据不仅包含当前工作目录的文件,还携带了完整的Git历史记录。这意味着,即便用户已经删除了包含敏感密钥(如API_KEY、DB_PASSWORD)的.env文件,只要该文件曾存在于Git历史中,就可能被一并上传。在一个12 GB的代码仓库测试中,发送至模型接口的数据量仅为192 KB,而上传至云端存储的数据量却高达5.10 GiB,比例约为27,800:1。
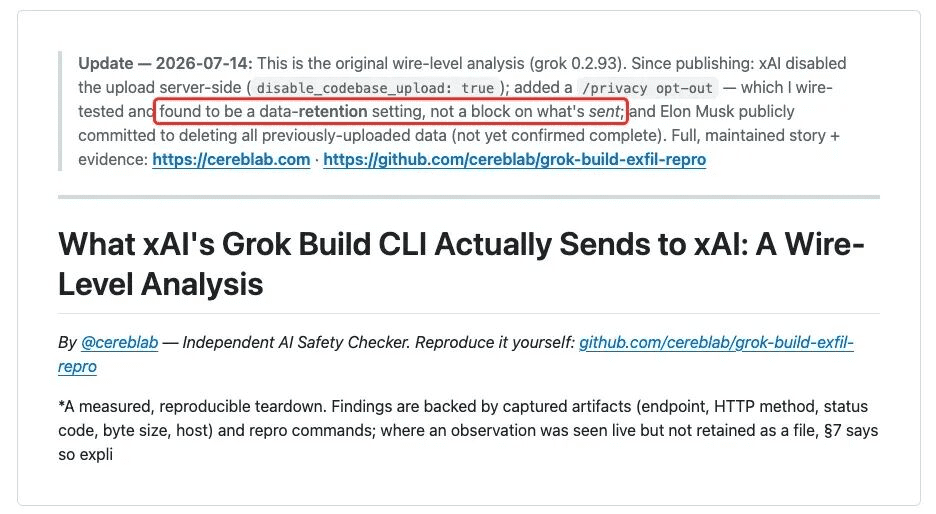
更令人担忧的是,这种上传行为具有隐蔽性。即便用户在设置中关闭了“改进模型”选项,流量依然存在。研究发现,该选项仅控制数据在服务器端的保留策略,而非数据发送行为。真正停止整库上传的,是xAI随后通过服务端配置下发的一道全局标志disable_codebase_upload: true。这意味着,只要服务器端开启此开关,即便客户端未更新,上传行为也会立即停止。
隐私治理的结构性困境
Grok Build的代码争议揭示了AI代理开发中一个深层次的结构性问题:性能优化与隐私保护之间的失衡。为了提升代码补全的准确率,模型需要尽可能多的上下文信息。然而,Grok Build默认采取“全量上传”策略,将用户整个代码库及其历史版本发送至Google Cloud Storage,这种做法虽然可能提升了模型的上下文理解能力,却以牺牲用户隐私为代价。
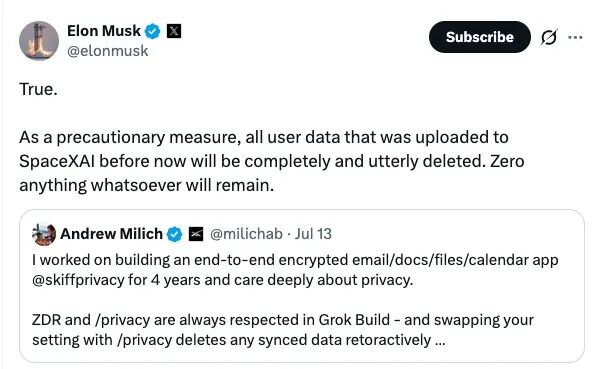
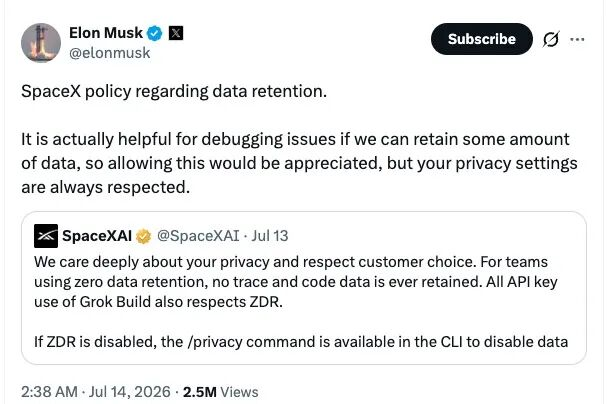
xAI虽然在事件曝光后采取了紧急措施,包括删除历史数据、关闭上传功能,并承诺在开源前进行安全审计,但其应对方式仍存在逻辑矛盾。马斯克一方面承诺彻底删除所有上传数据,另一方面又在另一篇帖子中暗示需要保留部分数据以用于调试。这种表态的不一致性,加剧了开发者社区的不安。
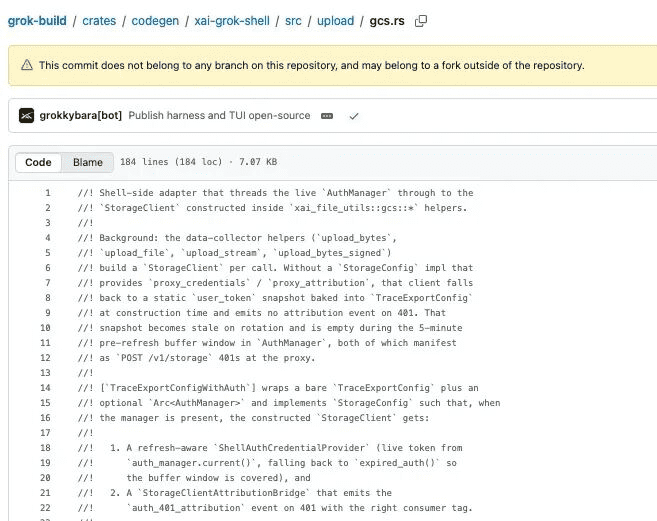
此外,代码中保留的上传逻辑也表明,xAI并未从根本上重构数据收集机制,而是选择了“打补丁”式的临时解决方案。在xai-grok-shell/src/upload/gcs.rs文件中,上传代码依然存在,仅通过返回硬编码的错误信息session_state_upload_unavailable来模拟失败。这种架构设计使得未来的监管审计变得困难,因为外部观察者很难仅凭代码静态分析判断数据流向的真实逻辑,必须依赖动态运行时的服务端配置。
行业反思与未来展望
Grok Build事件并非孤例,它反映了当前AI编程助手行业普遍存在的信任赤字。从Claude Code到Codex,再到Grok Build,各大厂商均在探索如何在云端处理敏感代码数据。然而,Grok Build的“全量上传”行为因其极端性而成为反面教材。它提醒业界,AI代理的设计必须遵循“最小必要原则”,即只收集完成任务所需的最小数据集,而非默认收集所有可用数据。
对于开源项目而言,透明度是建立信任的关键。xAI通过开源Grok Build来回应质疑,这是一种积极的姿态。但真正的透明不应止于代码的可读性,更应体现在数据流向的清晰可审计上。代码库中遗留的上传痕迹表明,技术债务往往伴随隐私风险而来。彻底清理这些风险,不仅需要代码层面的重构,更需要企业文化和治理机制的根本转变。
随着AI代理逐渐嵌入软件开发的核心流程,数据隐私保护将成为决定产品生死的关键因素。开发者需要更加审慎地评估AI工具的数据政策,厂商则需要将隐私设计(Privacy by Design)融入产品架构的每一个环节。Grok Build的开源代码或许只是一个起点,但它留下的关于隐私、信任与技术伦理的思考,将长期影响着AI行业的演进方向。未来的竞争,不仅在于模型的智能程度,更在于谁能赢得用户对数据主权的绝对信任。