AI账号安全警报:黑客正通过木马窃取你的算力资源
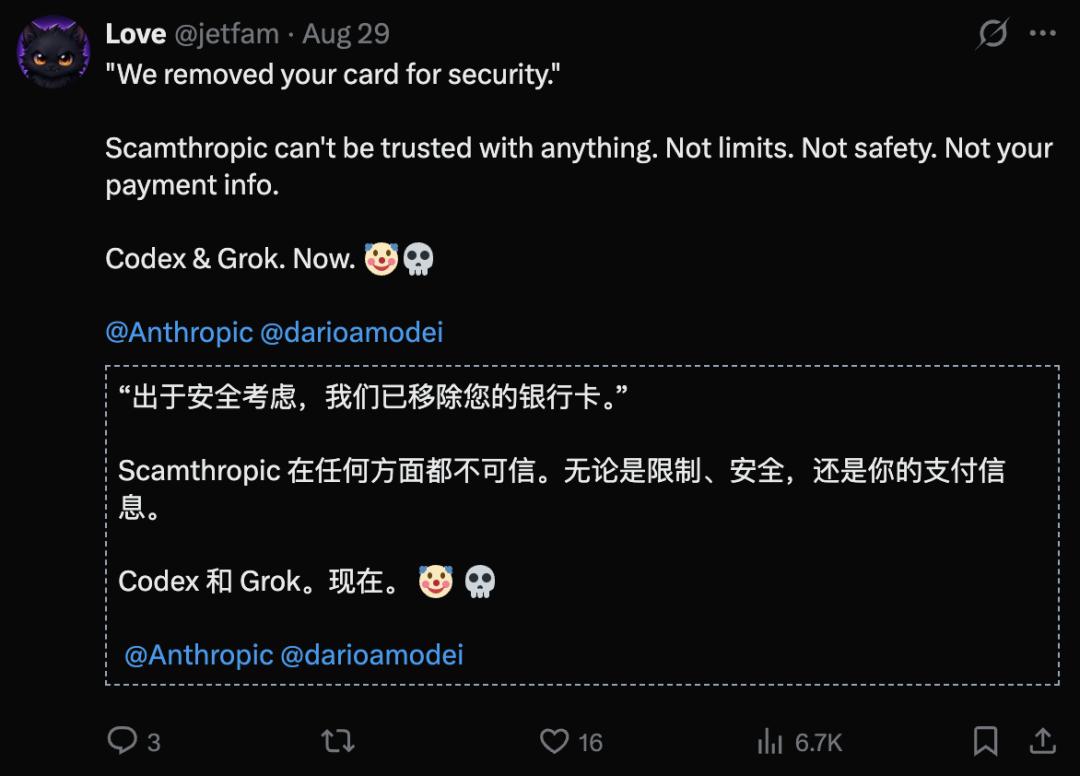
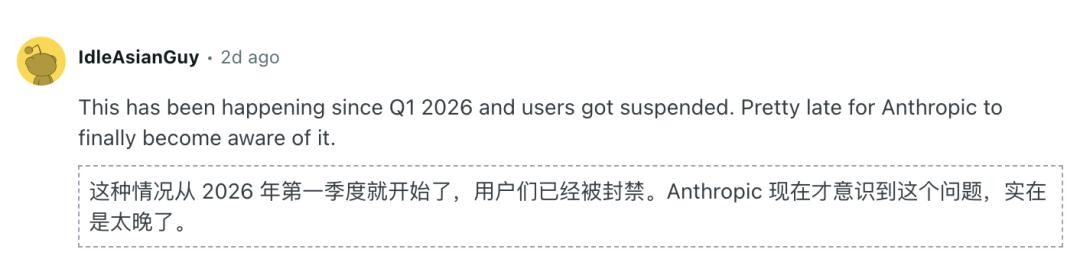
近期,人工智能领域爆发了一起极具警示意义的安全事件——Anthropic公司旗下的Claude平台遭遇大规模账号盗用危机。大量用户在毫无预警的情况下被系统强制注销,绑定的信用卡信息也被官方紧急清除。这一看似“粗暴”的操作背后,实则是平台为阻止一场席卷全球的新型网络攻击而采取的极端防护措施。
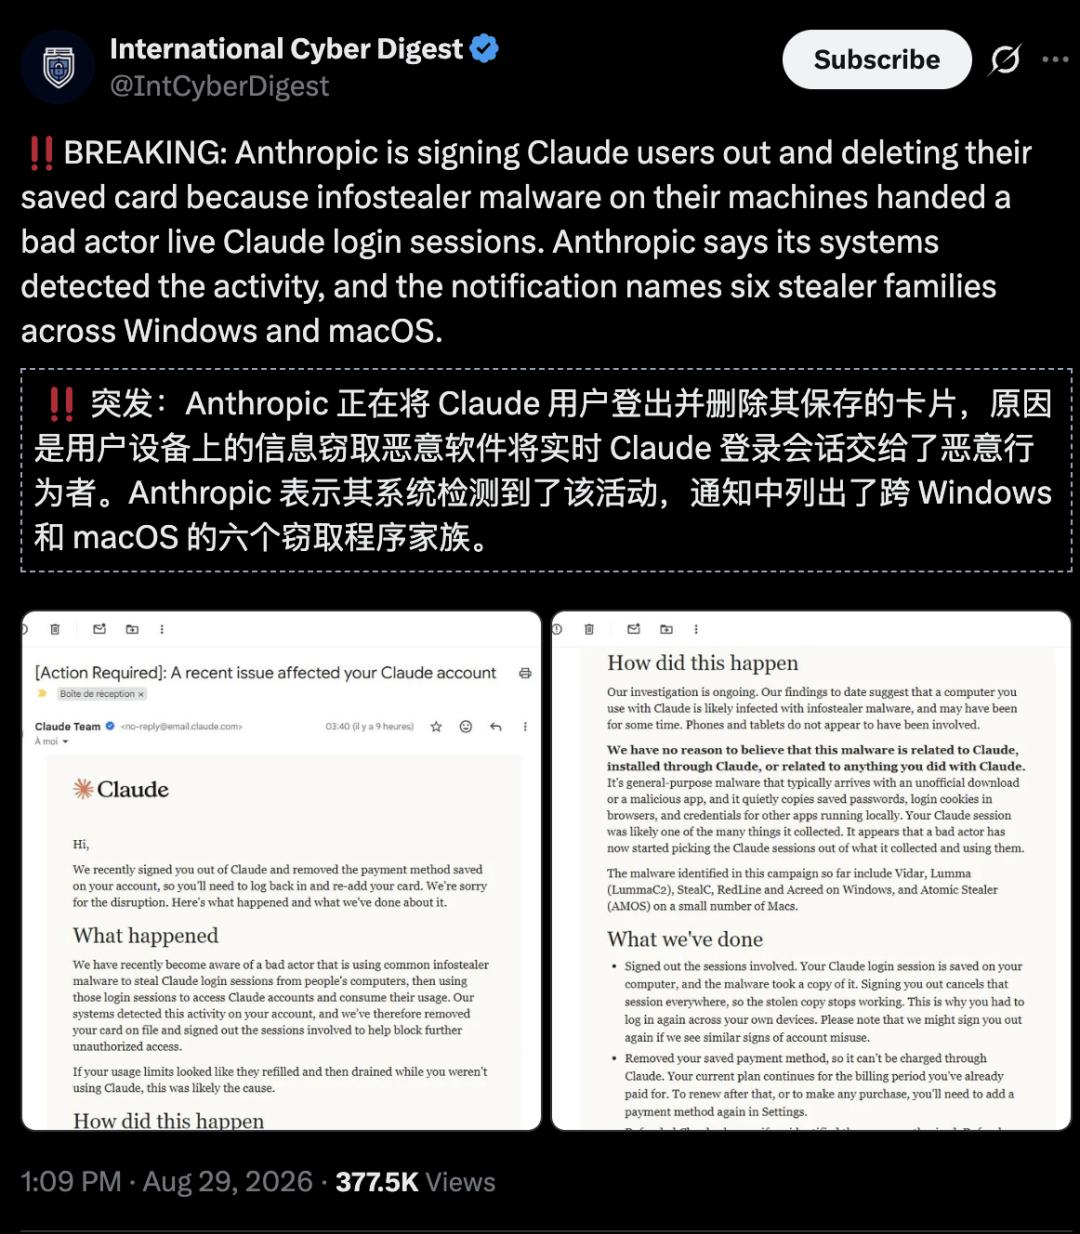
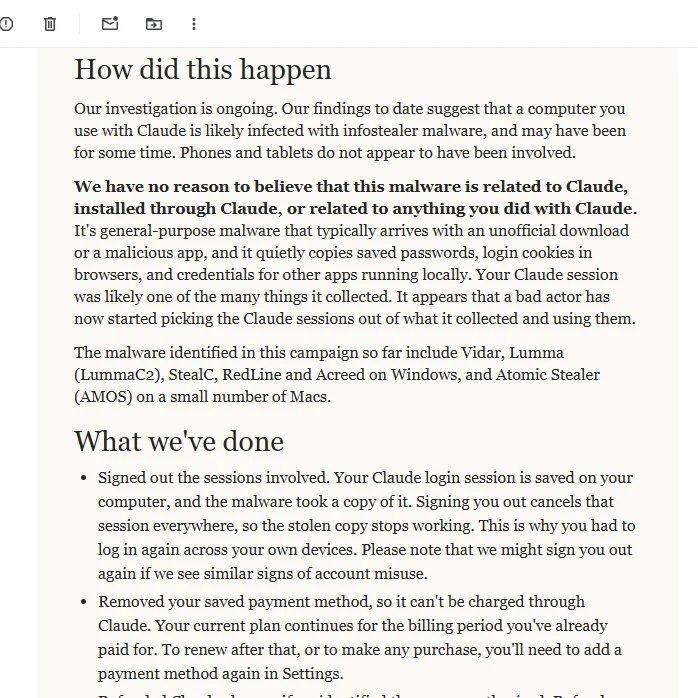
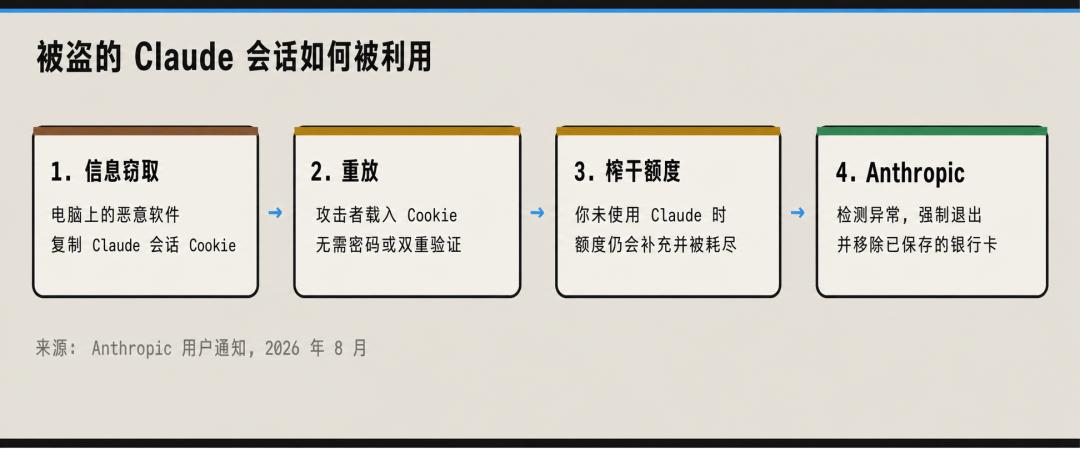
与传统账户盗号不同,此次攻击的核心目标并非用户的银行账户或社交身份,而是其宝贵的AI算力资源。在2026年这个算力即黄金的时代,黑客已将目光从直接盗刷转向更具隐蔽性和利润空间的“算力白嫖”模式。他们不再执着于破解密码,而是通过窃取本地存储的会话凭证(Session Cookie),实现对AI账户的无缝接管。
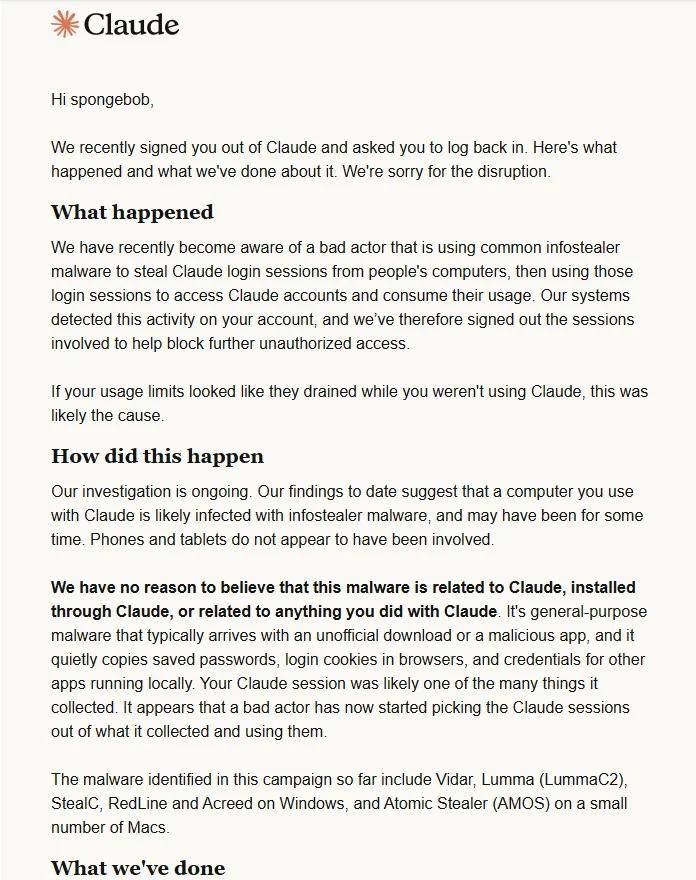
攻击链解析:为何改密码也无济于事?
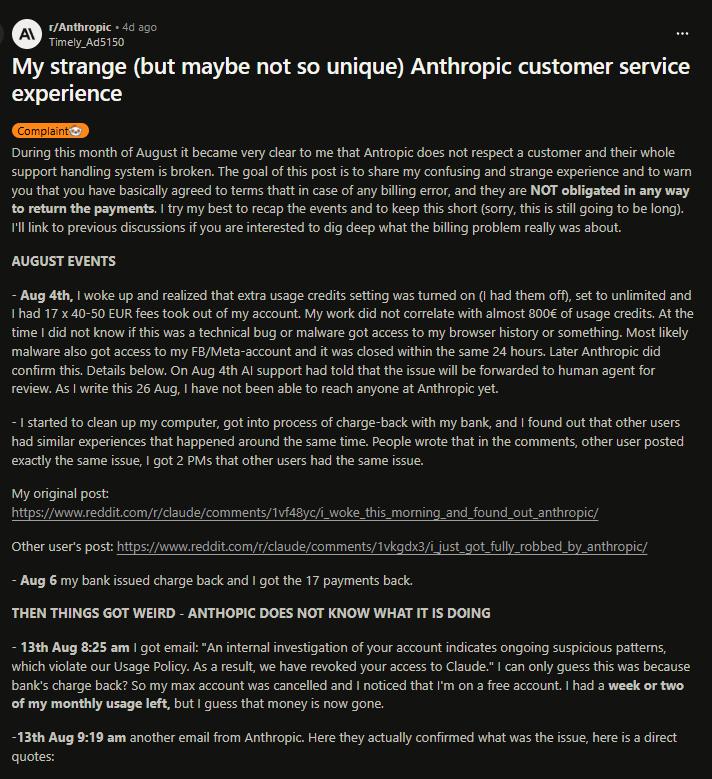
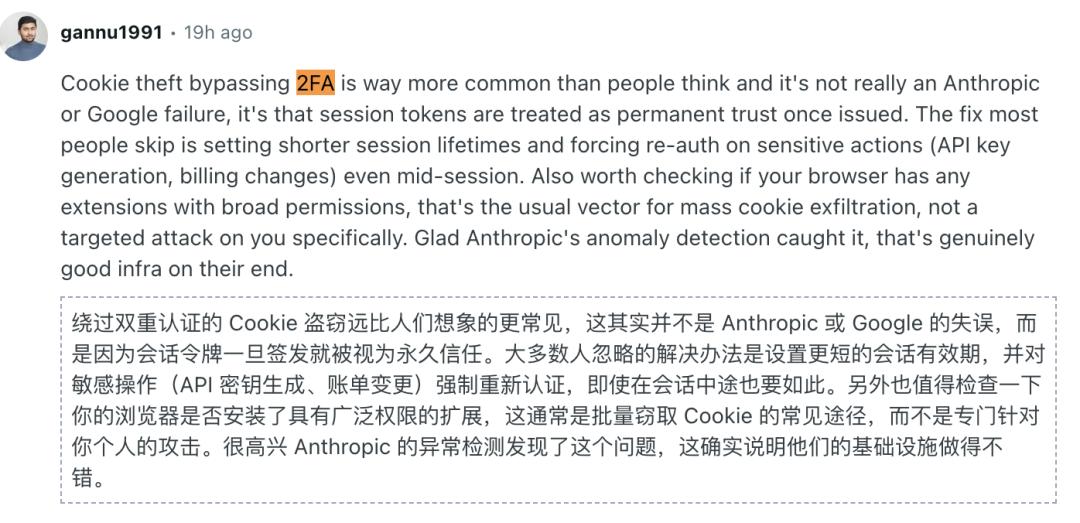
许多受害者表示,即便已修改密码并启用了谷歌账号授权及双重身份验证(2FA),账户仍被入侵。这揭示了一个关键盲点:现代身份验证体系中,Session Cookie 扮演着“临时通行证”的角色。一旦该凭证被窃取,攻击者即可在有效期内免密登录,完全绕过前端的身份校验流程。
此次事件中,黑客主要依赖六大信息窃取型木马:Windows平台上的 Vidar、Lumma (LummaC2)、StealC、RedLine 和 Acreed,以及针对macOS的 Atomic Stealer (AMOS)。这些恶意程序通常通过伪装成破解游戏、盗版软件或虚假应用更新潜入用户设备,随后扫描浏览器存储区域,批量提取包括Claude在内的各类网站Cookie和会话令牌。
以LummaC2为例,该木马自2025年起活跃度激增,具备强大的反检测能力和模块化架构,可动态加载窃密插件。有用户反馈,在使用Claude编写代码时,Windows Defender多次拦截到Lumma相关进程。而Acreed虽为新晋家族,但其日志上传速度惊人,短短一周内便超越多个老牌窃密工具,显示出极强的传播效率。
黑产经济逻辑:算力为何比现金更诱人?
表面上看,黑客放弃直接盗刷信用卡而选择消耗AI额度似乎不合常理。然而,从地下经济视角分析,此举实则更为精明。首先,全球多地存在AI服务区域限制或支付风控壁垒,导致大量用户无法合法购买官方额度,催生了庞大的灰色需求市场。其次,相较于银行卡盗刷极易触发银行风控系统,算力消耗行为在初期往往难以被察觉,且法律追责机制尚不完善。
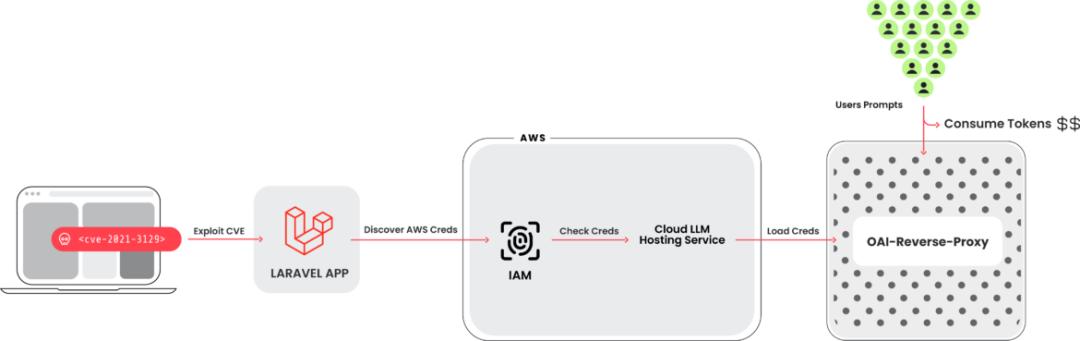
目前,黑产已形成成熟的“盗号—整合—分销”链条。初级黑客负责感染终端设备并窃取Session;中级团伙将数百个被盗凭证集成至“套壳网站”,以“9.9元无限畅聊”等低价套餐吸引普通用户;高级玩家则生成API Key接入中转平台,按Token计费向开发者出售服务。整个过程近乎零成本,利润率极高。
据安全研究人员观察,市面上宣称提供“免费Anthropic模型接口”的第三方服务,极有可能正是基于此类被盗凭证构建。用户在享受所谓“便利”的同时,实则在无意中成为黑产链条的末端消费者,间接助长了对原始受害者的持续剥削。
自查四象限:识别你是否已被盯上
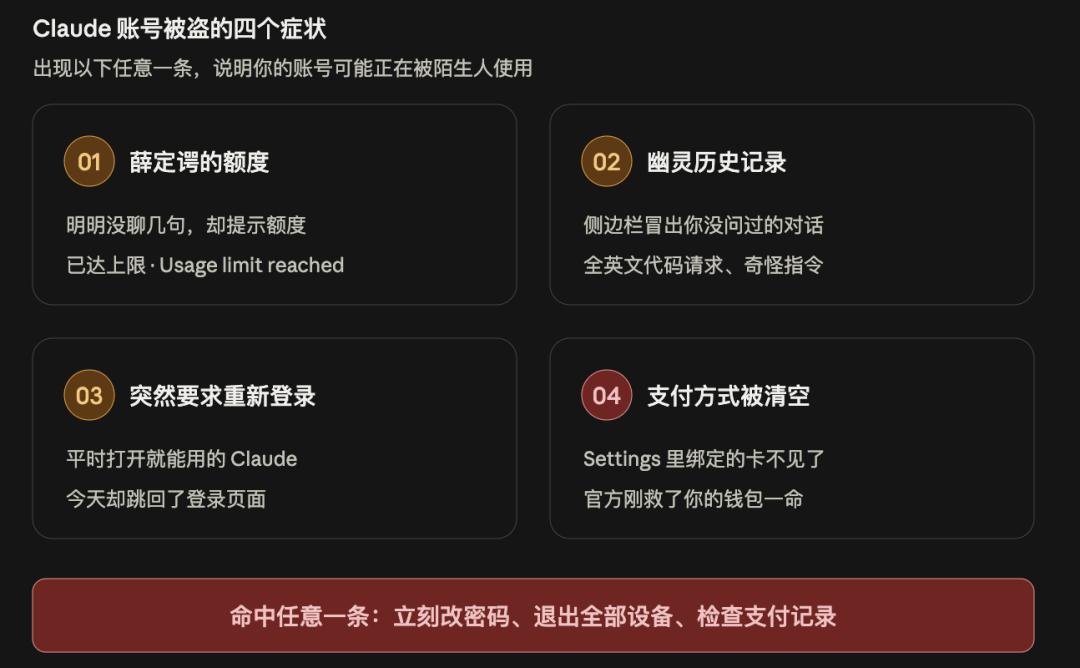
若出现以下任一现象,应高度警惕账户已被入侵:
- 额度异常波动:未进行高强度对话,却频繁收到“使用上限已达”提示;
- 历史记录污染:侧边栏出现大量陌生查询,如全英文编程请求、敏感指令等;
- 强制重新登录:原本保持长期在线的账户突然跳转至登录页;
- 支付信息消失:进入设置页面发现绑定的信用卡已被系统自动移除。
值得注意的是,第四项实为Anthropic主动干预的结果。平台通过监测异常API调用模式(如短时间内高频Token消耗、非典型地理位置访问等),识别出高风险账户并执行强制隔离,从而避免用户产生巨额欠费。
防御体系重构:从被动响应到主动免疫
面对此类高级持续性威胁,仅靠修改密码已远远不够。必须建立多层次防御策略:
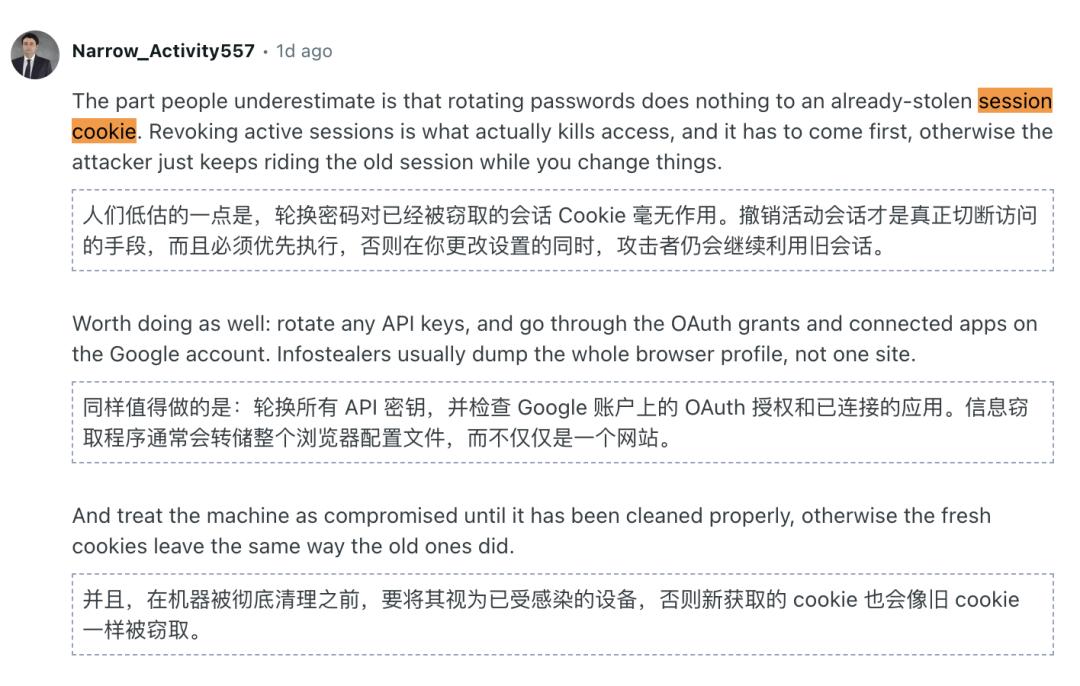
第一层:会话凭证清理。立即登录Google、Claude、OpenAI等核心平台,在安全设置中执行“退出所有其他设备”操作。此举可使所有现存Session失效,切断攻击者的访问通道。
第二层:浏览器深度净化。彻底清除浏览器中所有时间范围内的Cookie、本地存储及缓存数据。部分木马会将窃取的凭证加密后存入IndexedDB或LocalStorage,常规清理可能遗漏。
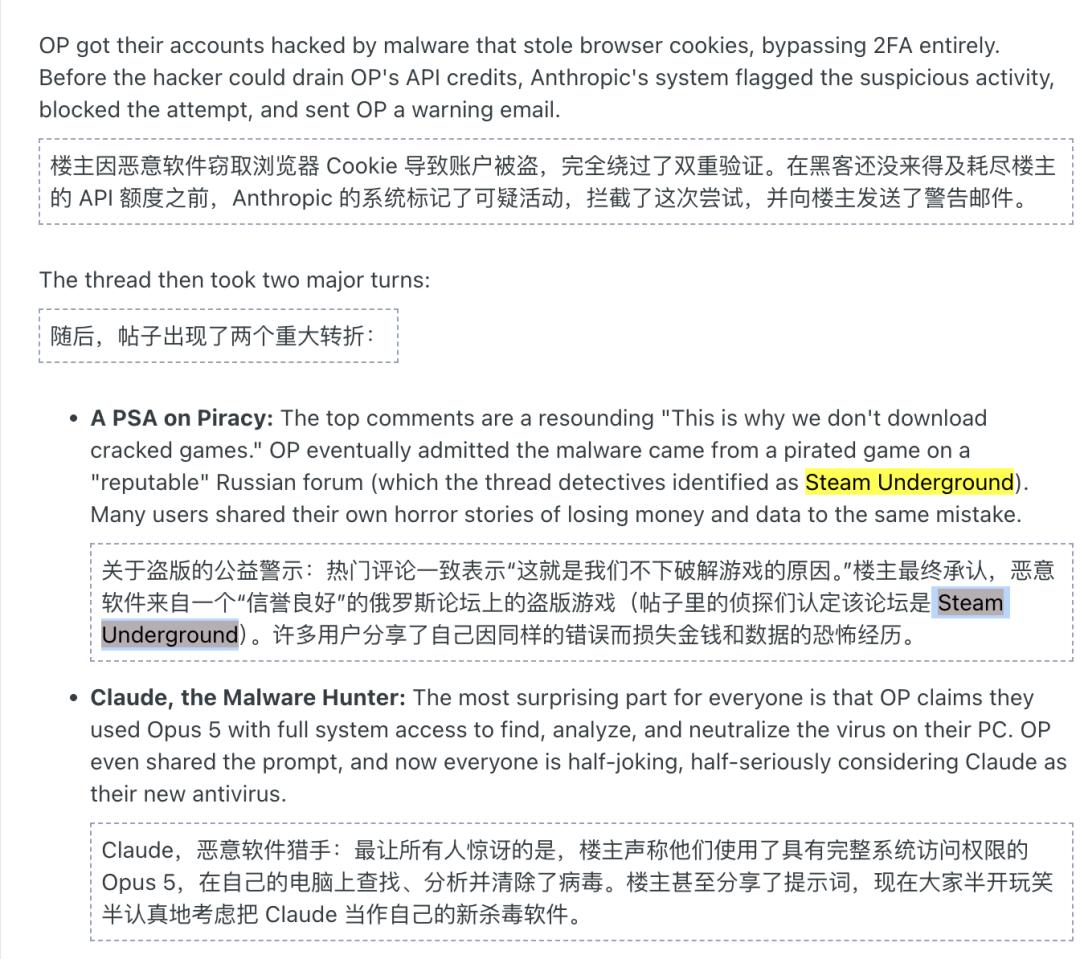
第三层:源头阻断。杜绝从非官方渠道下载破解软件、绿色版工具或来历不明的游戏安装包。本次爆发的多数木马均通过此类载体传播,尤其是伪装成经典游戏重制版的恶意安装程序。
第四层:系统级重置。对于确认感染高危木马的设备,最稳妥方案仍是备份重要文件后重装操作系统。尽管有用户尝试借助Claude Opus 5 Max进行病毒扫描与逆向分析,但LLM并非专业杀毒引擎,无法保证彻底清除Rootkit或内核级后门。
值得一提的是,Reddit上有用户分享了利用Opus 5 Max辅助排查的经历。该模型在获得全局读取权限后,成功识别出由RenPy Loader引发的攻击链,并定位到Amatera Stealer组件。然而,这种“AI杀毒”方式存在明显局限:它依赖于模型对恶意行为的语义理解,而非底层系统监控,且可能因权限不足而漏检深层隐藏模块。
未来展望:AI时代的身份安全范式转移
此次事件标志着网络安全威胁已从传统数据资产扩展至计算资源本身。随着大模型API调用量指数级增长,算力盗窃将成为黑产新蓝海。对此,平台方需加快部署更精细的异常检测算法,例如结合用户行为基线、设备指纹、网络拓扑等多维特征进行实时风险评分。
同时,用户也应转变安全认知:在AI深度融入工作流的今天,保护本地会话环境与保护密码同等重要。建议启用浏览器隔离策略(如使用专用Profile运行高风险操作)、定期轮换API Key、并考虑采用硬件安全密钥(如YubiKey)增强身份验证强度。
这场“午夜惊魂”不仅是对个体用户的警示,更是对整个AI生态安全架构的一次压力测试。唯有平台、用户与安全社区协同进化,方能在算力争夺战中守住数字主权的最后一道防线。