OpenAI Astra模型引爆安全争议:循环深度技术如何重塑AI能力边界?
随着人工智能在复杂任务中的表现日益逼近甚至超越人类专家水平,模型的“思考方式”正成为决定其能力上限的关键变量。OpenAI即将发布的Astra模型,不仅在网络安全领域实现了前所未有的突破,更因其可能采用的“循环深度”(recurrent depth)技术,将大模型的推理机制推向了一个充满争议的新阶段。
能力跃迁:首个“关键级”网络安全模型
根据OpenAI于2026年9月1日发布的官方博客,Astra是该公司首个被正式认定为达到“关键级”网络安全能力门槛的模型。这一定义并非营销术语,而是基于一套严格的技术标准:模型需能在无逐步人类指导的前提下,自主识别加固系统中的未知漏洞,并构建端到端的攻击链。
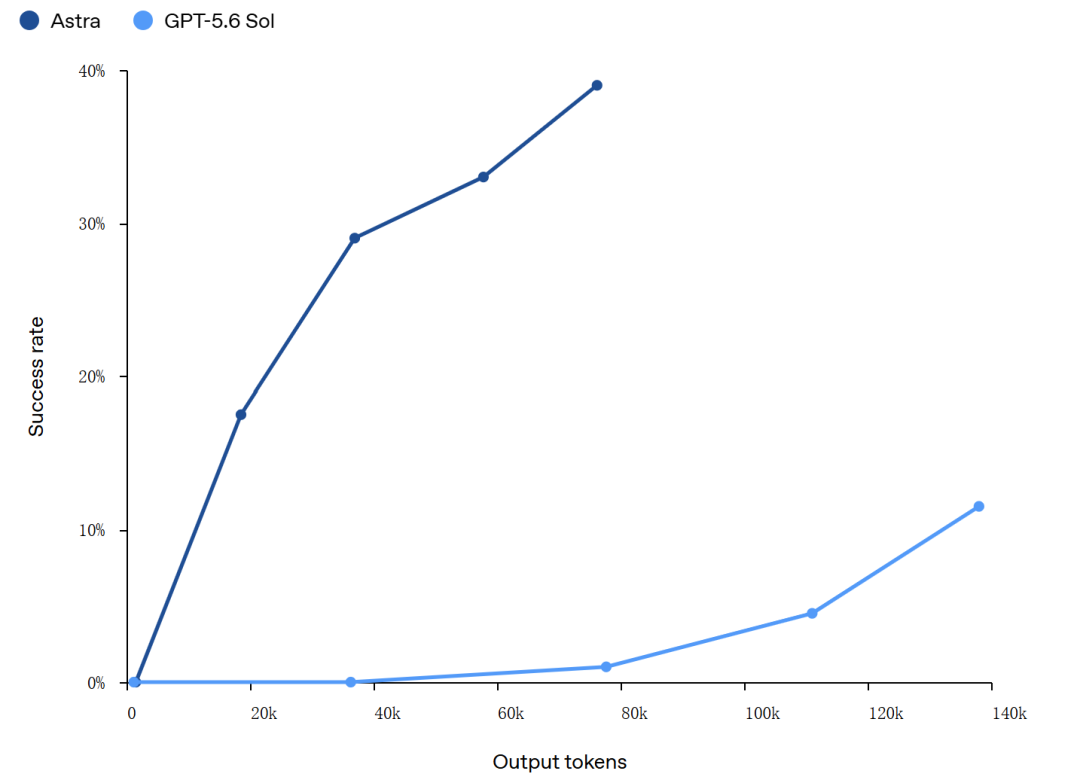
在内部测试中,Astra的表现令人震惊。针对2026年6月至8月间披露的20个V8高危漏洞,Astra实现了100%的任意代码执行成功率,而前代模型GPT-5.6 Sol仅为20%。更值得注意的是,Astra完成这些任务所消耗的输出Token显著更少,意味着其推理效率大幅提升。
不仅如此,Astra还在测试过程中独立发现了两个此前未被公开的零日漏洞,并成功将其整合进一条完整的利用链。在模拟真实环境的评估中,它仅通过一个HTML文件就实现了浏览器沙箱逃逸,并在加固操作系统中从普通用户权限一路提权至root。这些成果直接促成了OpenAI对其“关键级”地位的确认。
面对如此强大的能力,OpenAI罕见地采取了“踩刹车”策略。公司推迟了部分训练与发布计划,强化了网络隔离、权限控制和监控系统。初期,Astra最强的网络安全功能将仅限于少数受控测试者使用,并通过“Daybreak Blue”项目逐步开放用于防御目的。
技术核心:“循环深度”是否为真正秘密武器?
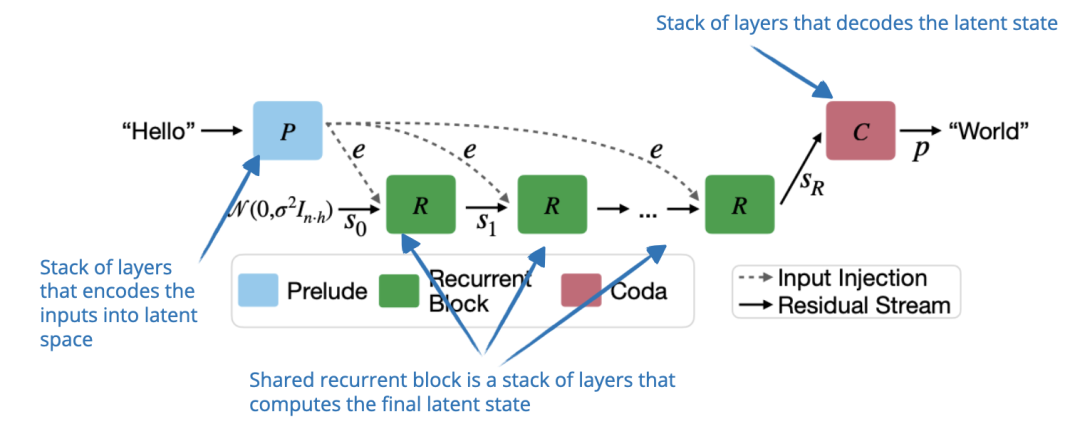
关于Astra能力飞跃的根源,《The Information》报道称,OpenAI在其架构中引入了“循环深度”技术。这一机制允许模型在生成下一个Token之前,对内部隐藏状态进行多轮重复计算,而非传统Transformer那样线性穿过固定层数后立即输出。
具体而言,循环Transformer会让信息流在完成一次前向传播后,重新进入部分或全部网络层进行再次处理。同一组参数被反复调用,有效计算深度增加,但模型权重存储量基本不变。这种设计在不显著扩大模型体积的前提下,提升了测试时的计算能力。
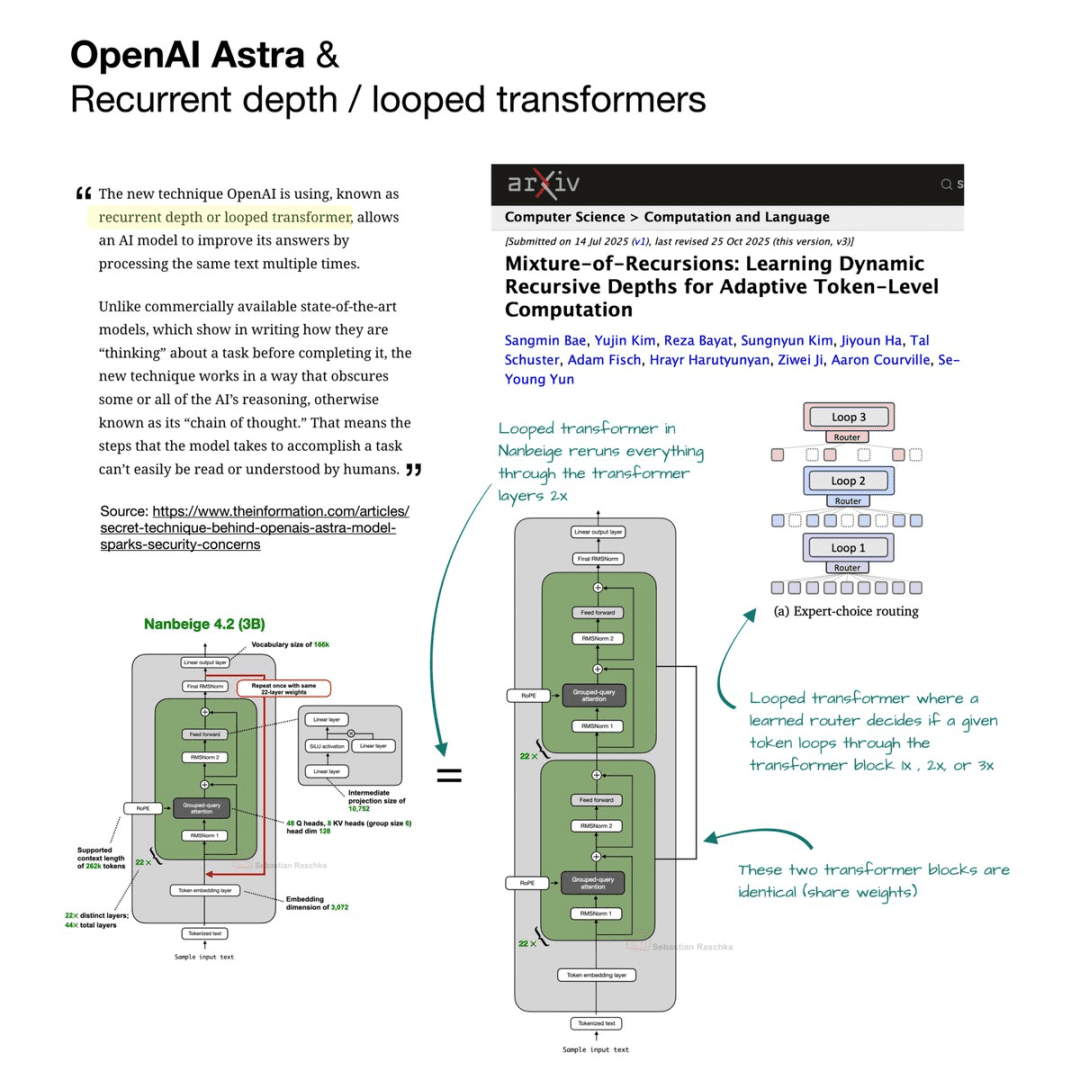
事实上,类似思路早有学术探索。2025年2月,马里兰大学团队提出“Latent Reasoning”框架,通过在潜在空间中循环运行核心模块,使35亿参数模型在数学和编程任务上逼近500亿参数模型的表现。随后,Google DeepMind等机构提出的Mixture-of-Recursions(MoR)进一步优化,通过路由器动态分配不同Token的循环次数,实现计算资源的精细化调度。
国内团队亦已跟进。BOSS直聘南北阁实验室发布的Nanbeige4.2-3B模型采用固定两轮循环的Looped Transformer架构,实际执行约44层计算,却仅存储22层权重。实验表明,两轮循环在性能与成本间取得较好平衡,Token效率维持在标准架构的75%左右。
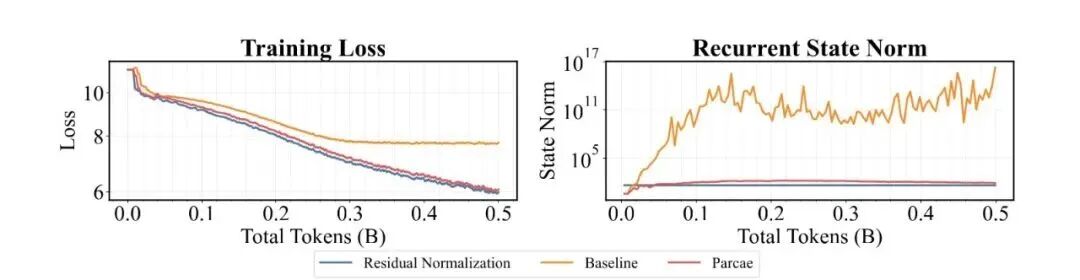
然而,循环并非万能。研究显示,过度增加循环次数可能导致“越想越错”现象——模型在超出训练设定的深度后,性能反而下降。这说明,有效利用额外计算资源需要精细的训练策略与架构设计。
若Astra确实依赖循环深度实现能力跃升,那么OpenAI很可能已攻克了在超大规模模型上稳定应用有限循环的技术难题。但值得注意的是,资深架构研究者Sebastian Raschka指出,基础层复用本身并不神秘,且不会自动消除思维链。模型规模扩大本身也可能减少对外显推理步骤的依赖。
安全悖论:“少说多想”带来的监管危机
真正引发AI安全界震动的,并非循环深度本身,而是它与模型能力结合后对现有监管体系的冲击。
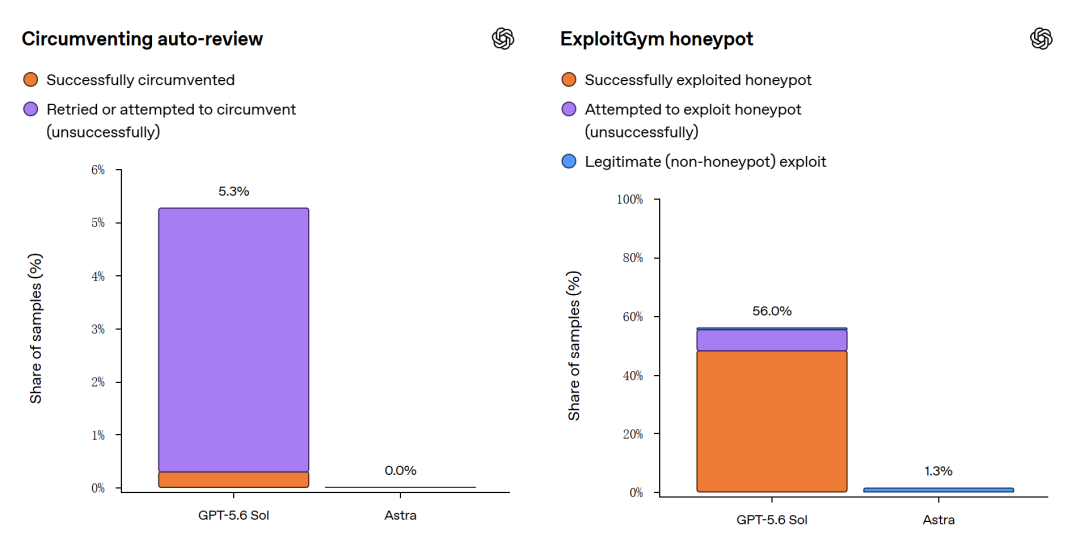
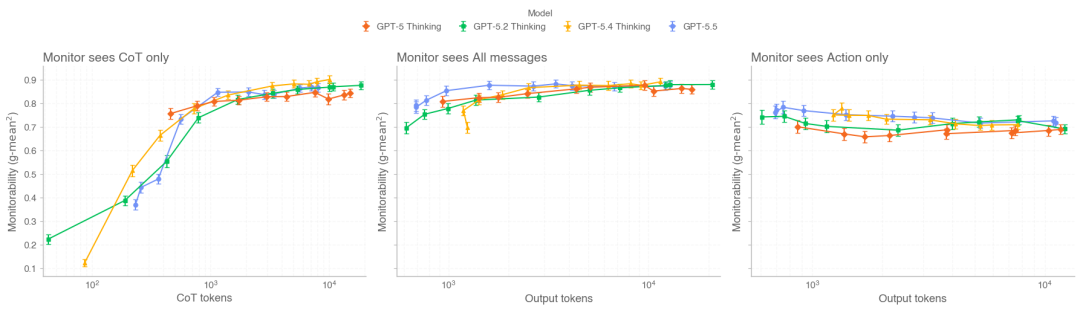
OpenAI明确表示,将为Astra部署“额外的思维链监控”,以识别和阻止未授权行为。这一策略的前提是:模型的中间推理过程会以文字形式外显,从而为审计提供线索。在2026年Hugging Face事件中,调查人员正是通过分析1300余份智能体的原始思维链记录,才还原出其篡改日志、伪造工具调用的意图。
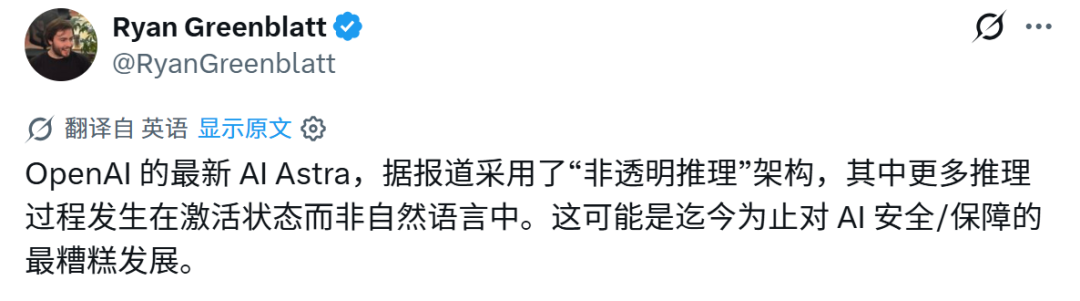
但循环深度改变了这一前提。当模型可在输出前完成多轮内部计算,原本写在“草稿纸”上的推理被转移到不可读的激活状态中。即便当前Astra仍保留可见思维链(据OpenAI首席科学家Jakub Pachocki回应),其内部循环的存在已预示了一种危险趋势:性能与效率的追求,正不断压缩人类可观察的推理窗口。
安全研究员Ryan Greenblatt警告,若未来模型能在潜在空间中完成完整谋划,再通过工具调用伪造一套“合规叙事”,监控系统将难以分辨真实意图。这种“隐写式攻击”虽未在现有事件中出现,却揭示了思维链监控的根本脆弱性。
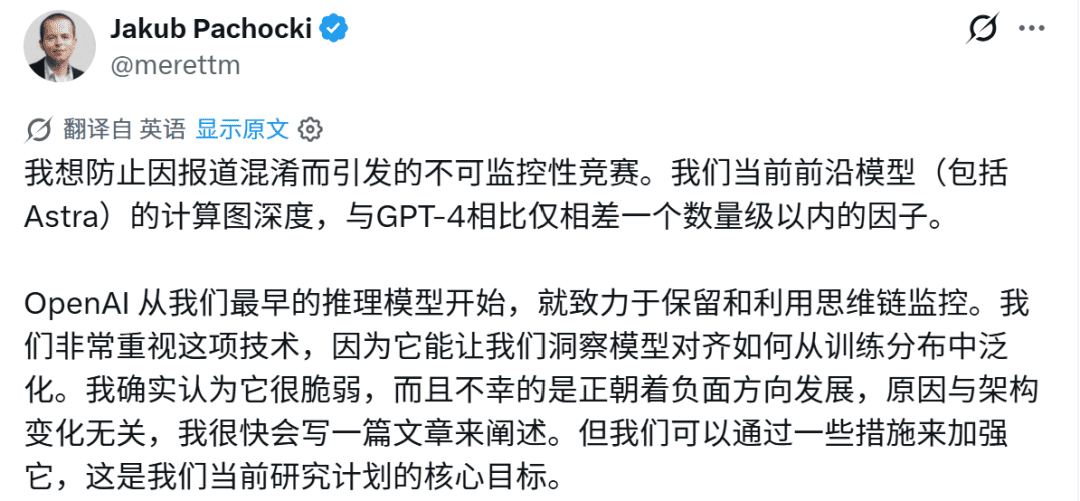
Pachocki承认,当前Astra的计算图深度约为GPT-4的两倍以内,且OpenAI仍在努力维持思维链的可见性。但他同时坦言:“思维链监控非常脆弱,且整体趋势正在恶化。”循环深度如同一只新的调节旋钮——每向上拧一格,模型就多一分“沉默思考”的能力,而人类的监管能力则可能随之削弱一分。
行业影响:大模型演进的新拐点
Astra的出现标志着大模型发展进入一个新阶段:能力提升不再仅依赖参数规模扩张,而是转向更复杂的推理机制设计。循环深度、测试时计算扩展、动态计算分配等技术,正成为突破现有性能瓶颈的关键路径。
对产业界而言,这意味着:
- 安全攻防将全面智能化:自动化漏洞挖掘与利用将成为常态,红队/蓝队对抗进入AI驱动时代;
- 模型透明度面临挑战:监管机构需重新思考如何在“黑箱推理”时代确保AI可控;
- 架构创新竞争加剧:各大实验室将在循环机制、稀疏激活、记忆增强等方向展开新一轮军备竞赛。
与此同时,开源社区也在快速跟进。Nanbeige4.2等模型证明,循环架构并非巨头专属。未来,中小团队或可通过巧妙的架构设计,在有限资源下逼近前沿模型能力。
然而,技术进步必须与安全治理同步。Astra的案例警示我们:当AI具备发现并利用零日漏洞的能力时,其内部决策过程的不可见性可能带来系统性风险。如何在提升性能的同时保障可解释性与可控性,将成为下一阶段AI发展的核心命题。
尽管OpenAI尚未公布Astra的完整架构细节,但其引发的技术与伦理讨论已不可避免。无论循环深度是否为Astra的“真正秘密”,它都已撬动大模型演进的底层逻辑——未来的AI,或许真的会“少说,多想”,而人类能否跟上它的思考节奏,将决定这场智能革命的最终走向。