百元N1逆袭:低配ARM架构如何完美承载微信AI助理?
低成本AI硬件的重新定义
在人工智能技术快速渗透日常生活的今天,构建一个属于自己的AI助理并非只有高昂硬件投入这一条路径。传统观念中,运行大型语言模型或部署复杂的AI Agent往往依赖于高性能的Mac Mini、高端NAS或持续供电的服务器集群。然而,对于个人开发者、极客爱好者以及仅需轻量级自动化需求的用户而言,这种“杀鸡用牛刀”的配置不仅造成资源浪费,更在初期试错成本上构成了巨大门槛。
近年来,随着边缘计算理念的兴起和开源社区的繁荣,低性能硬件的高价值被重新挖掘。以ARM架构的N1盒子为例,这款曾经作为电视盒子的旧硬件,在刷入轻量级Linux发行版(如飞牛OS)后,展现出了惊人的稳定性与低功耗特性。它不仅能满足基础的文件存储需求,更能承载如OpenClaw这样的现代化AI框架,实现与微信等即时通讯工具的深度融合。这种“变废为宝”的技术实践,本质上是对硬件算力边界的探索,也是个人AI应用普及化的重要推手。
基础环境构建与依赖管理
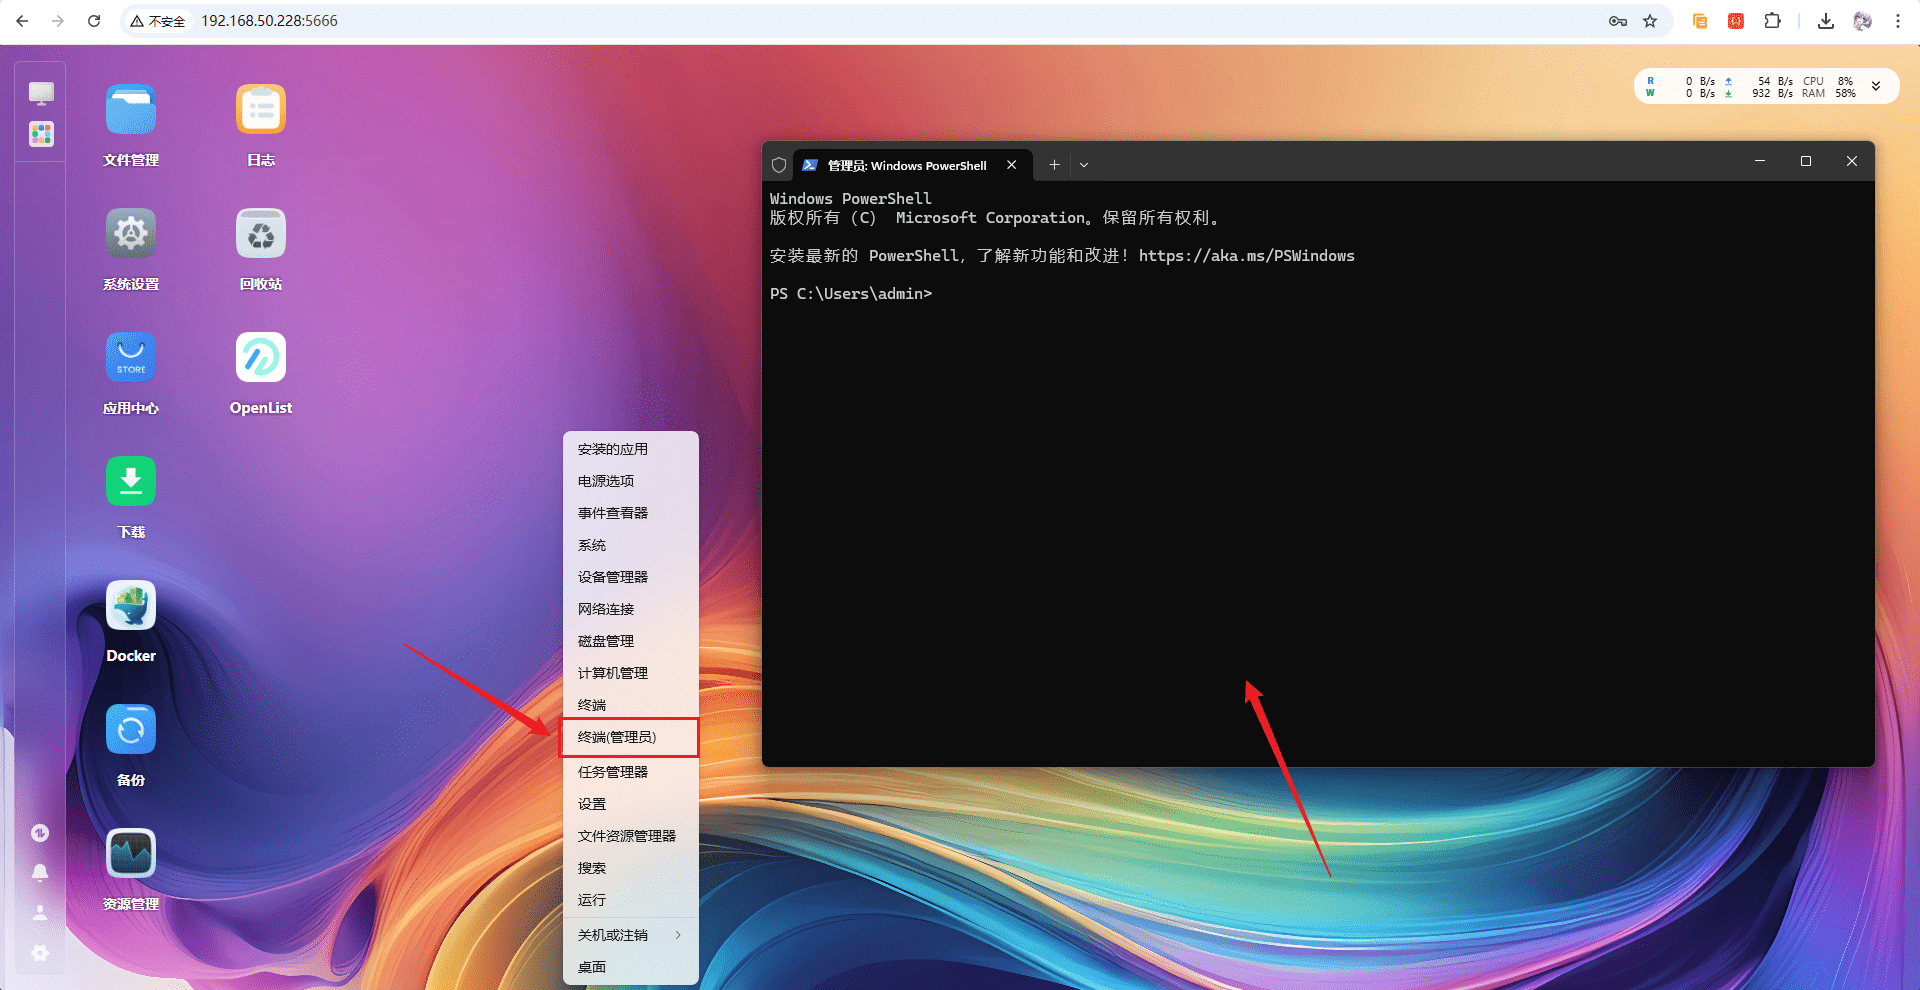
部署OpenClaw的核心难点不在于算法本身,而在于运行环境的兼容性,特别是在ARM架构设备上。N1盒子搭载的Amlogic S905D芯片属于32位或64位ARM架构,这与主流x86_64服务器环境存在差异。因此,第一步是确保操作系统层面的稳定性与SSH访问权限的开启。
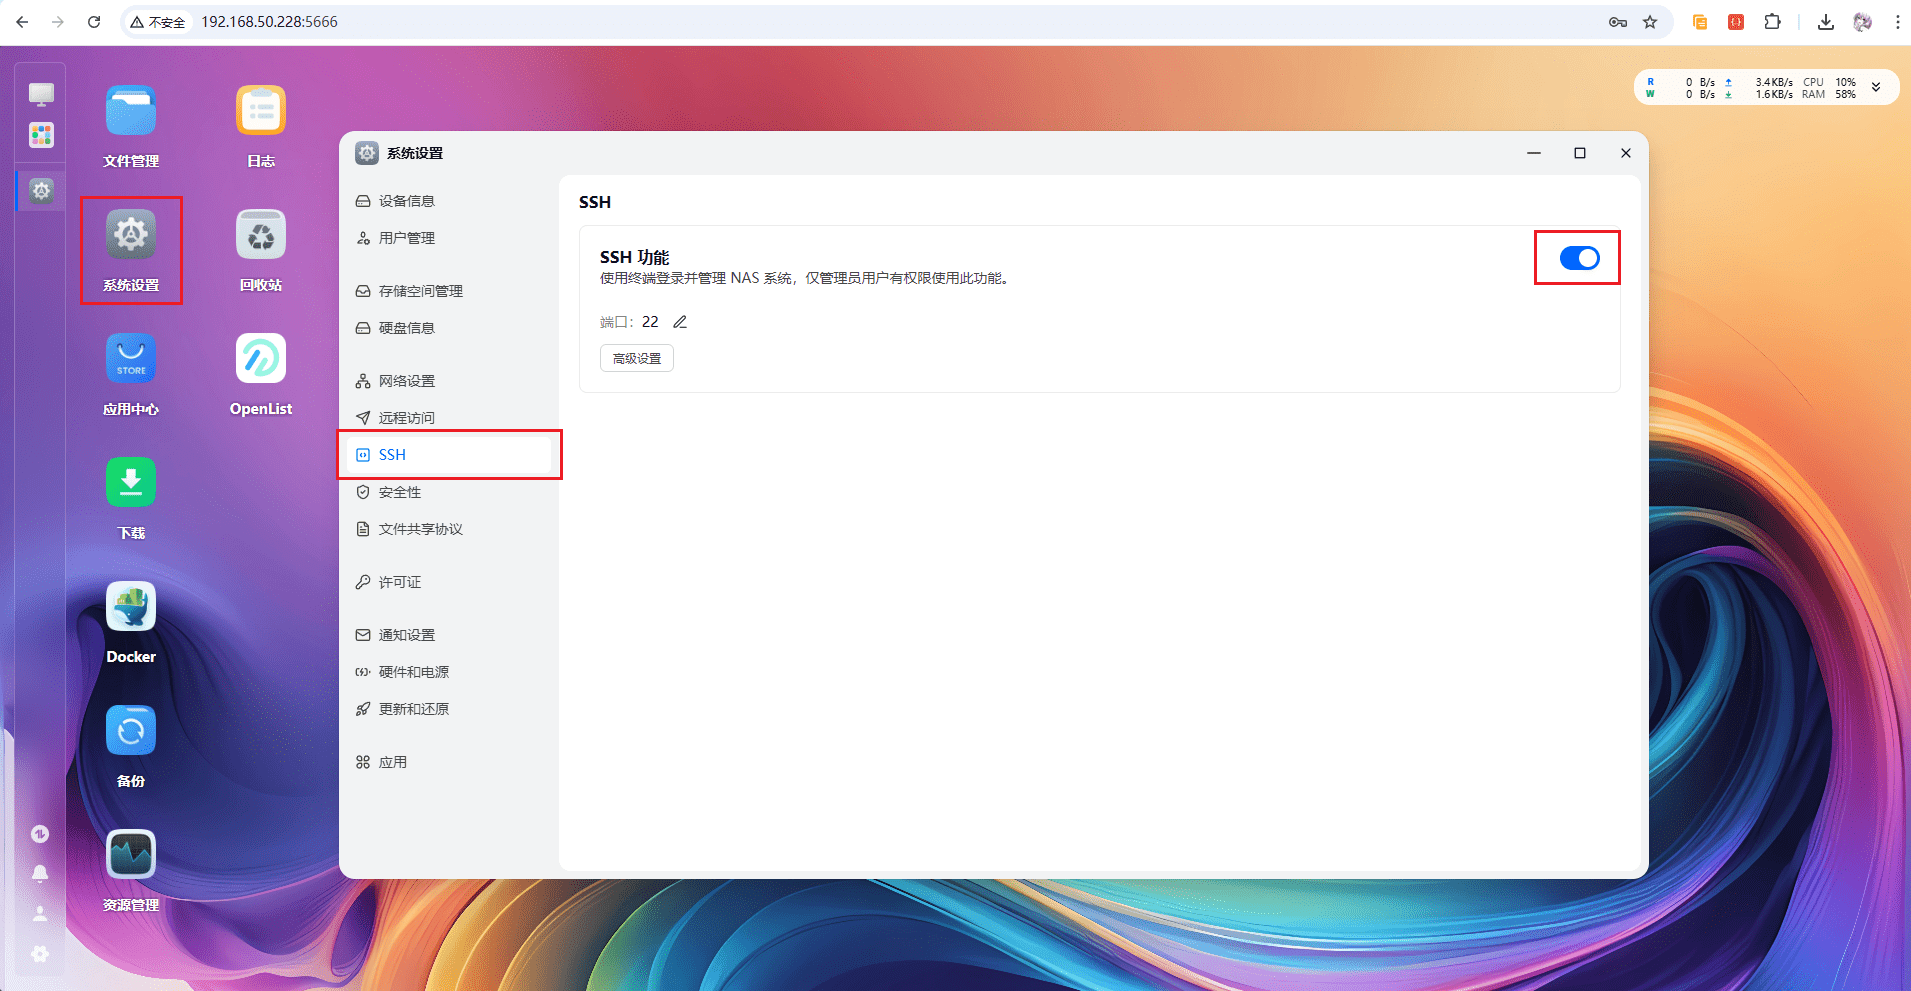
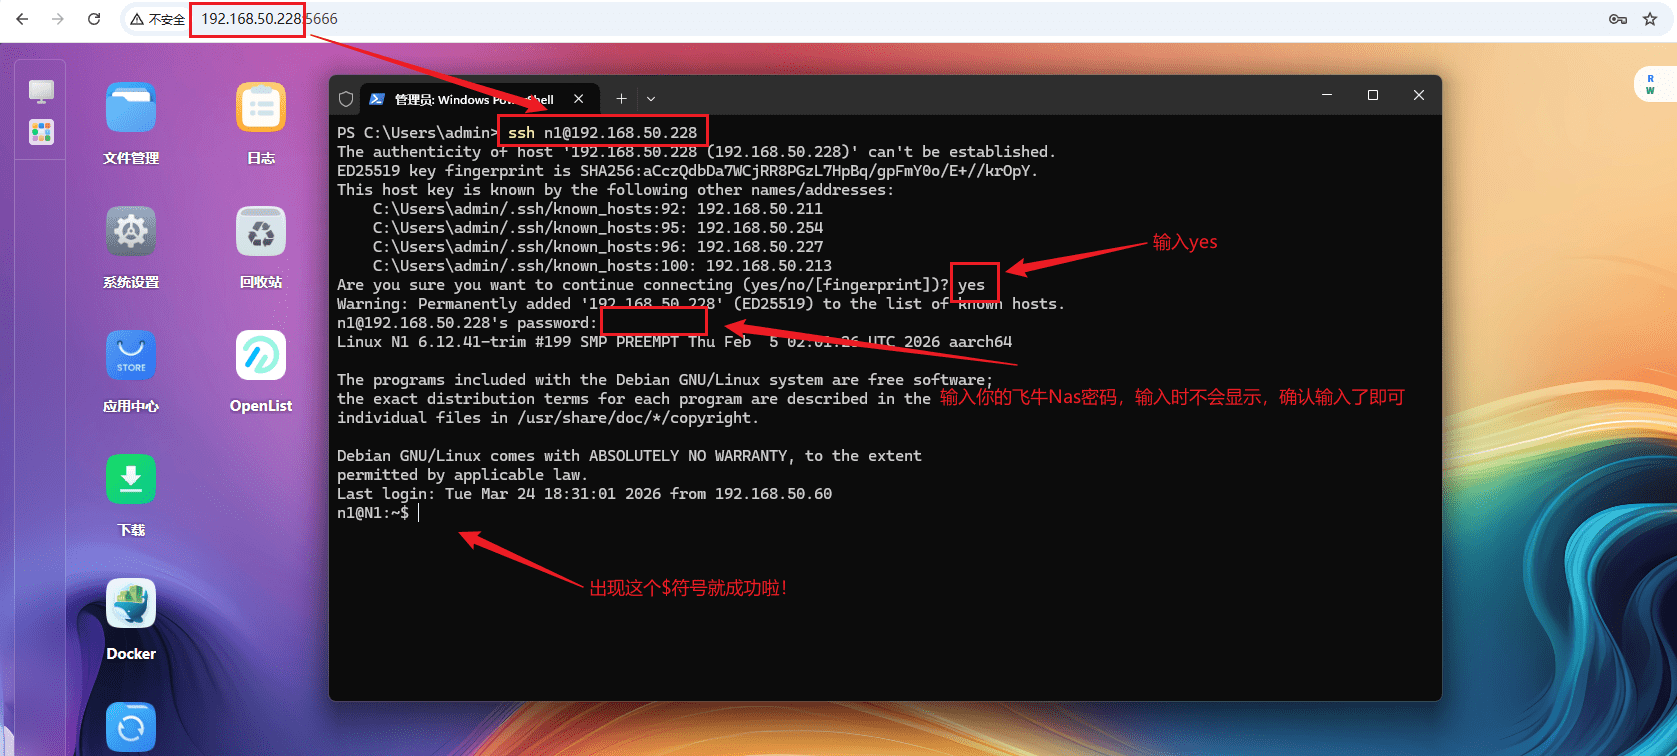
在飞牛NAS系统中启用SSH服务是远程操作的前提。通过局域网内的终端工具连接至N1,我们便拥有了对底层文件系统的完全控制权。接下来是构建Node.js运行环境。鉴于OpenClaw基于Node.js开发,且对版本有一定要求,推荐使用nvm(Node Version Manager)进行版本管理,而非直接通过包管理器安装。这种方式允许用户在多个Node版本间无缝切换,避免因依赖冲突导致的服务崩溃。
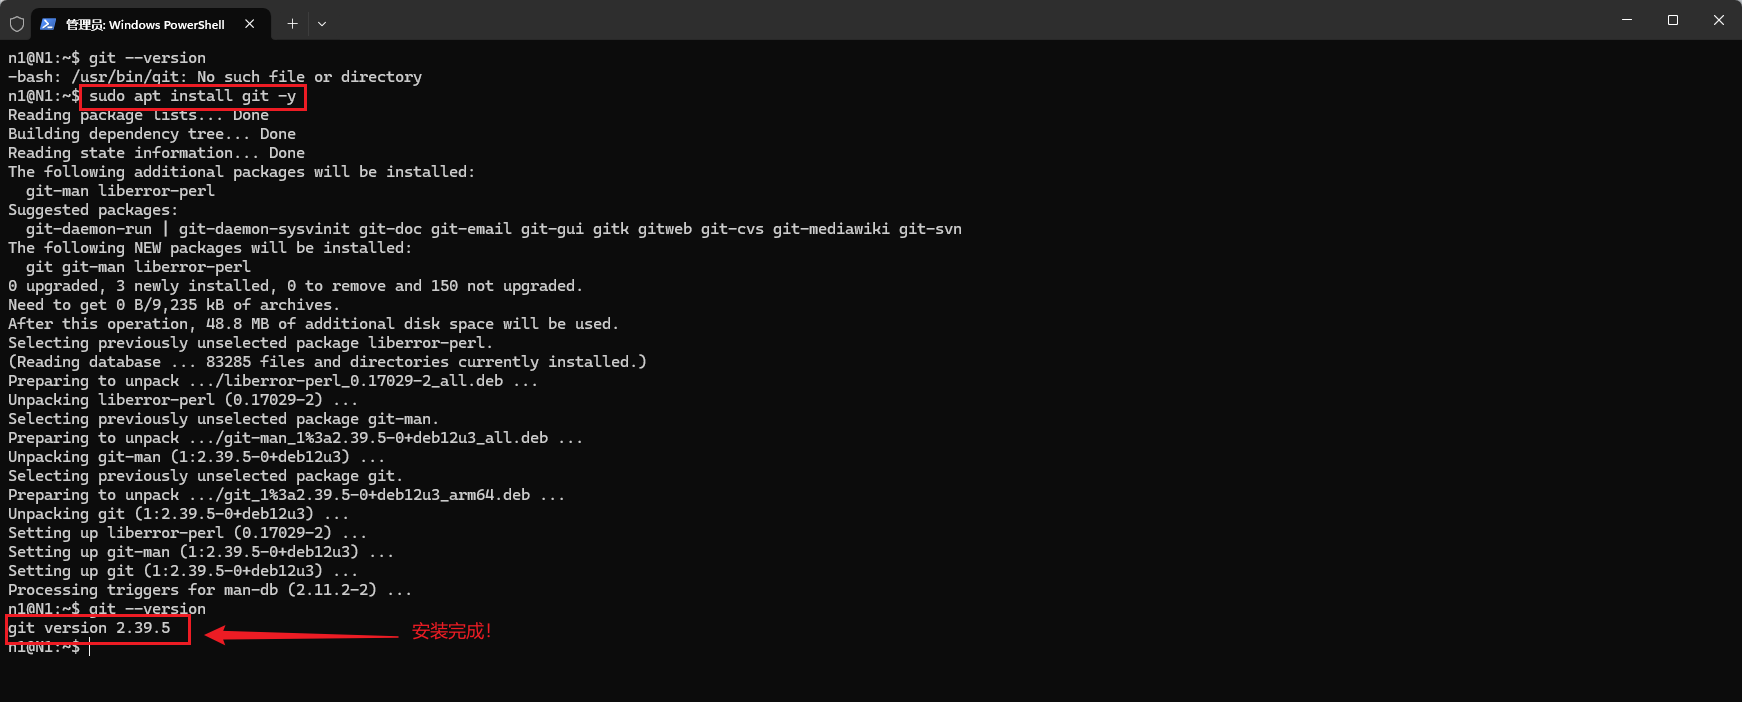
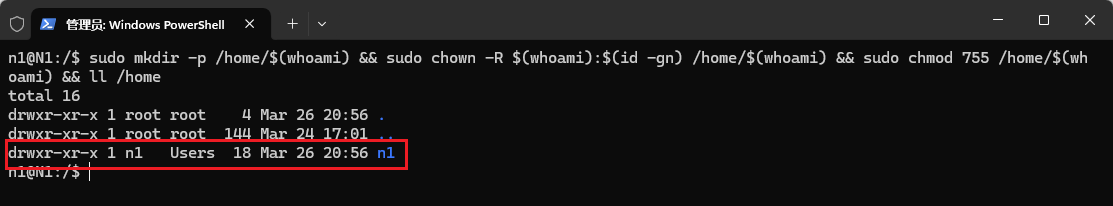
在安装过程中,创建用户主目录并设置正确的权限至关重要。ARM架构下的权限管理较为严格,若权限配置不当,可能导致npm包安装失败或服务启动报错。通过执行mkdir -p和chown命令,我们可以确保当前用户拥有对开发目录的完全读写权限,为后续的软件安装扫清障碍。
OpenClaw的选型与安装策略
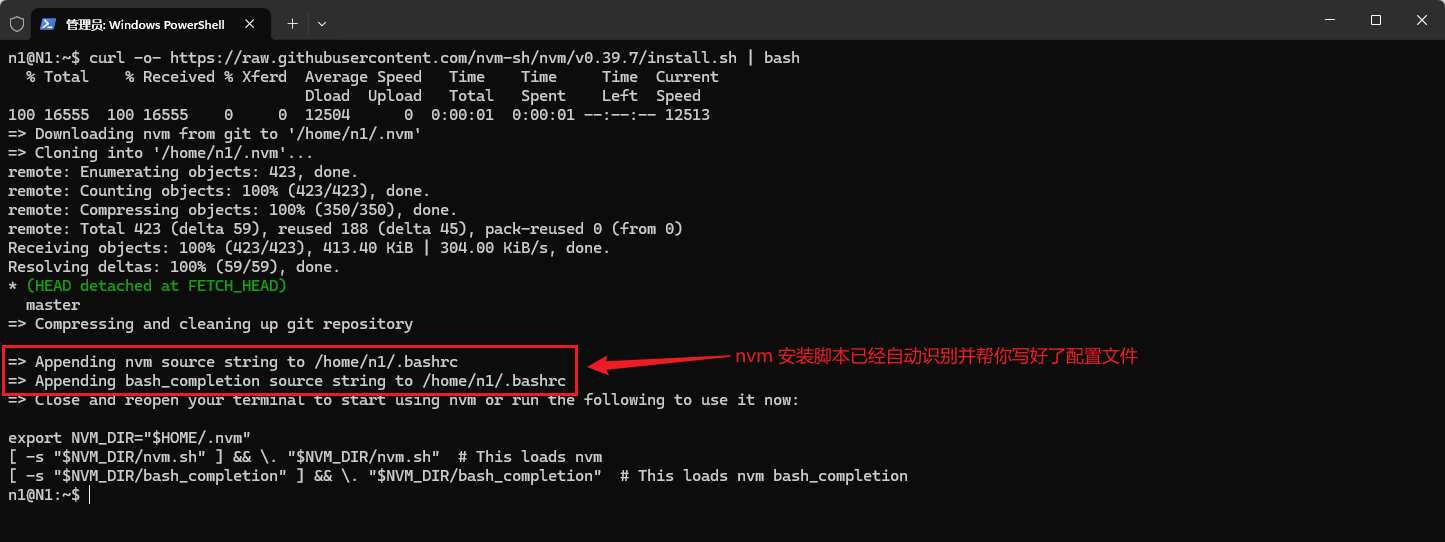
OpenClaw作为一个新兴的AI代理框架,其迭代速度极快,版本更新频繁。在资源受限的N1设备上,盲目追求最新版本往往意味着陷入“踩坑”循环。由于ARM平台的二进制包兼容性测试不如x86平台充分,早期或最新版本可能包含未针对ARM优化的代码片段,导致运行时错误。
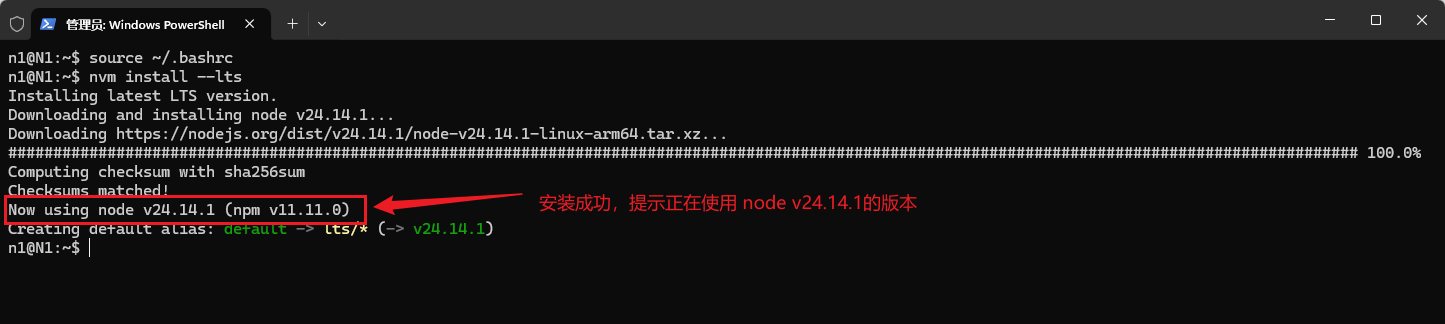
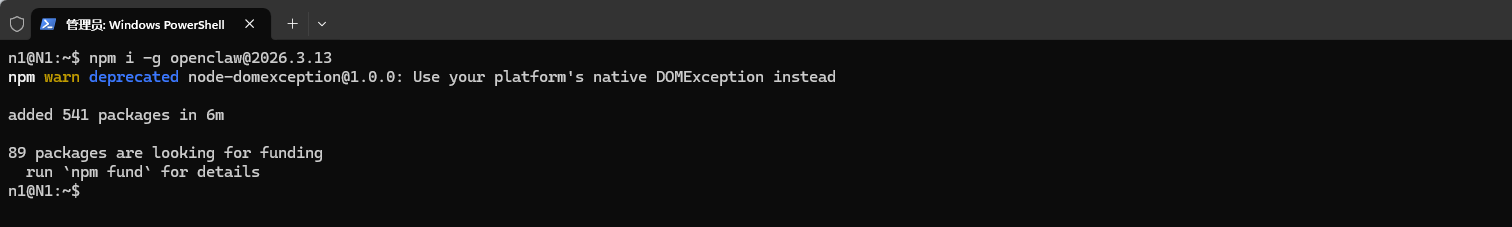
因此,采取“向后兼容”的策略是明智之选。通过npm view命令查看历史版本,选择一个经过社区验证的稳定版本(如2026.3.13或特定里程碑版本)进行全局安装,可以大幅降低部署风险。安装过程中,网络稳定性是关键变量。N1盒子的WiFi模块在长期高负载下可能出现断流,因此强烈建议使用有线网络连接,确保npm下载依赖包时的连续性与完整性。

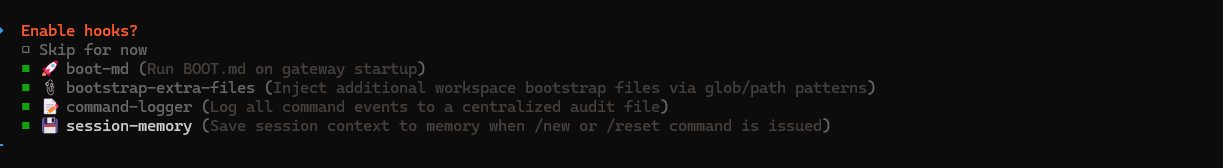
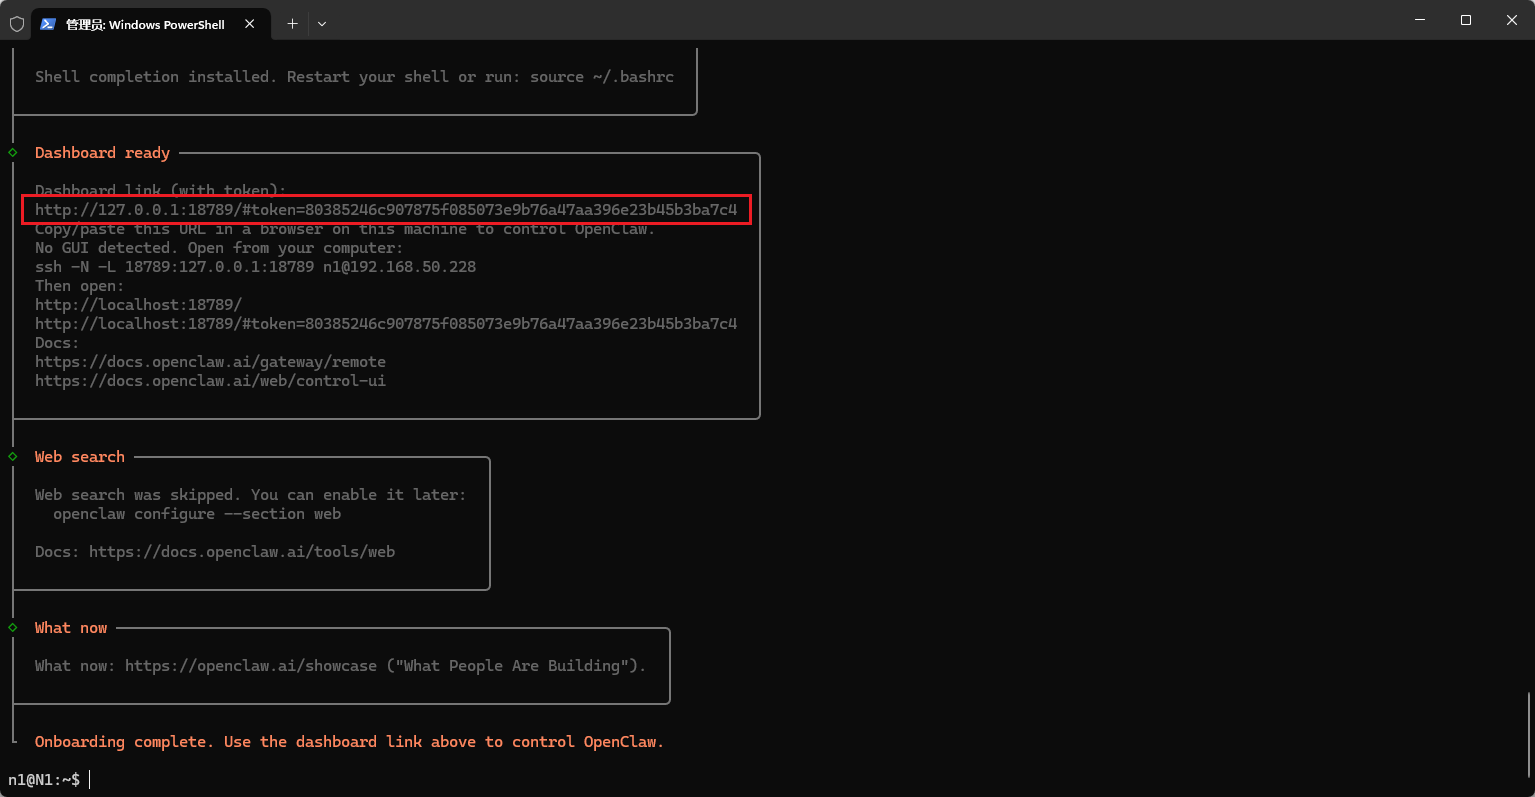
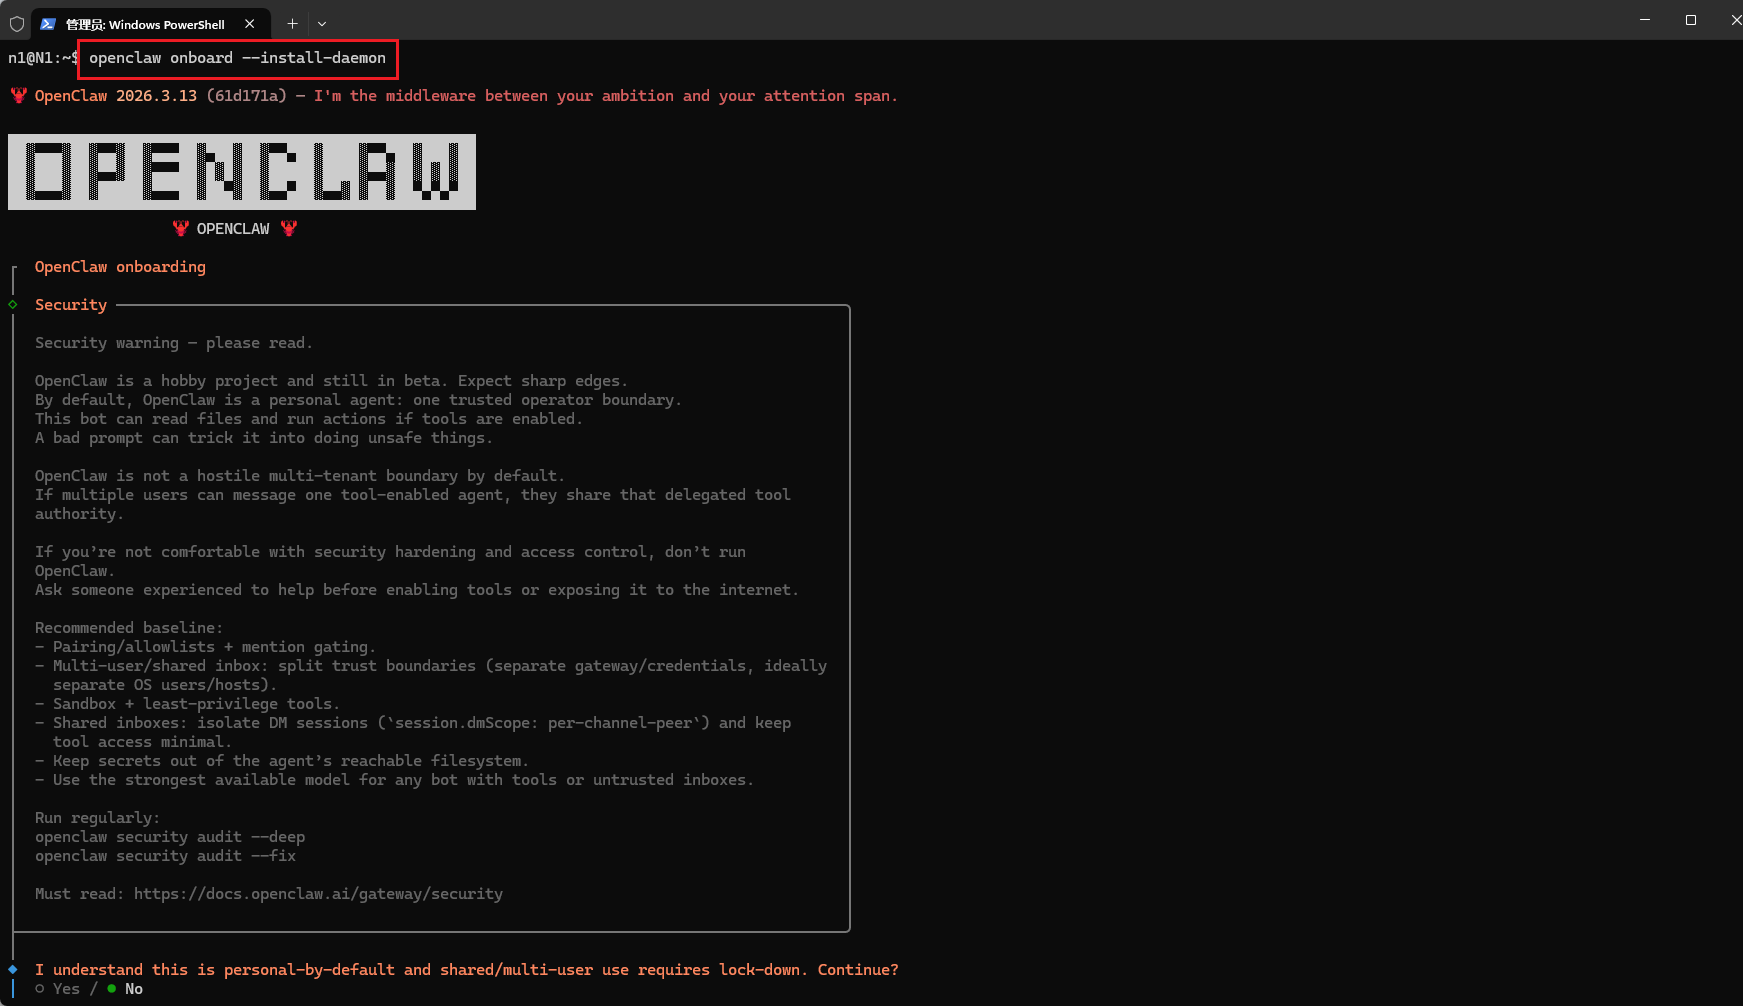
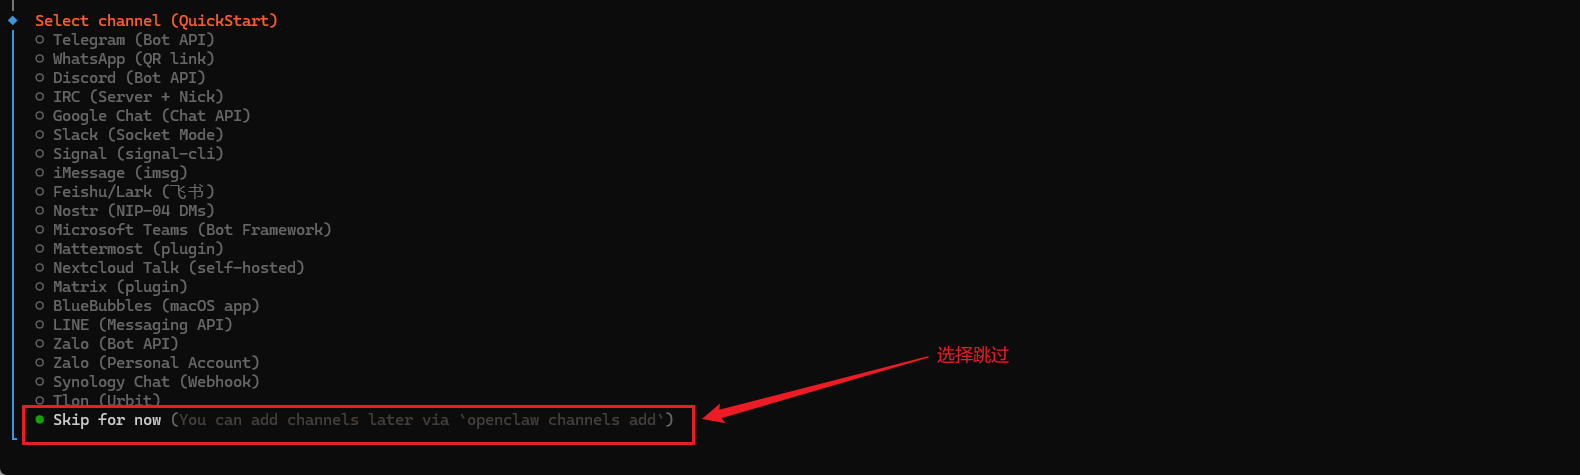
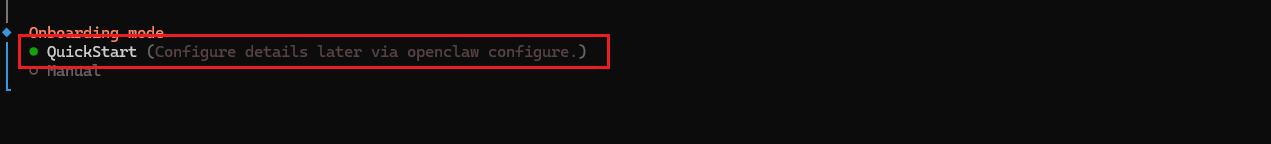
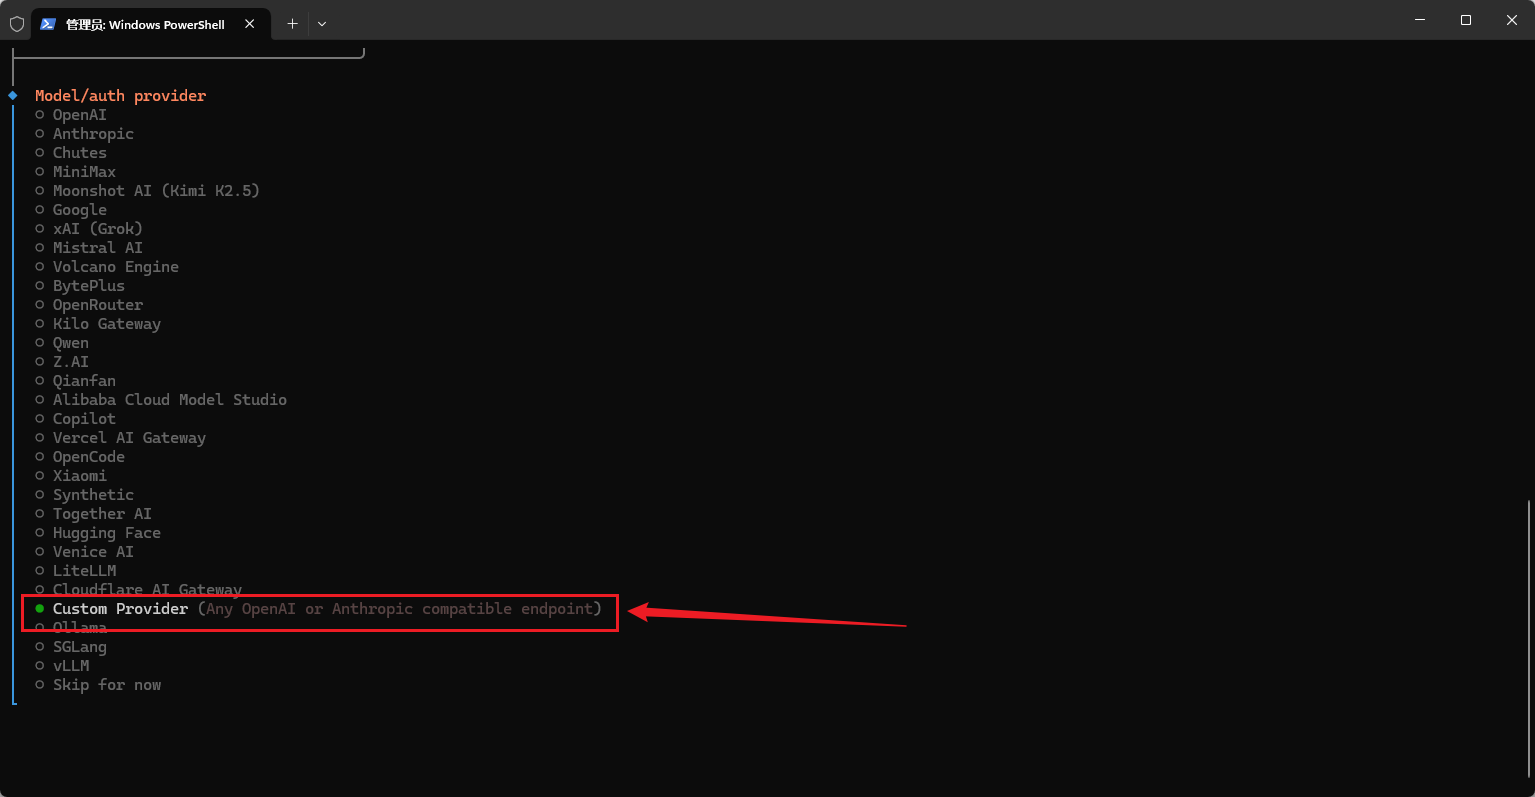
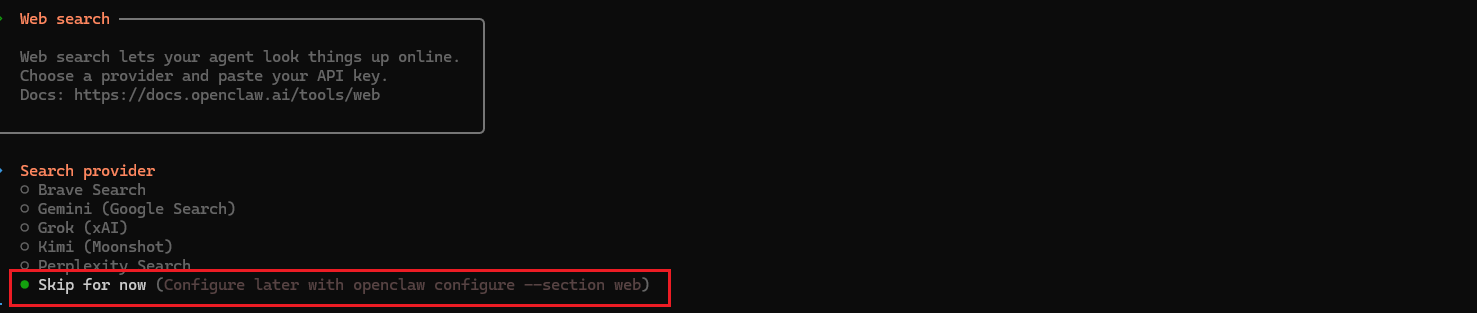
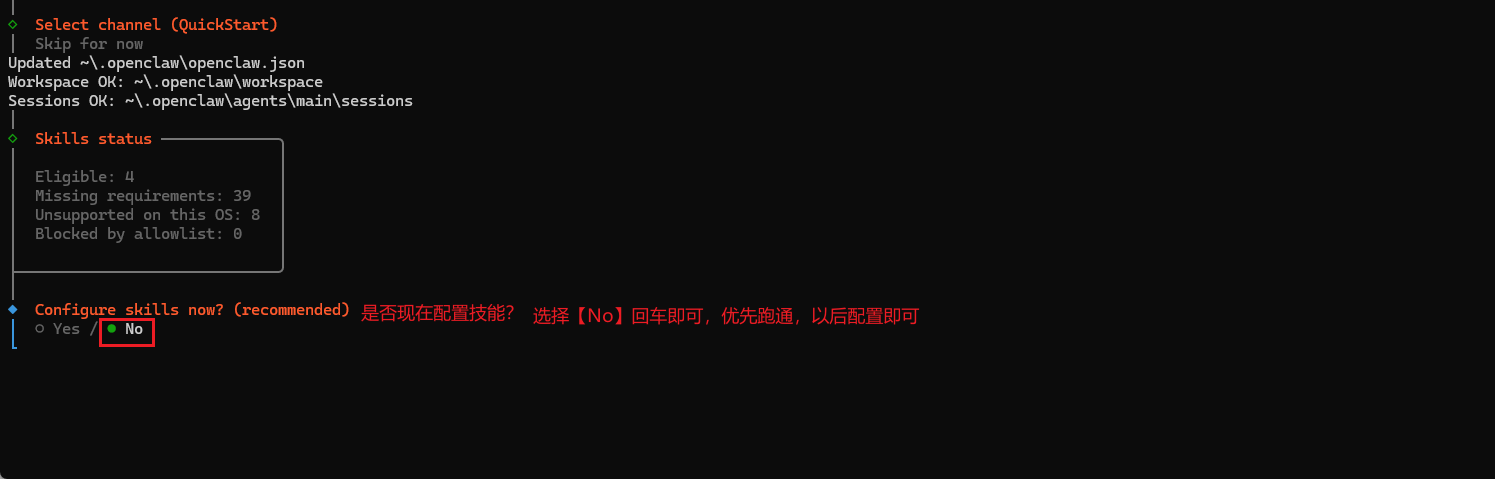
安装完成后,执行openclaw onboard命令启动引导流程。这一步骤会自动配置基础服务、创建守护进程并生成必要的配置文件。引导过程中,系统会询问关于AI供应商、消息通道插件等选项。对于初次部署的用户,选择默认的快速启动模式并跳过复杂的功能配置,有助于快速验证核心链路是否通畅。
大模型接入与视觉能力扩展
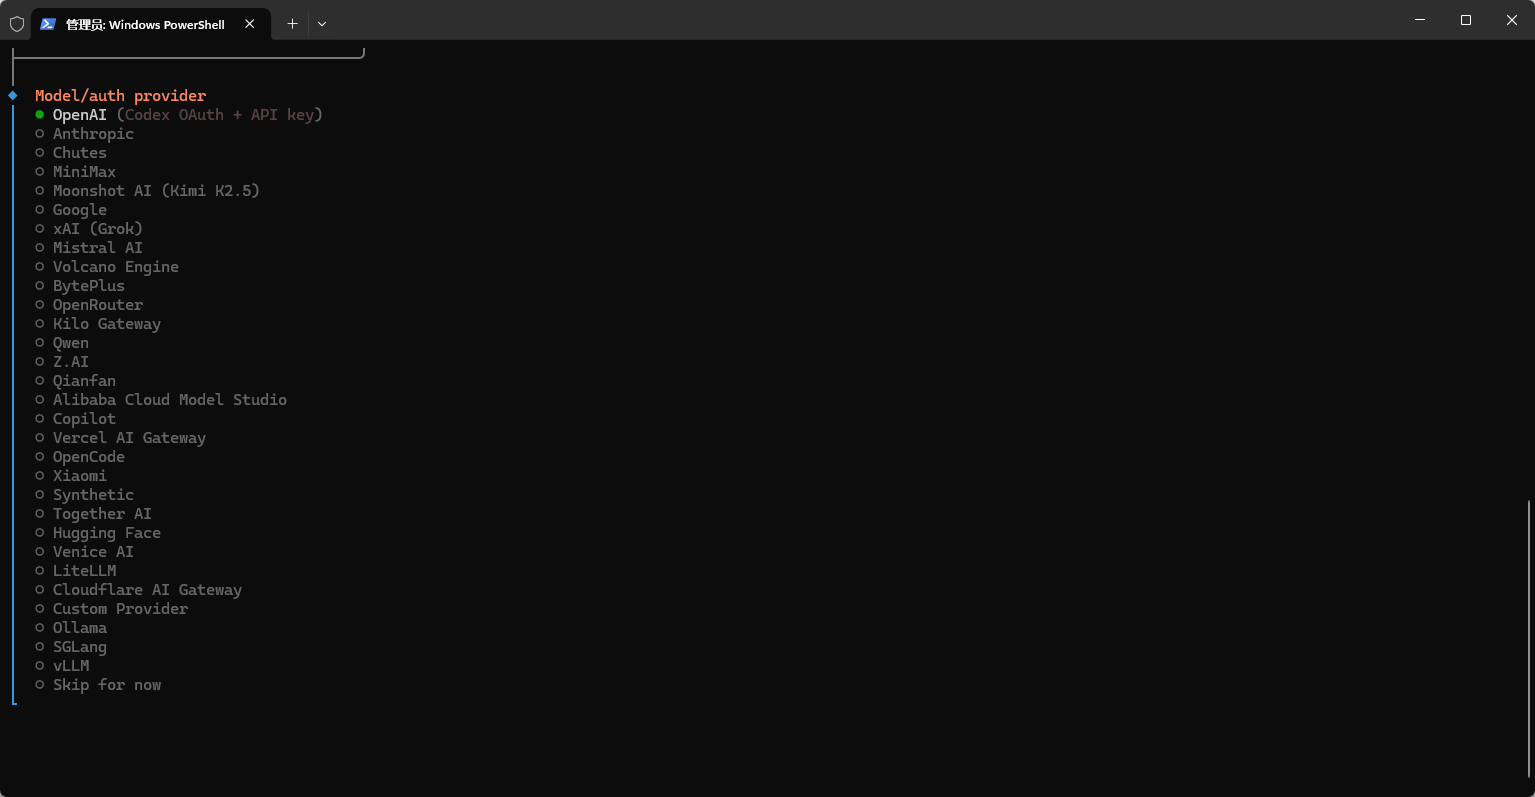
OpenClaw本身只是一个调度框架,其智能程度完全取决于接入的大语言模型(LLM)。在N1这种算力微弱的设备上,推理能力必须依托云端API。因此,选择性价比高、稳定性强的API服务商至关重要。
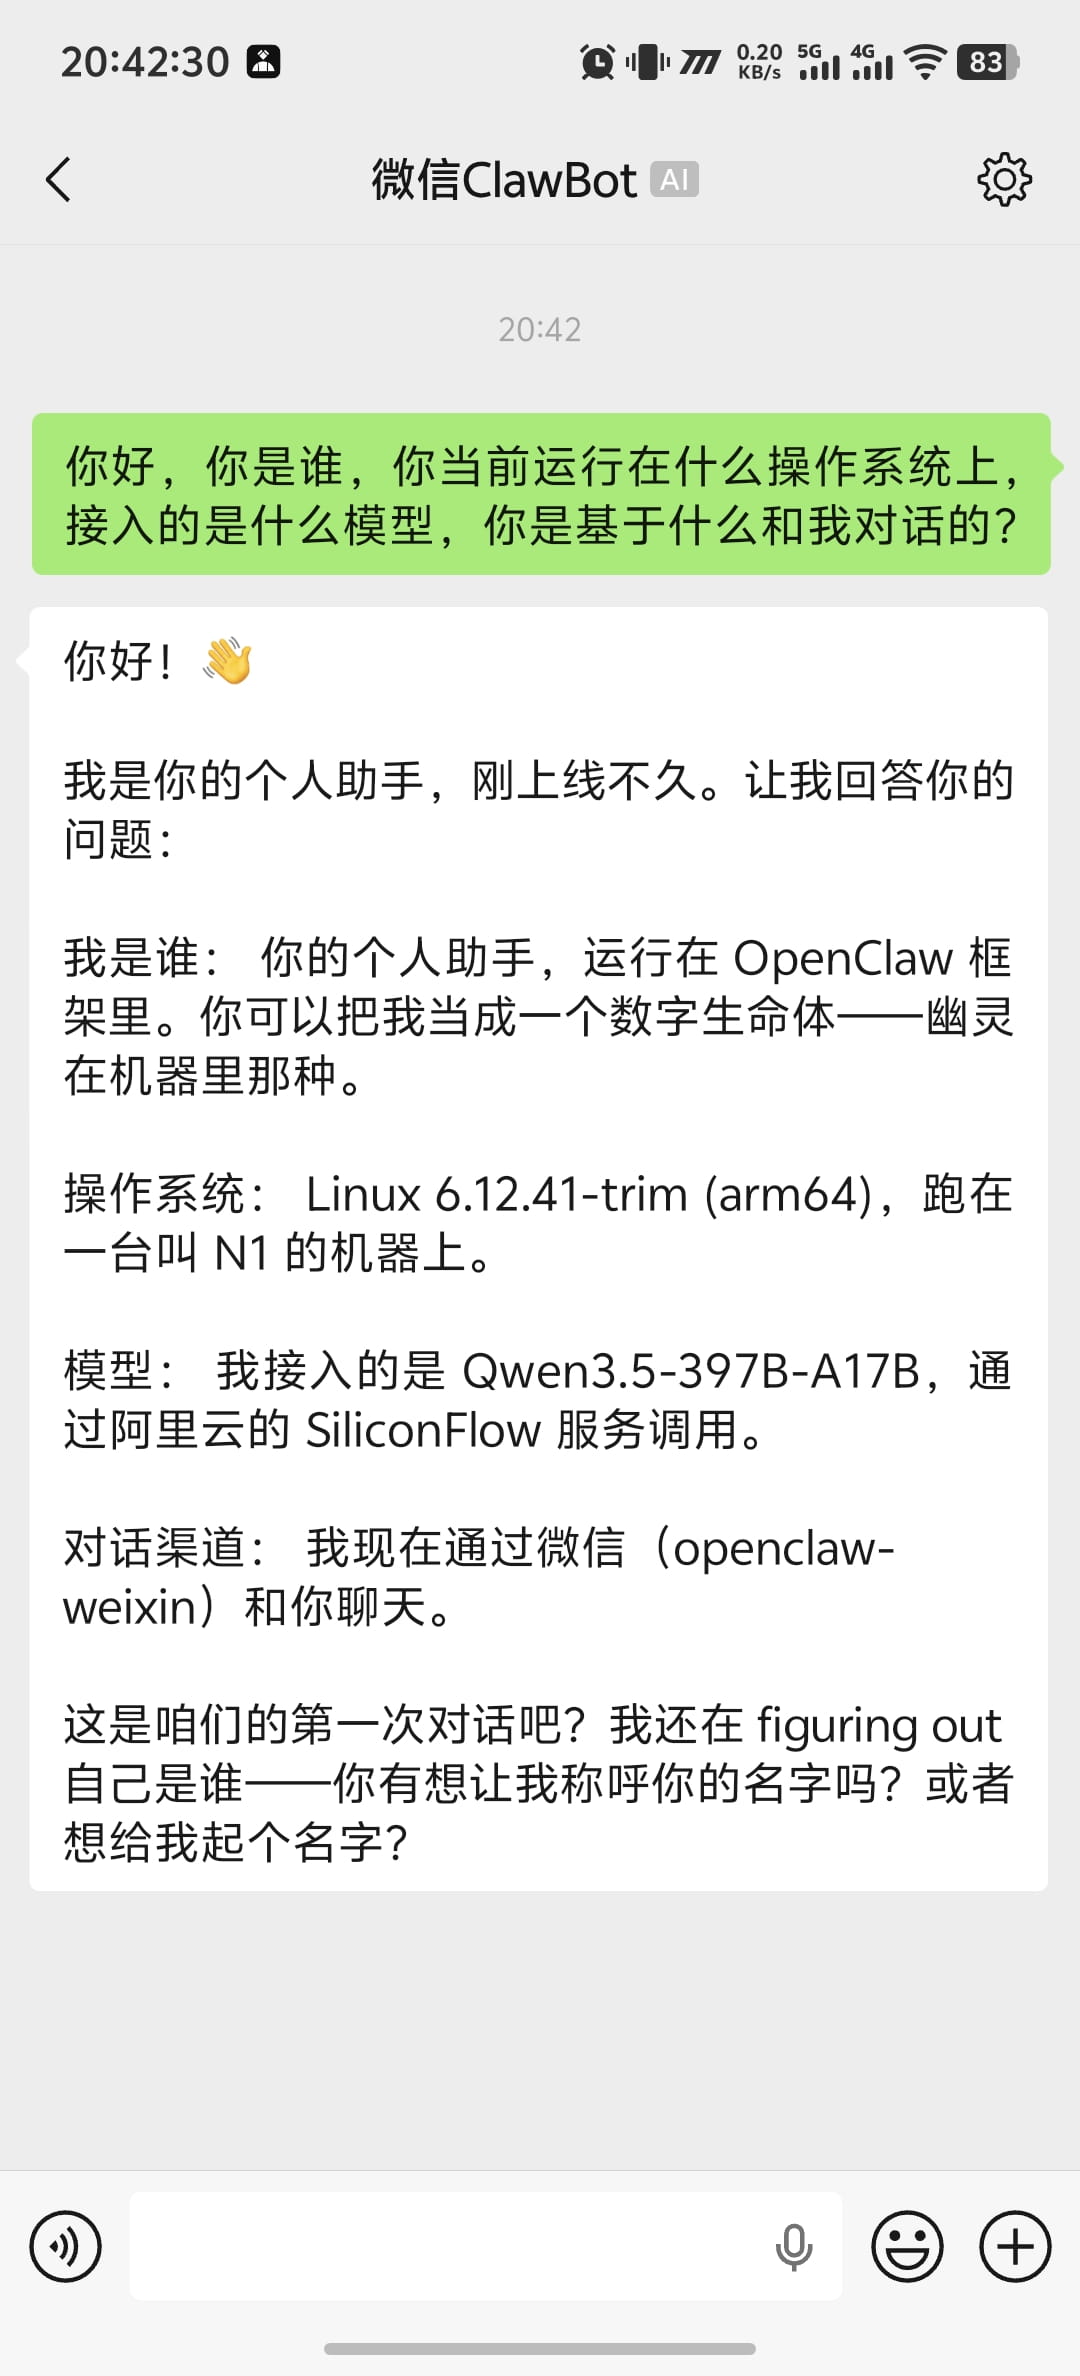
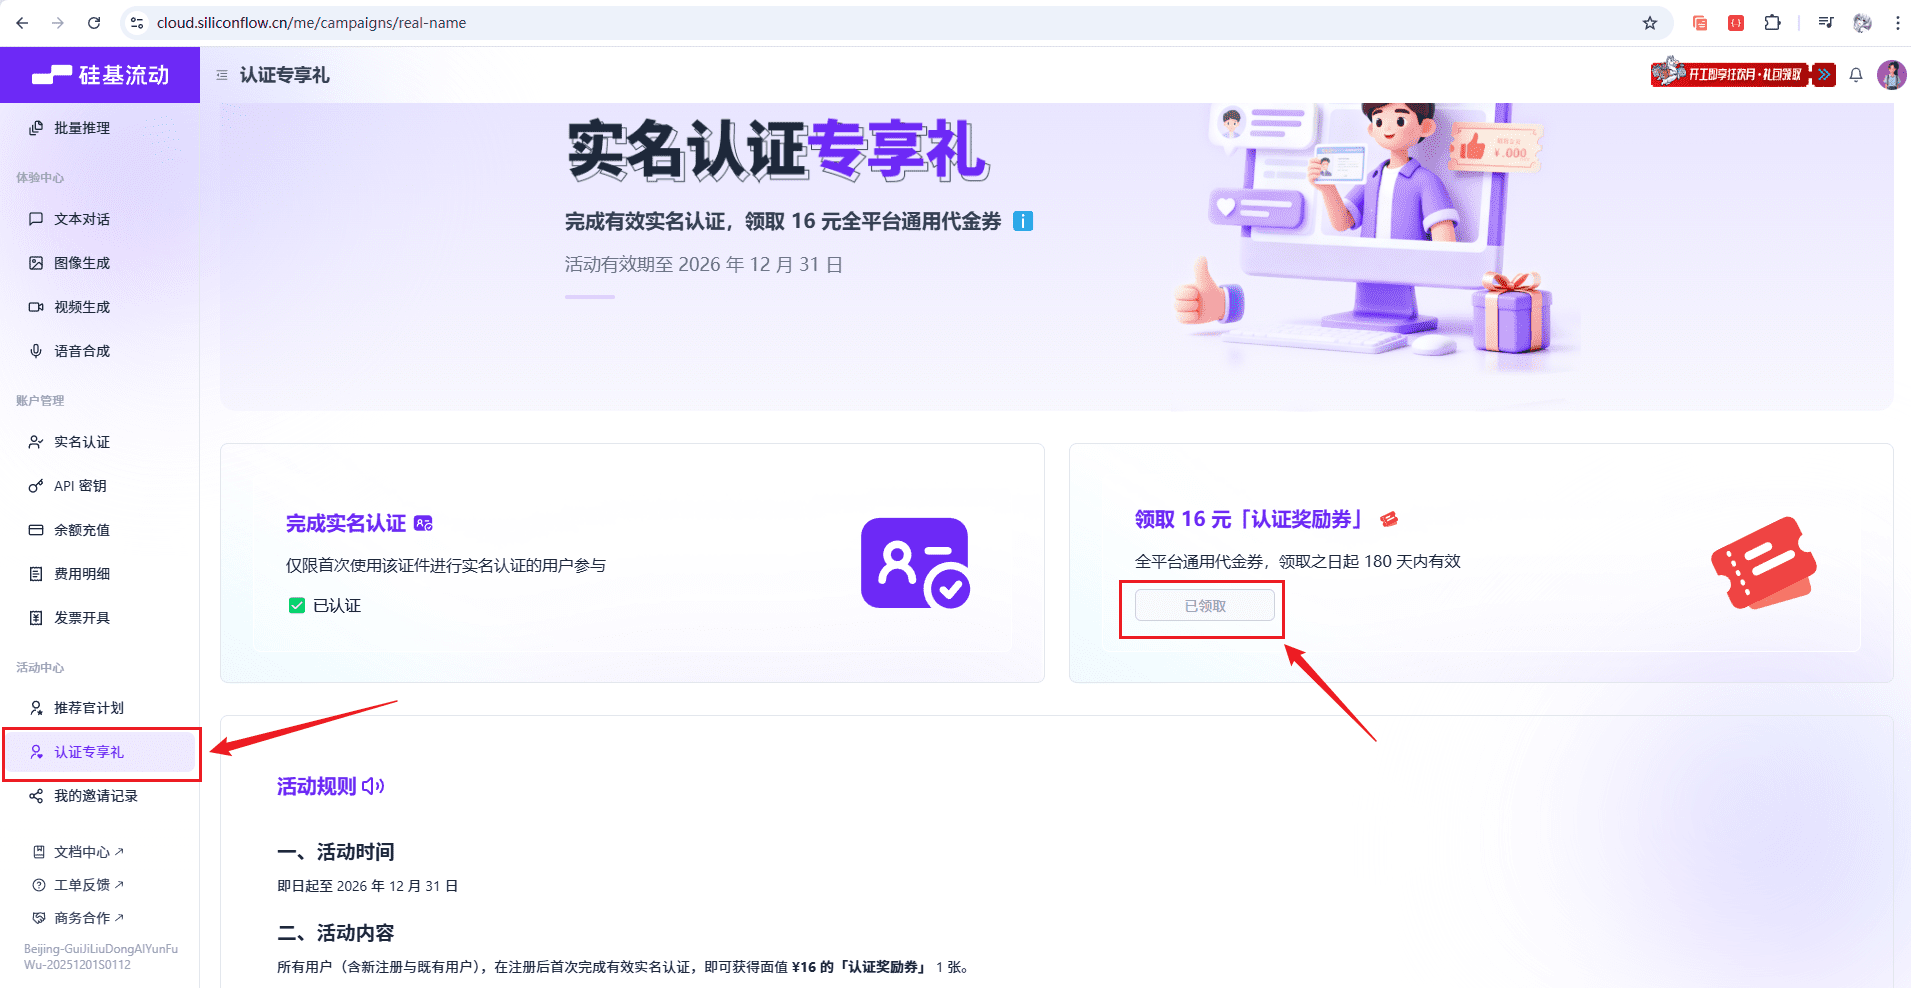
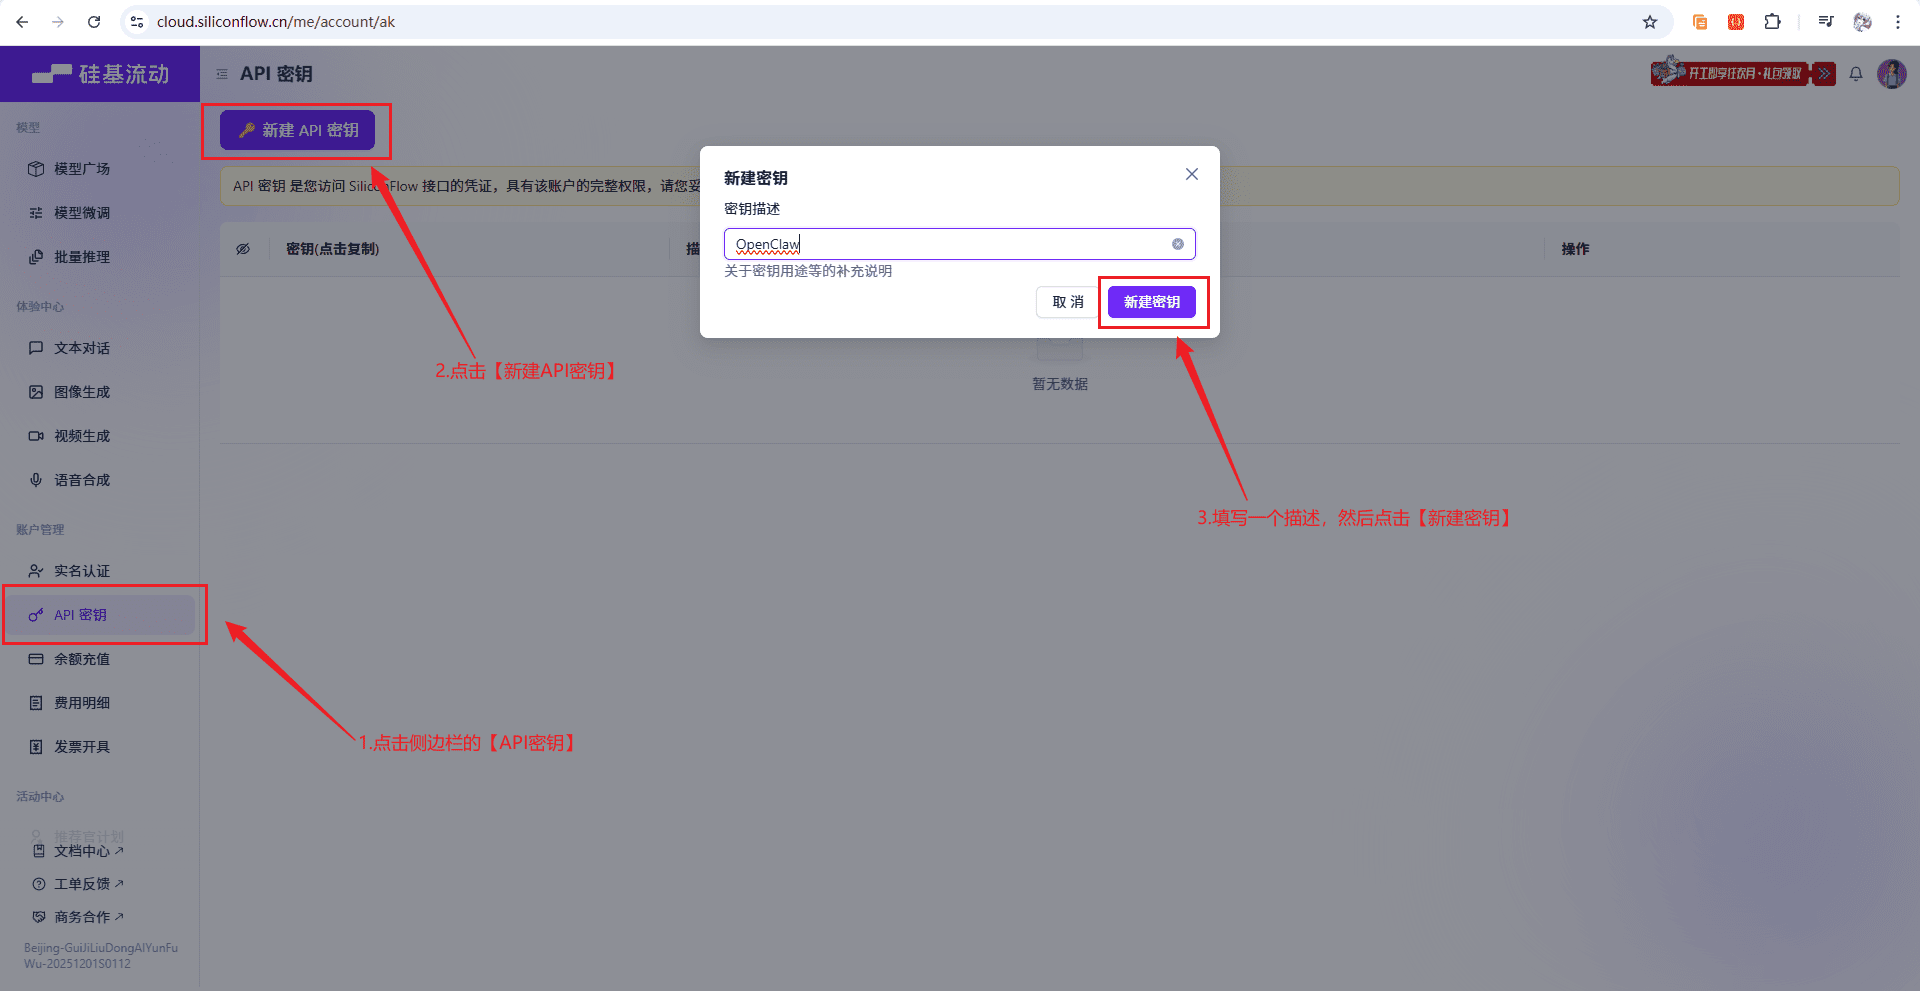
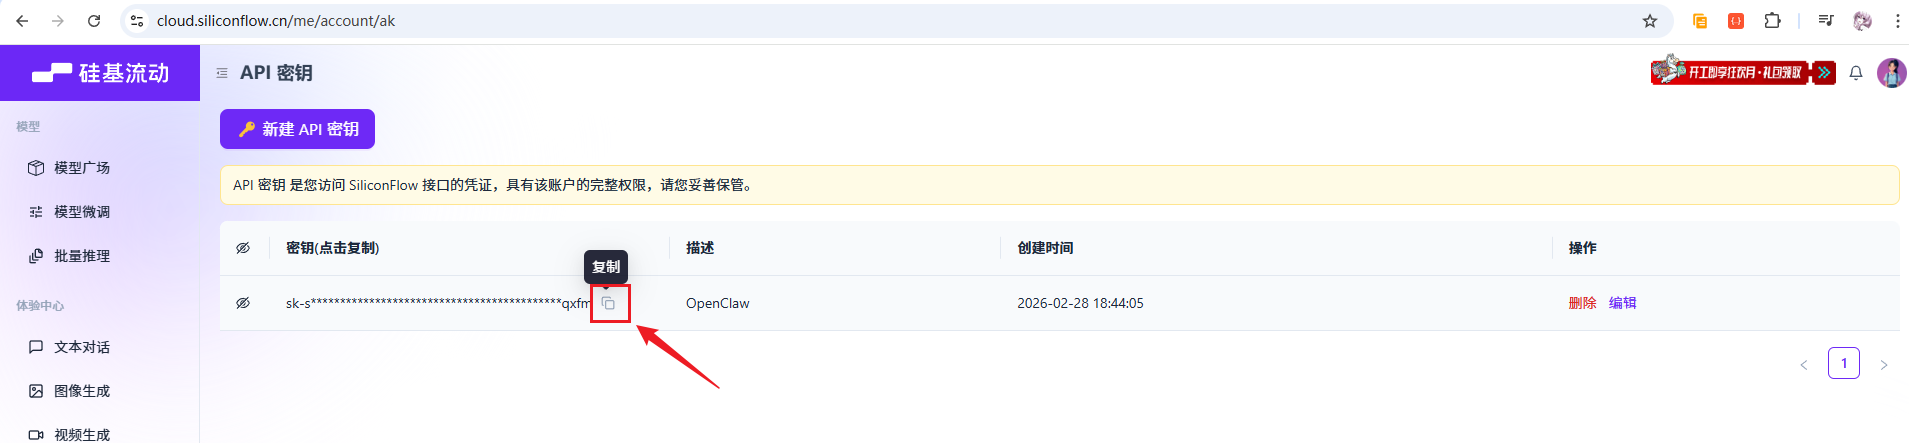
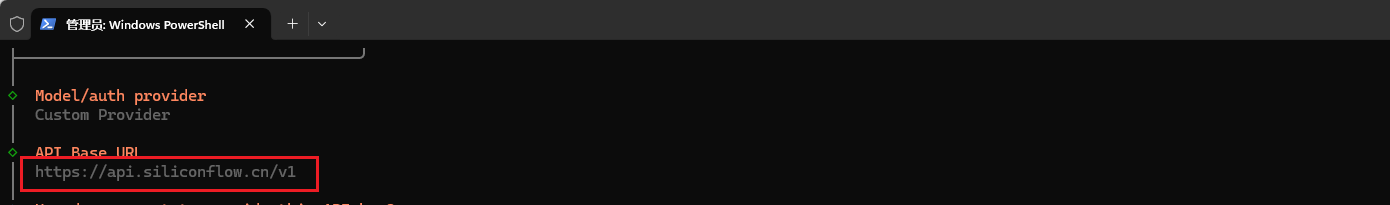
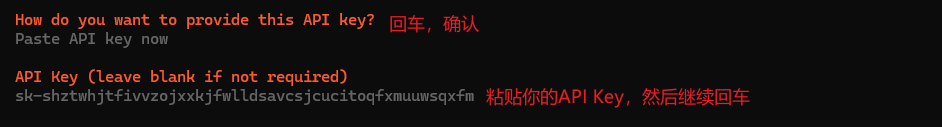
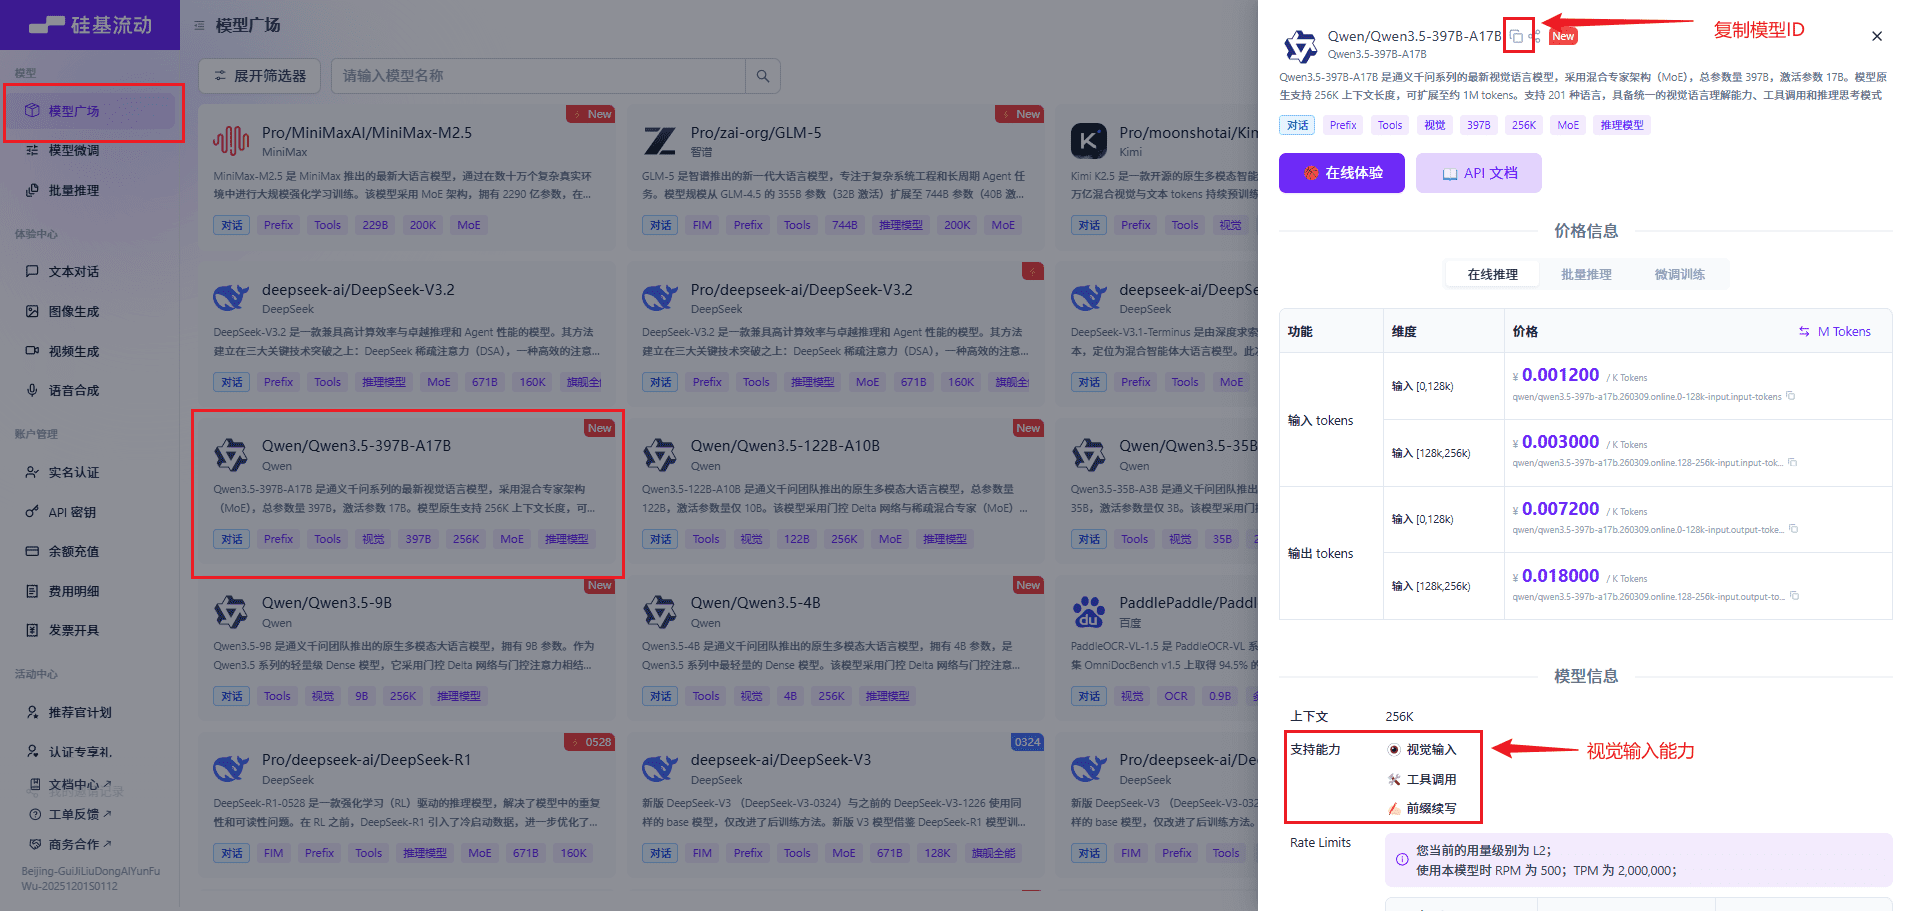
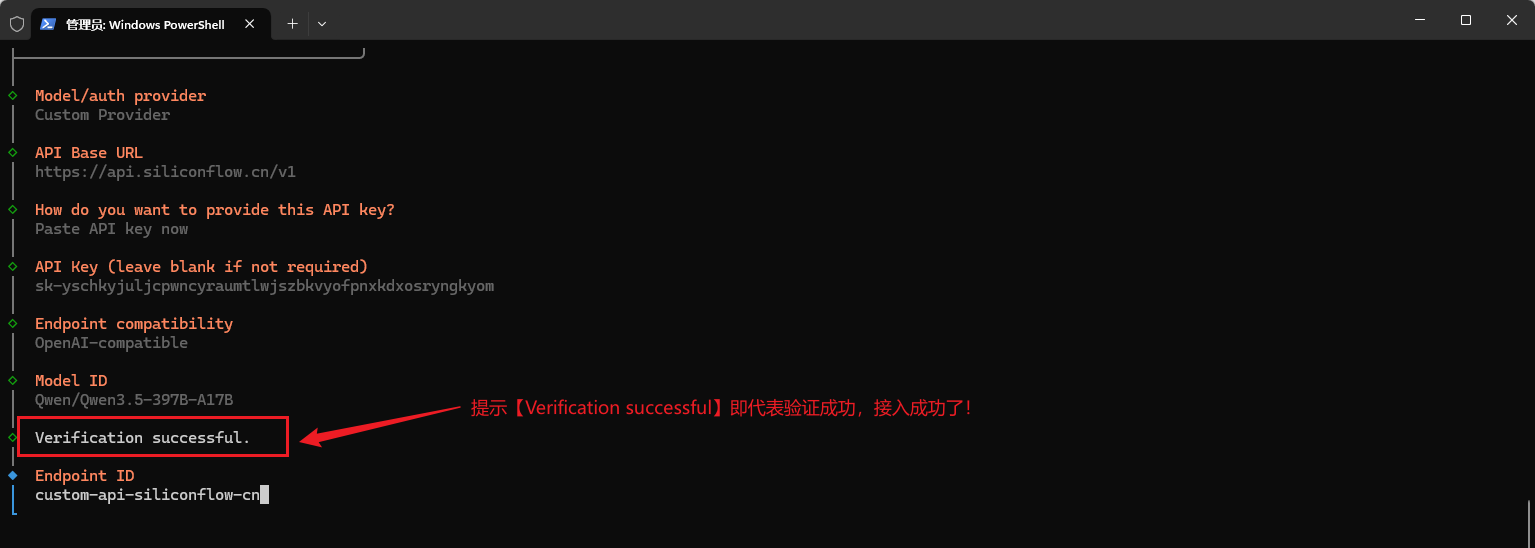
国内主流平台如硅基流动(SiliconFlow)、MiniMax以及阿里云通义千问等,均提供了丰富的模型接口。其中,硅基流动聚合了多家模型供应商,界面友好且常有新用户优惠活动。以Qwen3.5-397B-A17B为例,该模型不仅具备强大的文本生成能力,还集成了视觉识别功能。通过配置Base URL和API Key,我们将N1打造成了一个能够“看图说话”的智能终端。
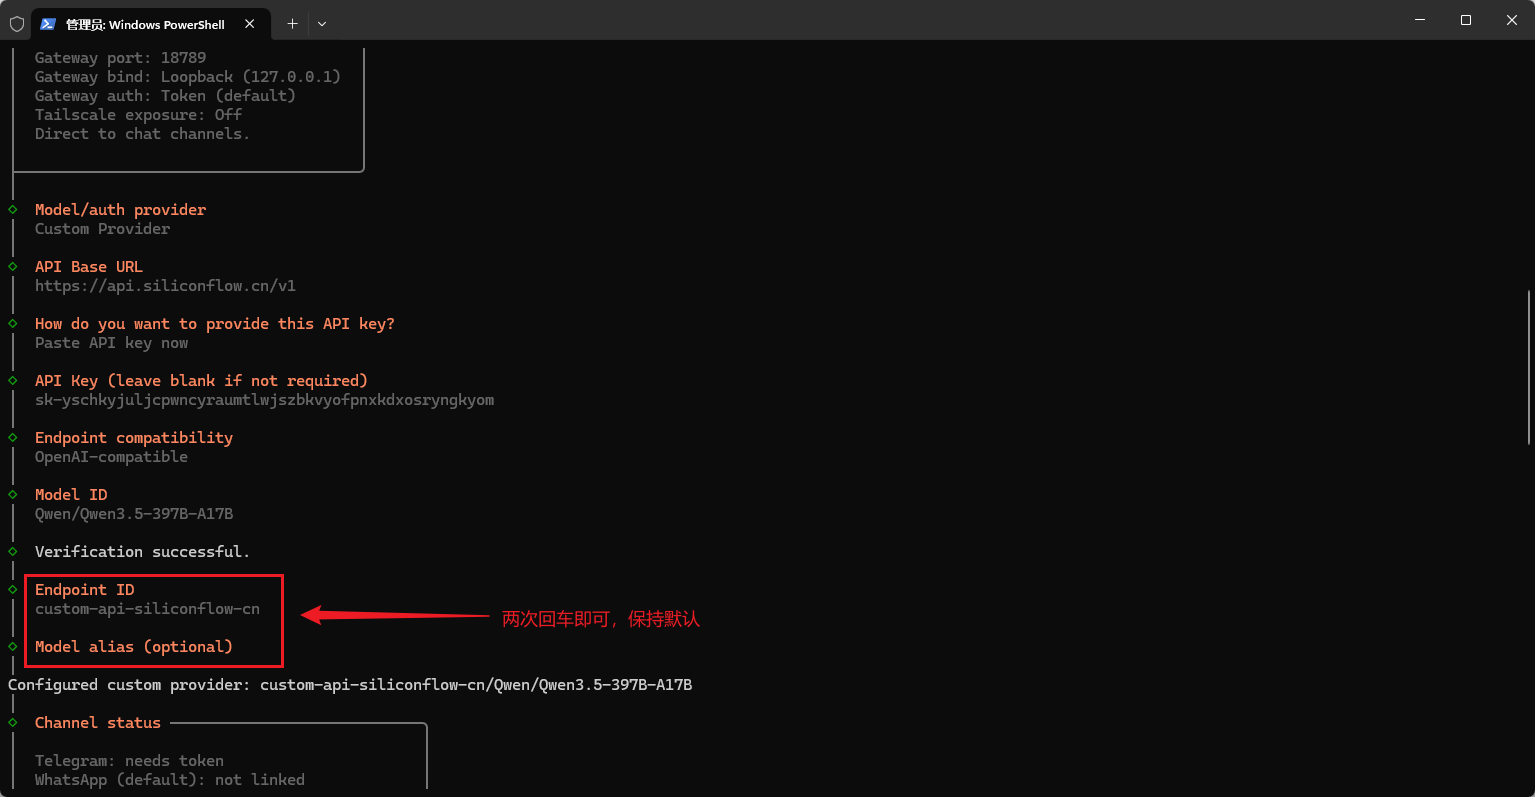
在配置过程中,验证API连通性是必不可少的一环。OpenClaw会在启动时调用模型接口进行简单的文本生成测试,若返回“Verification successful”,则表明网络路由与鉴权机制均已打通。这一步的顺利与否,直接决定了后续微信对话功能的可用性。对于追求极致效果的用户,还可以进一步配置搜索插件或记忆钩子(Hooks),增强AI助理的场景适应能力。
微信生态的深度集成
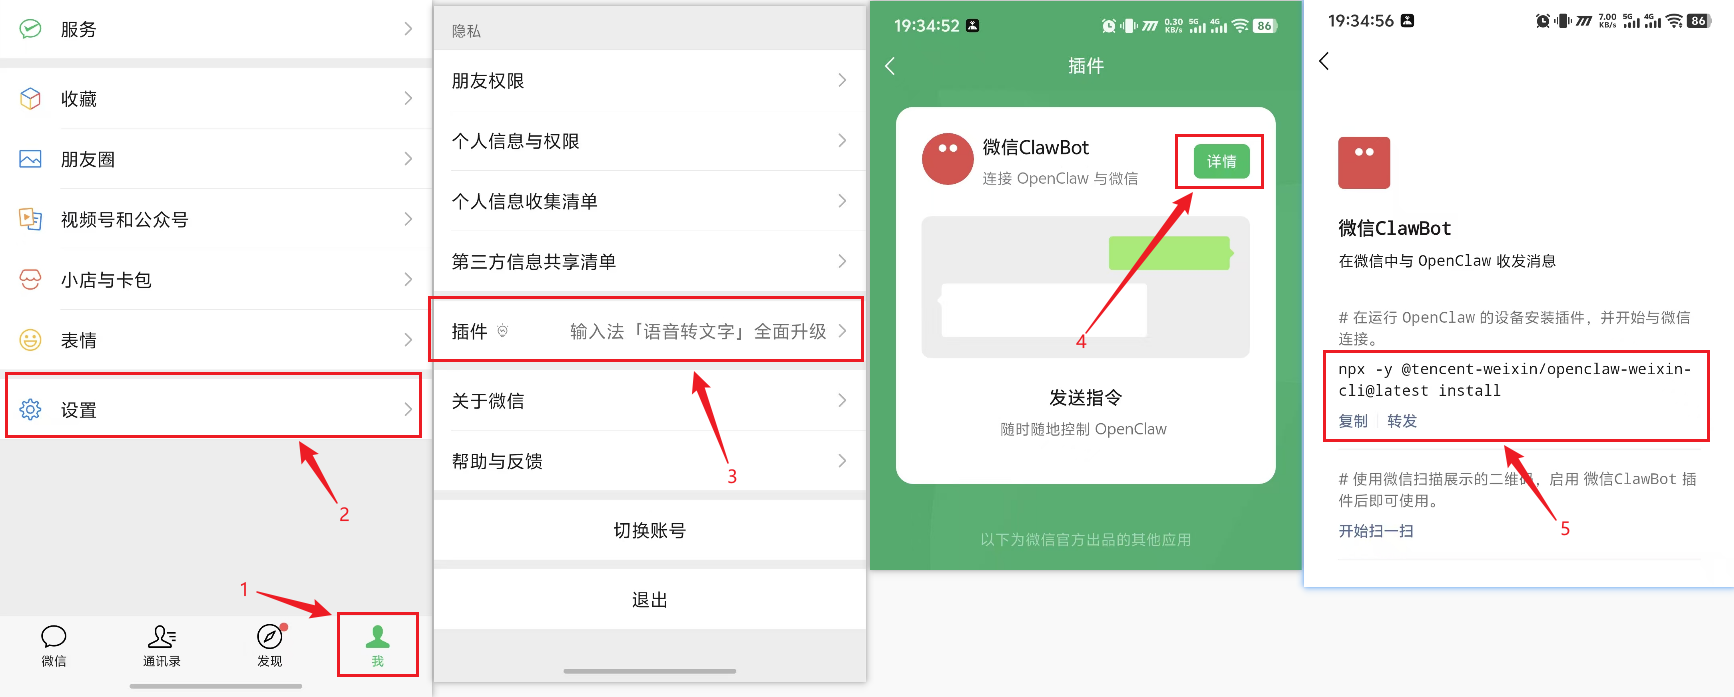
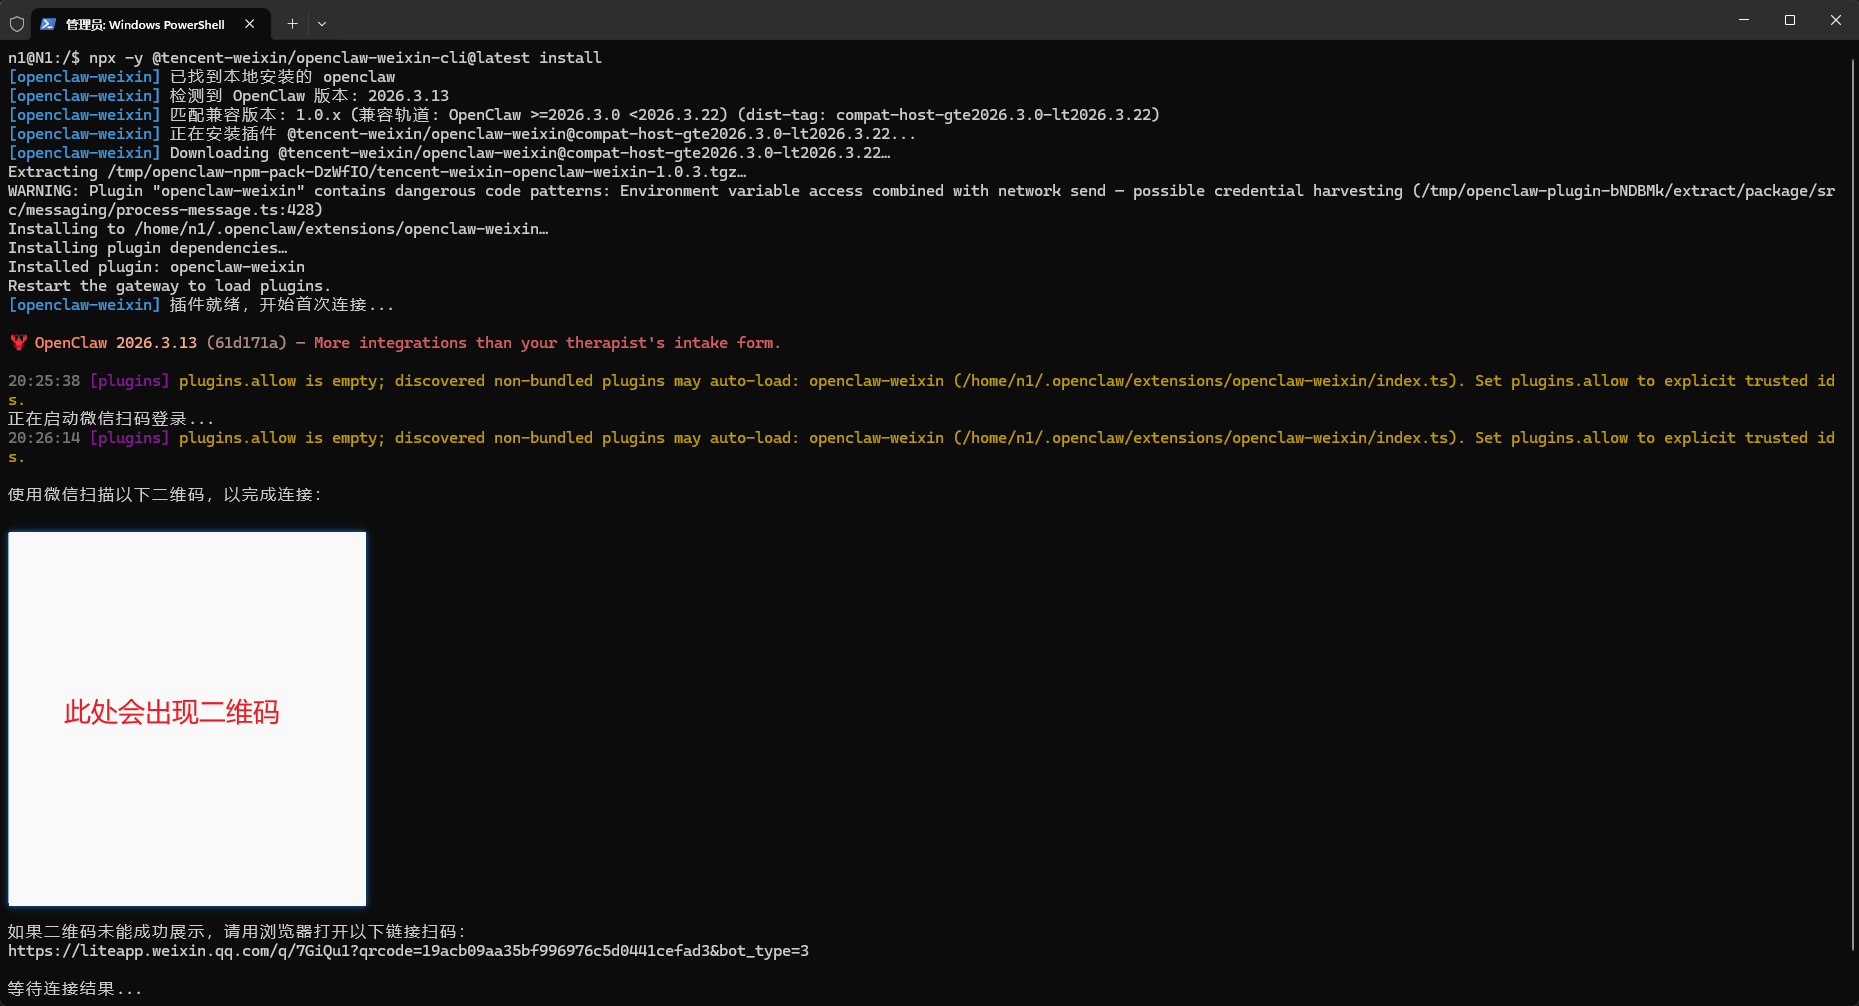
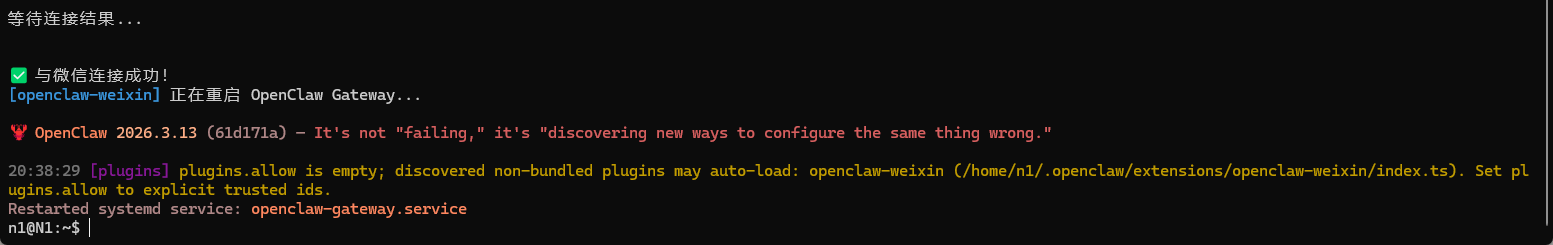
将AI能力嵌入微信,是实现“随时随地助理”体验的关键一步。OpenClaw提供了专门的微信插件模块,允许用户将机器人账号与个人微信或公众号绑定。安装微信CLI工具@tencent-weixin/openclaw-weixin-cli是这一环节的核心。
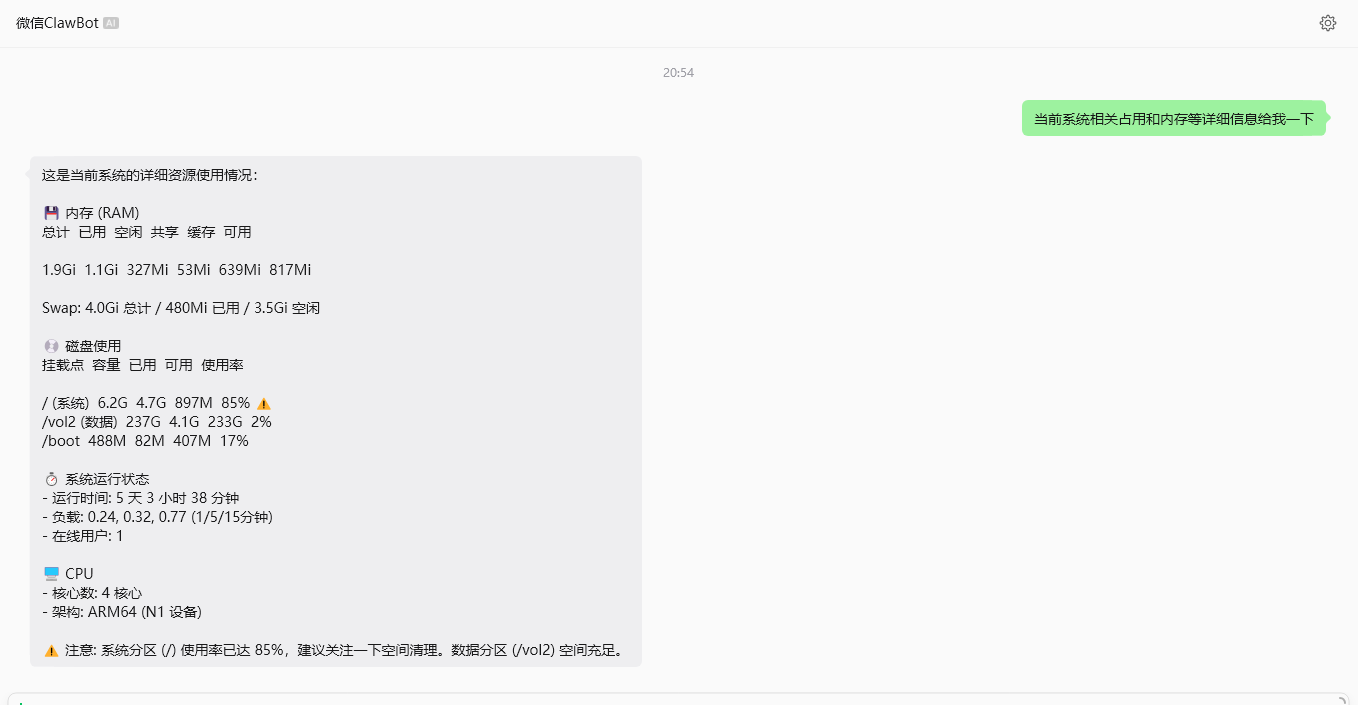
该工具通过扫码授权的方式,建立OpenClaw服务与微信服务器之间的长连接。值得注意的是,微信对机器人账号的风控较为严格,频繁的消息发送或非正常登录行为可能导致账号受限。因此,在测试阶段,建议严格控制消息频率,避免触发反垃圾机制。连接成功后,微信账号便成为OpenClaw的一个消息通道,用户发送的任何文本、图片,都会被实时转发至N1进行处理,并将回复结果推回微信。
这种集成方式不仅实现了双向对话,还保留了微信的社交属性。用户无需安装额外的APP,即可在熟悉的聊天界面中调用强大的AI能力。无论是日常问答、日程提醒,还是图片识别、代码辅助,微信都成为了一个无缝衔接的入口。
内网穿透与远程运维体系
部署在家庭局域网中的N1盒子,虽然低功耗且稳定,但面临着网络隔离的挑战。当用户身处外地时,无法直接访问局域网内的服务,导致配置修改、日志查看、版本更新等运维操作变得极其不便。传统的端口映射方案需要公网IP和路由器配置权限,对普通用户而言门槛较高。
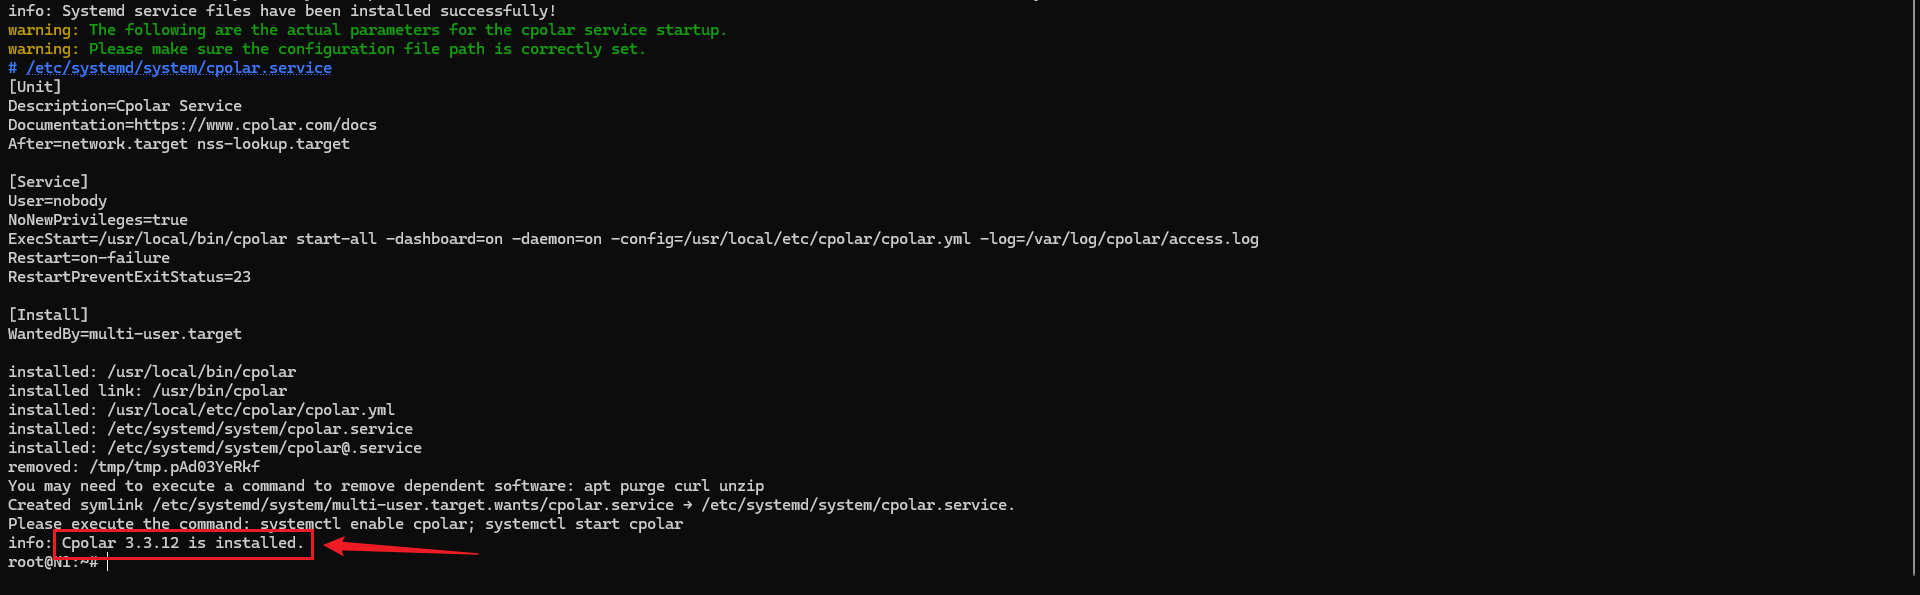
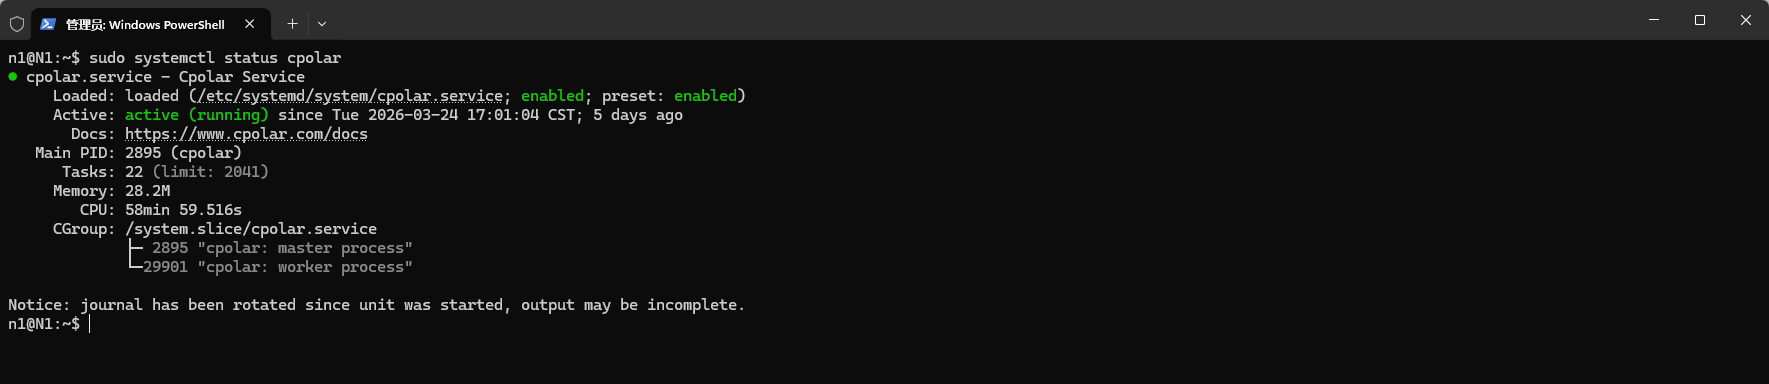
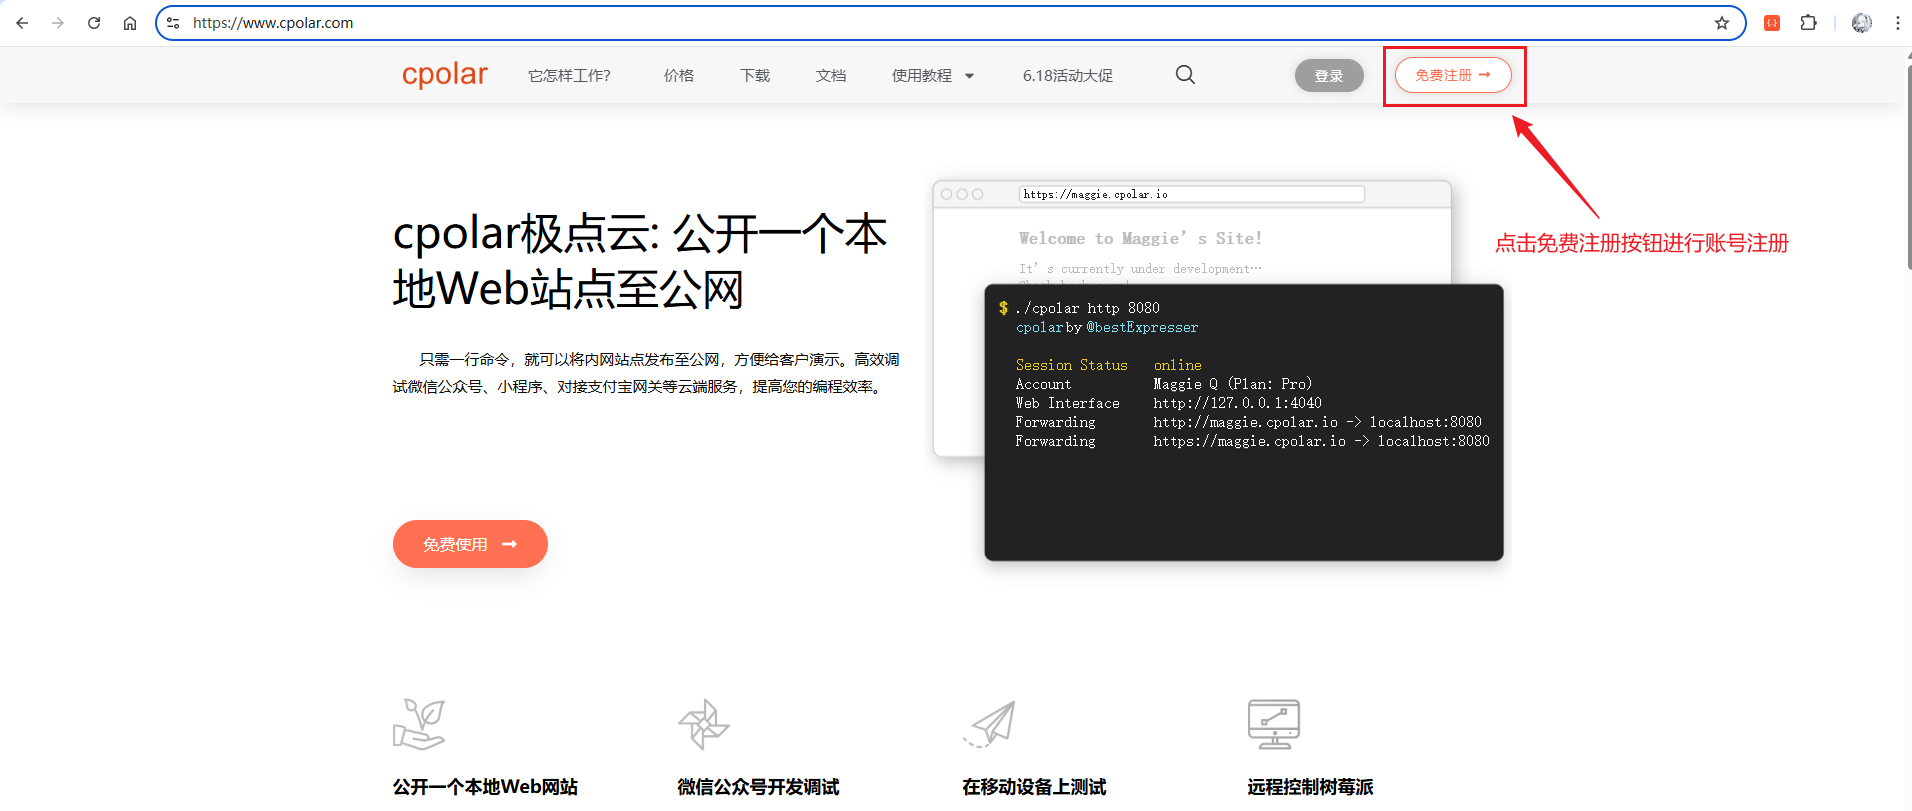
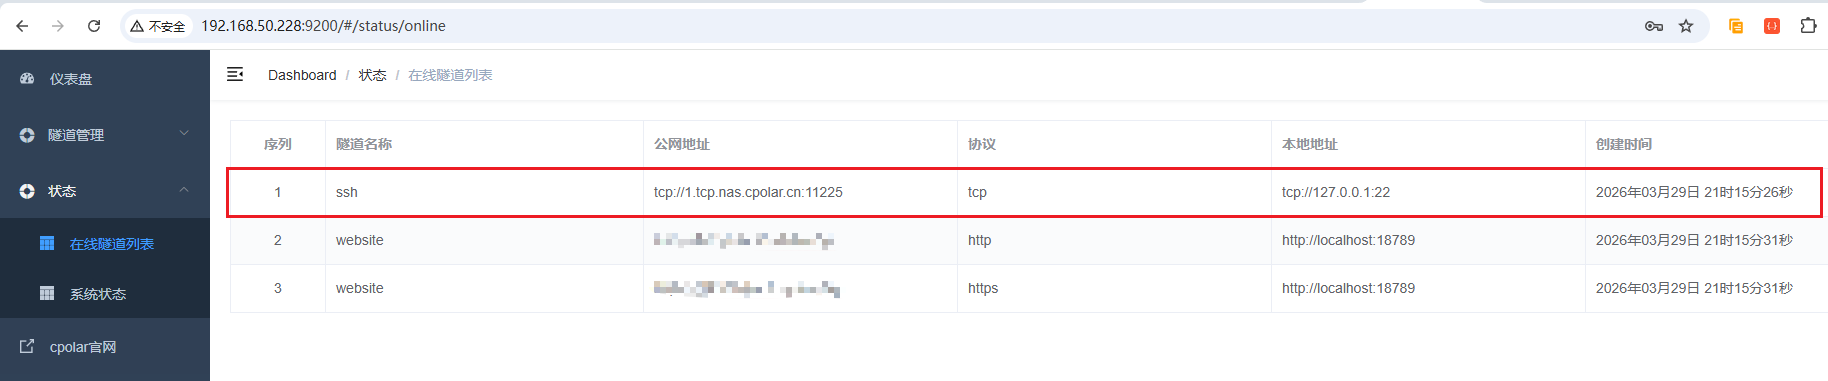
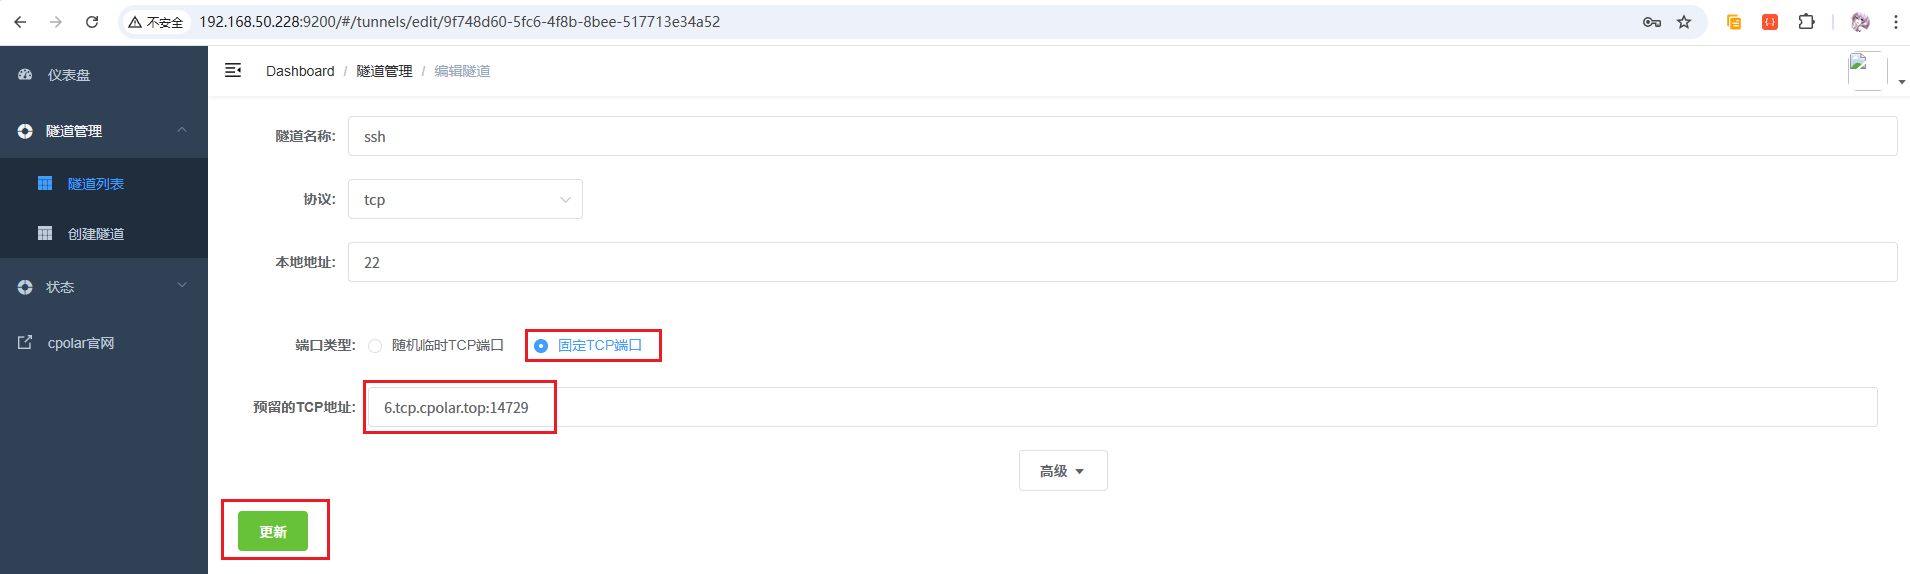
cpolar等内网穿透工具提供了一种简化方案。它通过在N1上运行轻量级客户端,建立一条加密的隧道,将本地端口映射到公网域名。这样,无论用户身在何处,只需通过公网IP和端口即可SSH登录到N1,实现与本地操作无异的管理体验。
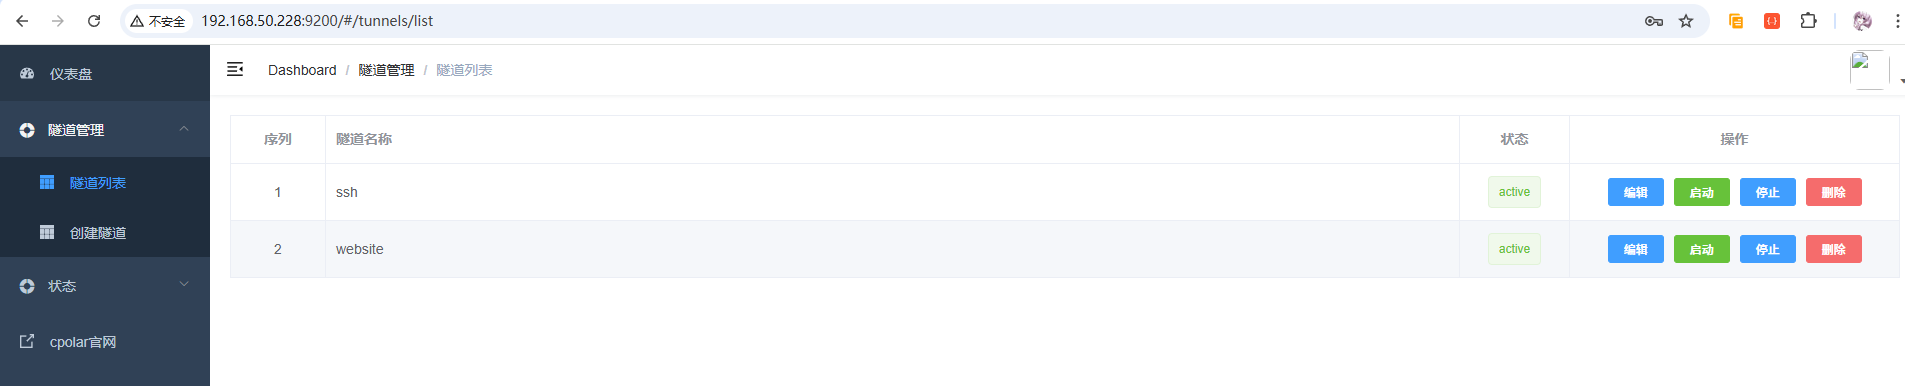
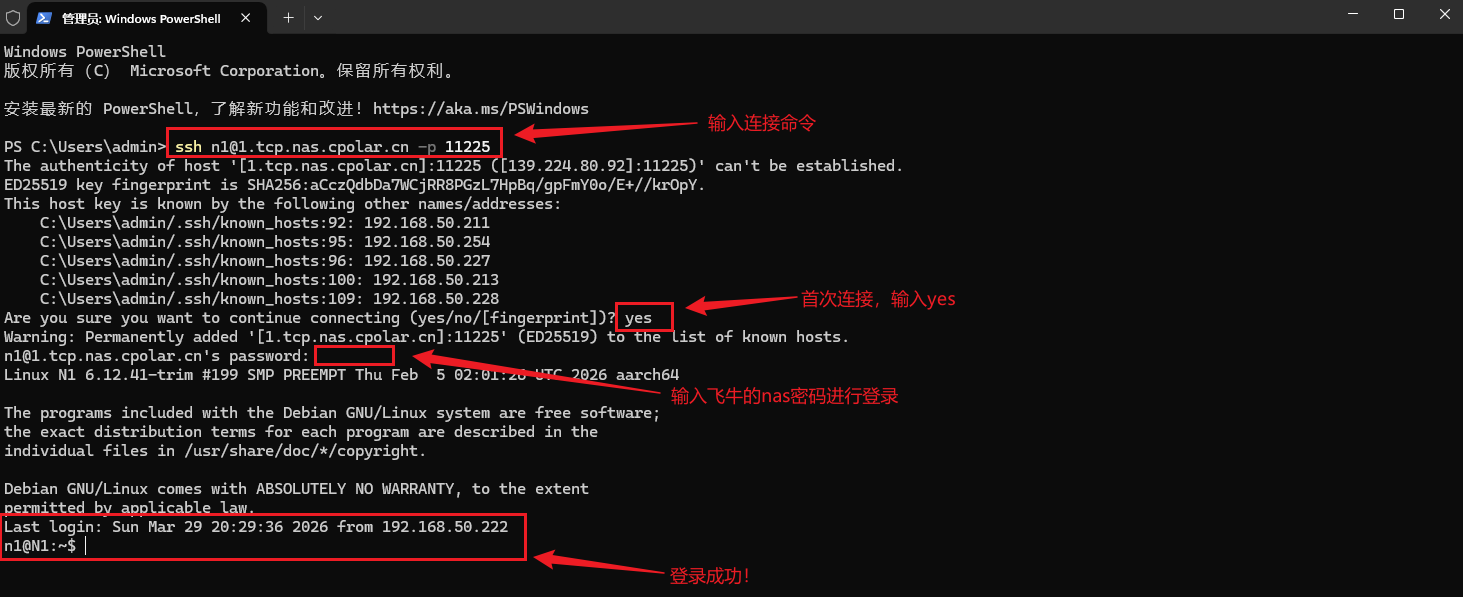
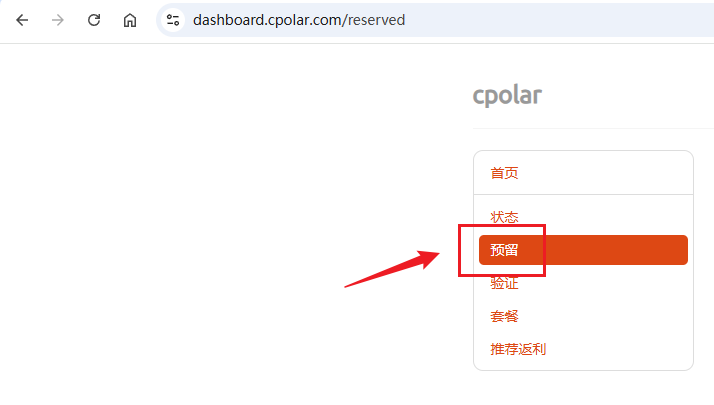
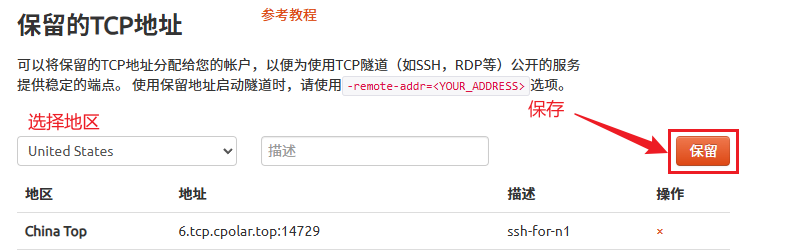
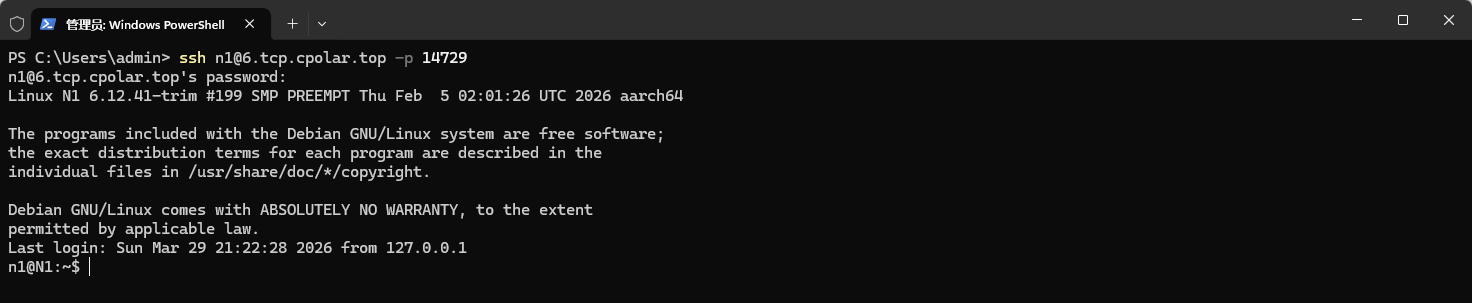
在安装cpolar后,用户可通过Web UI界面管理隧道配置。对于SSH服务,通常映射22端口。为了长期稳定运行,建议升级为固定TCP地址,避免动态IP带来的连接中断问题。固定地址不仅便于记忆,也提升了运维的安全性与可预测性。在实际应用中,通过ssh user@fixed-domain -p port命令,即可随时随地进入N1控制台,检查服务状态、调整模型参数或重启后台进程。
安全考量与最佳实践
尽管内网穿透极大提升了便利性,但也引入了新的安全风险。将SSH端口暴露在互联网上,意味着设备直接面对全球网络的黑客扫描与暴力破解。因此,强化身份认证机制是重中之重。
首先,禁用SSH的密码登录,改用SSH密钥对认证。密钥对的非对称加密特性使得暴力破解几乎不可能成功。其次,定期更换系统密码,采用包含大小写字母、数字及特殊符号的高强度组合。此外,防火墙策略也需合理配置,仅允许必要的端口开放,并限制可登录的IP白名单(若具备固定公网IP)。
对于AI助理本身,API Key的管理同样敏感。切勿在公共场合或代码仓库中硬编码密钥,应使用环境变量或加密配置文件存储。同时,定期审查OpenClaw的日志文件,监测异常请求与资源占用情况,确保系统健康运行。
架构价值与未来展望
N1盒子+OpenClaw+微信的方案,不仅仅是一次技术炫技,更代表了一种去中心化、个人化的AI基础设施趋势。它证明了AI应用的落地不需要昂贵的算力堆砌,而是可以通过巧妙的软件架构设计,在边缘端实现高效运行。这种低成本、高灵活性的模式,为中小企业和个人开发者提供了极大的创新空间。
未来,随着端侧大模型(Small Language Models)性能的进一步提升,N1这类设备有望直接运行轻量化模型,进一步降低对云端API的依赖,实现真正的离线智能。同时,更多的消息通道插件(如Telegram、Discord、Slack)将被支持,使得AI助理能够跨平台融合,成为个人数字生活的统一中枢。在这个方向上,硬件只是载体,软件定义的灵活性才是核心竞争力的来源。通过持续的优化与创新,百元级的N1盒子完全有能力成长为家庭智能中枢的核心节点,为AI技术的普及化作出实质性贡献。