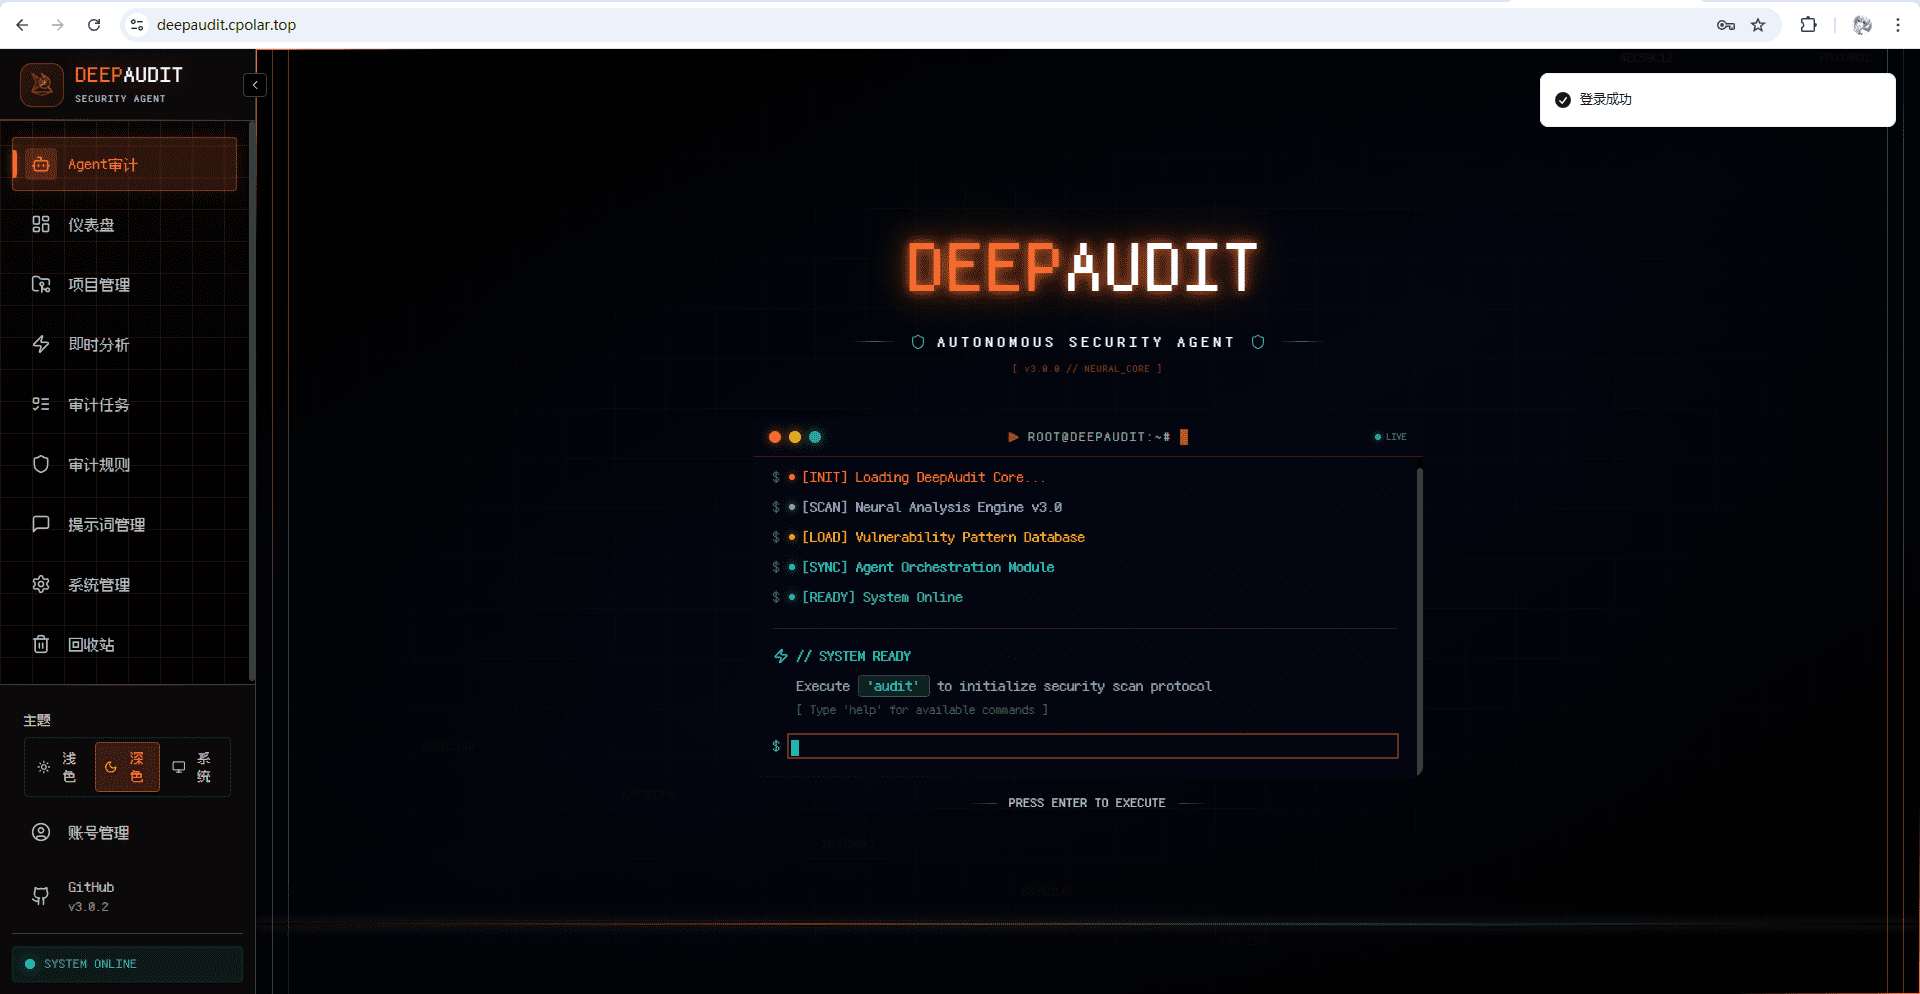
告别人工肉眼扫描:构建基于DeepAudit的自动化代码安全审计防线
传统代码审计的困境与破局
在现代软件工程中,代码审计是保障应用安全最后一道防线,也是最为艰难的一环。随着业务逻辑的复杂化和微服务架构的普及,安全漏洞不再仅仅存在于单行代码的疏忽,而是深藏在错综复杂的调用链、动态接口参数绑定以及细粒度的权限控制逻辑之中。传统的审计模式主要依赖安全专家或开发人员进行人工Code Review,这种方式不仅耗时巨大,而且极难保证一致性。当面对庞大的历史遗留项目或多人员协作的开源项目时,人工排查极易出现视觉疲劳导致的漏检,尤其是对于SQL注入、跨站脚本攻击(XSS)、水平/垂直越权访问等深层逻辑漏洞,往往需要极高的经验门槛才能识别。
这种低效的人工审查模式已成为制约软件交付速度与质量的关键瓶颈。我们需要一种能够理解代码上下文、具备推理能力并能自动验证风险的技术手段。近年来,生成式人工智能(AIGC)的大规模应用为这一痛点提供了全新的解决方案。其中,DeepAudit作为一个开源的多智能体(Multi-Agent)代码漏洞挖掘系统,代表了从“静态规则扫描”向“动态智能推理”转变的技术趋势。它并非简单地执行正则匹配,而是模拟了资深安全团队的工作流程,通过多个专门化的智能体协作,实现从项目理解、攻击面发现、深度代码分析到沙箱漏洞验证的完整闭环。
多智能体协作架构深度解析
DeepAudit的核心创新在于其基于Multi-Agent架构的设计理念。它将复杂的代码审计任务拆解为四个独立且协同工作的智能体角色,每个角色各司其职,共同构建起一道智能化的安全防线。
首先是总指挥Orchestrator。它类似于团队中的安全主管,负责接收审计任务,理解项目的整体技术栈和架构类型,并据此制定详细的审计策略计划。它不直接处理代码细节,而是负责任务的分发与协调,确保整个审计流程有序进行。
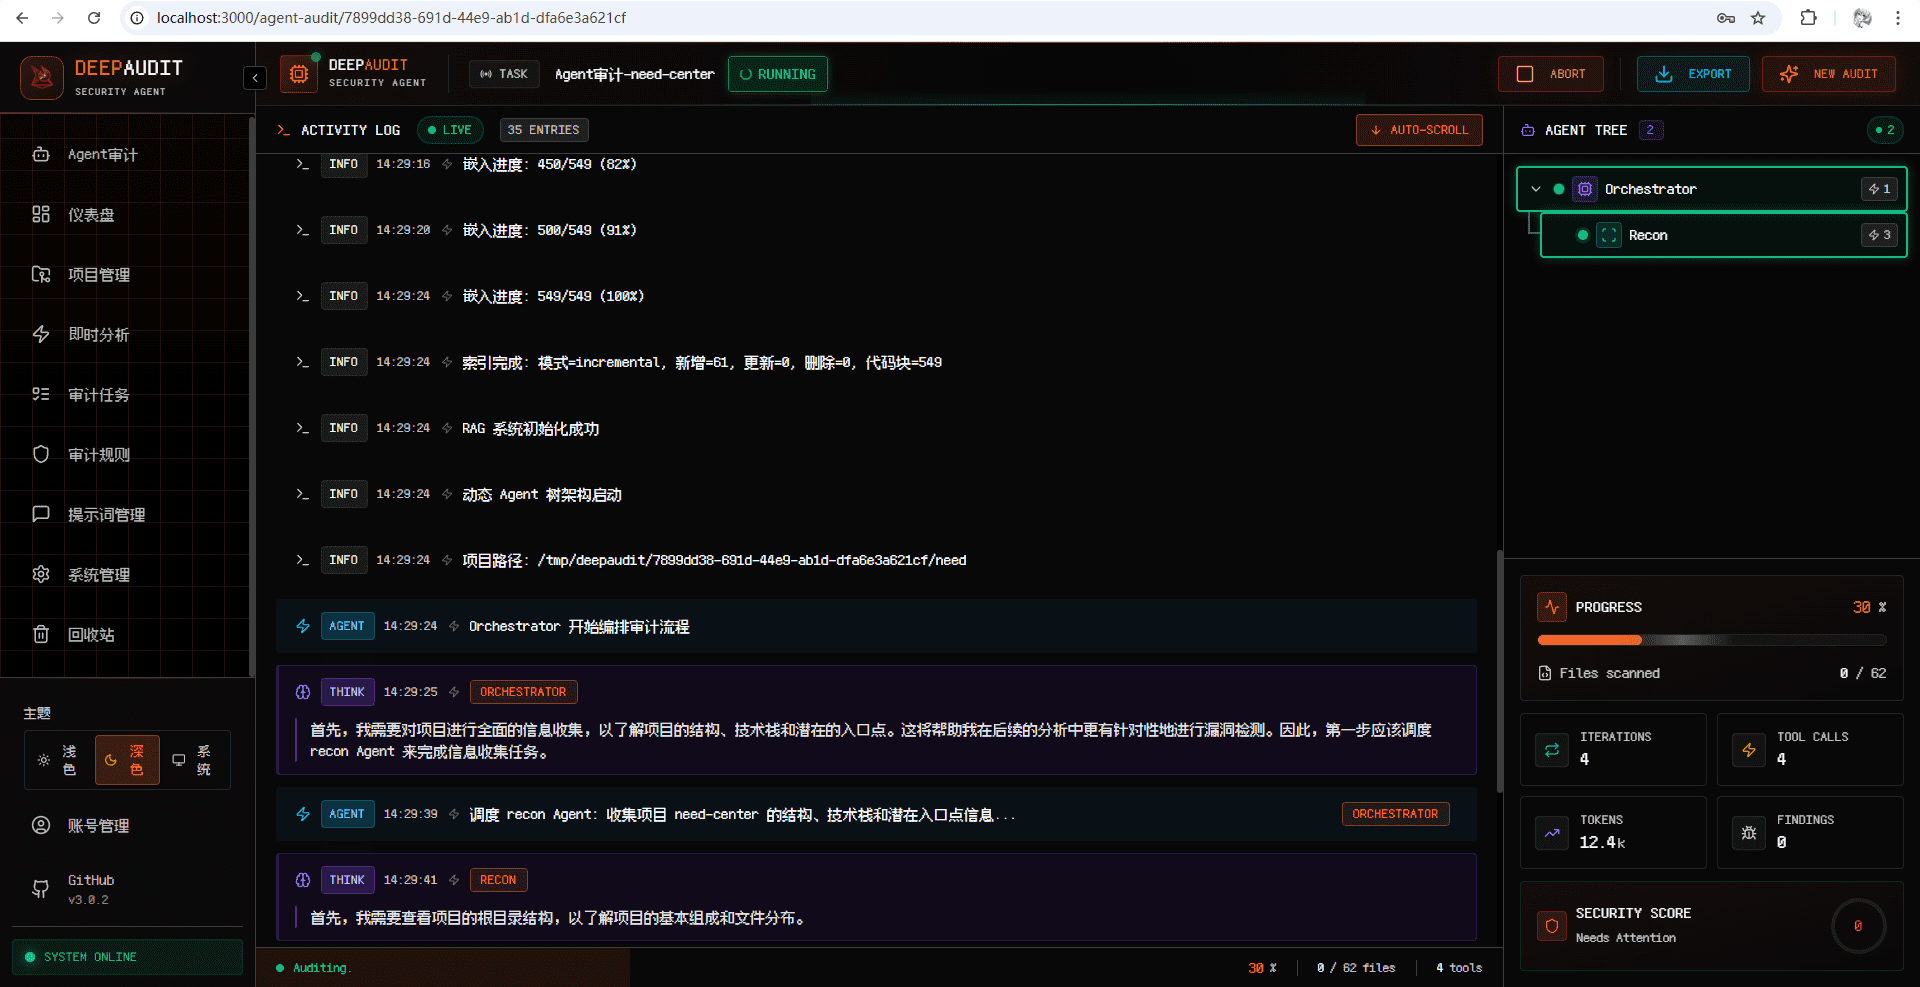
其次是侦察兵Recon Agent。这一角色专注于宏观视角的代码结构扫描。它会自动识别项目所使用的框架、第三方库版本、API入口点以及关键的数据流向。通过提取潜在的攻击面,它为后续的深入分析提供了精准的靶向目标,避免了盲目遍历所有代码文件所带来的资源浪费。
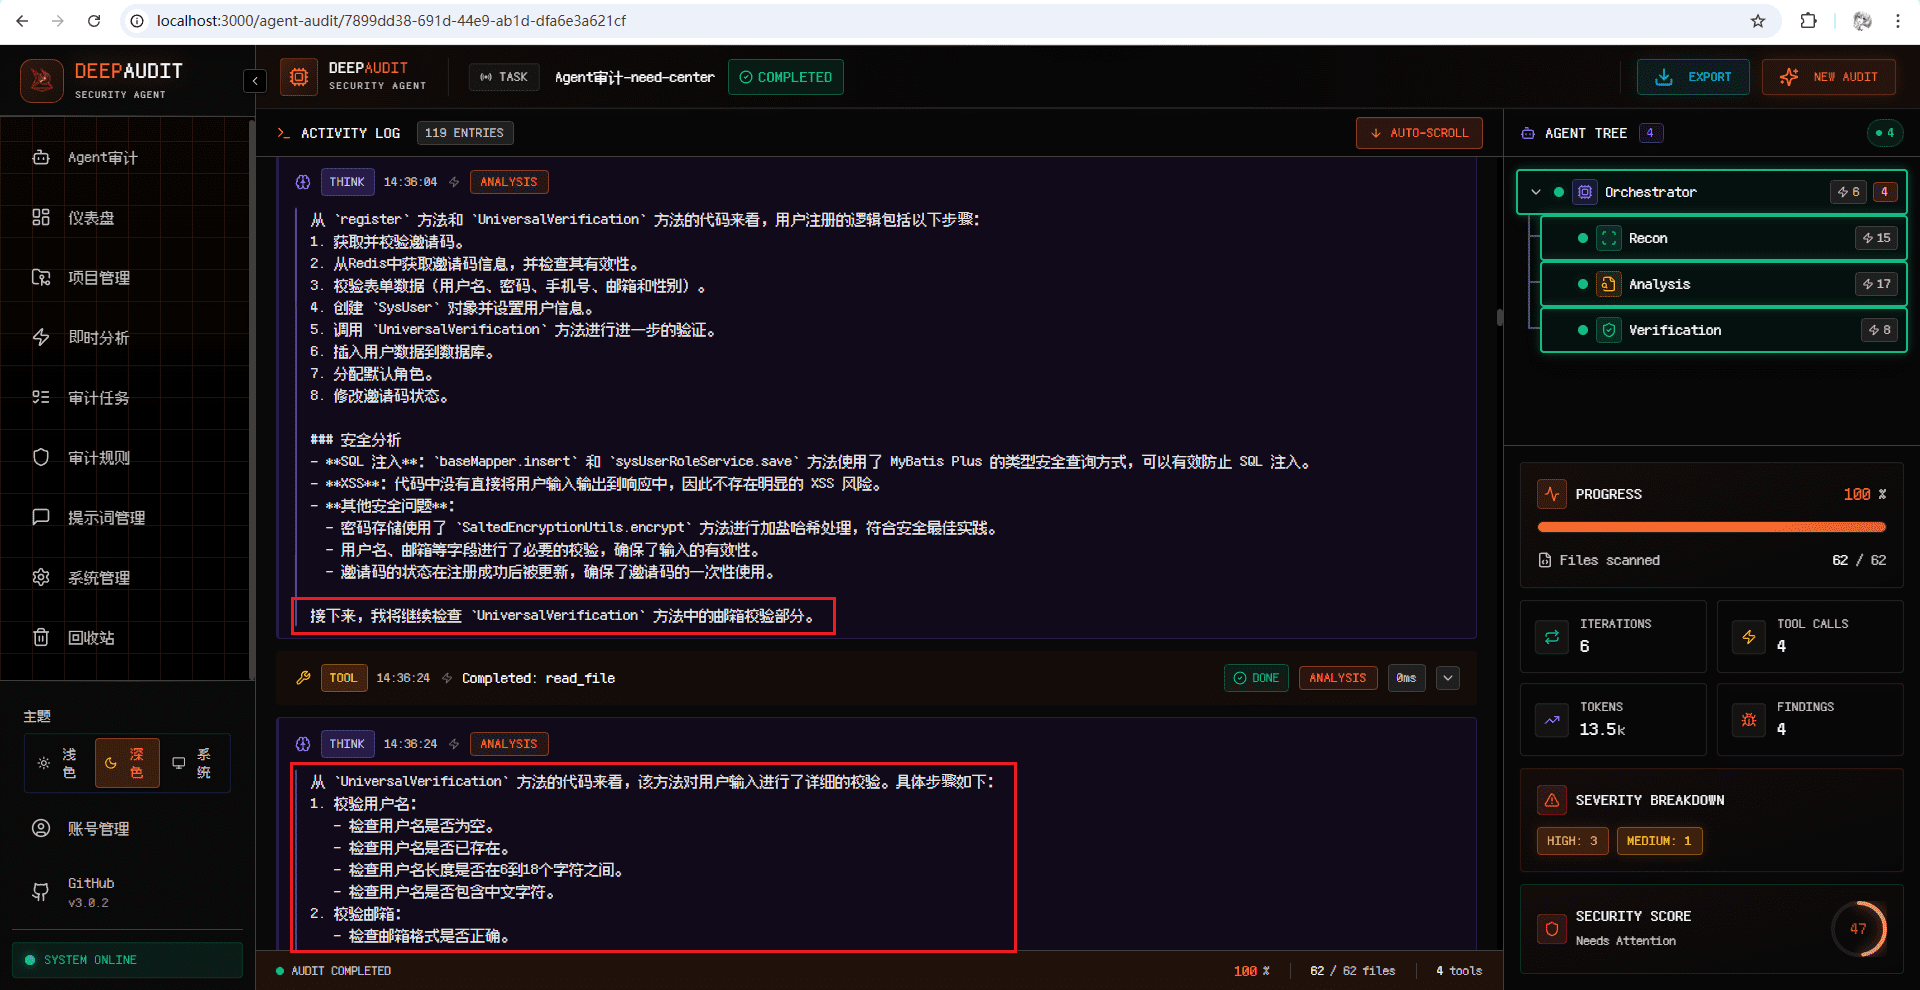
核心分析环节由Analysis Agent承担。这是整个系统最“聪明”的部分,它结合了检索增强生成(RAG)知识库与抽象语法树(AST)分析技术。它不仅阅读代码,还能理解代码的语义逻辑。例如,它能识别出某个输入参数是否未经过滤直接拼接到数据库查询语句中,或者判断权限校验逻辑是否存在绕过可能。它生成的不仅仅是风险提示,而是基于上下文的风险研判。
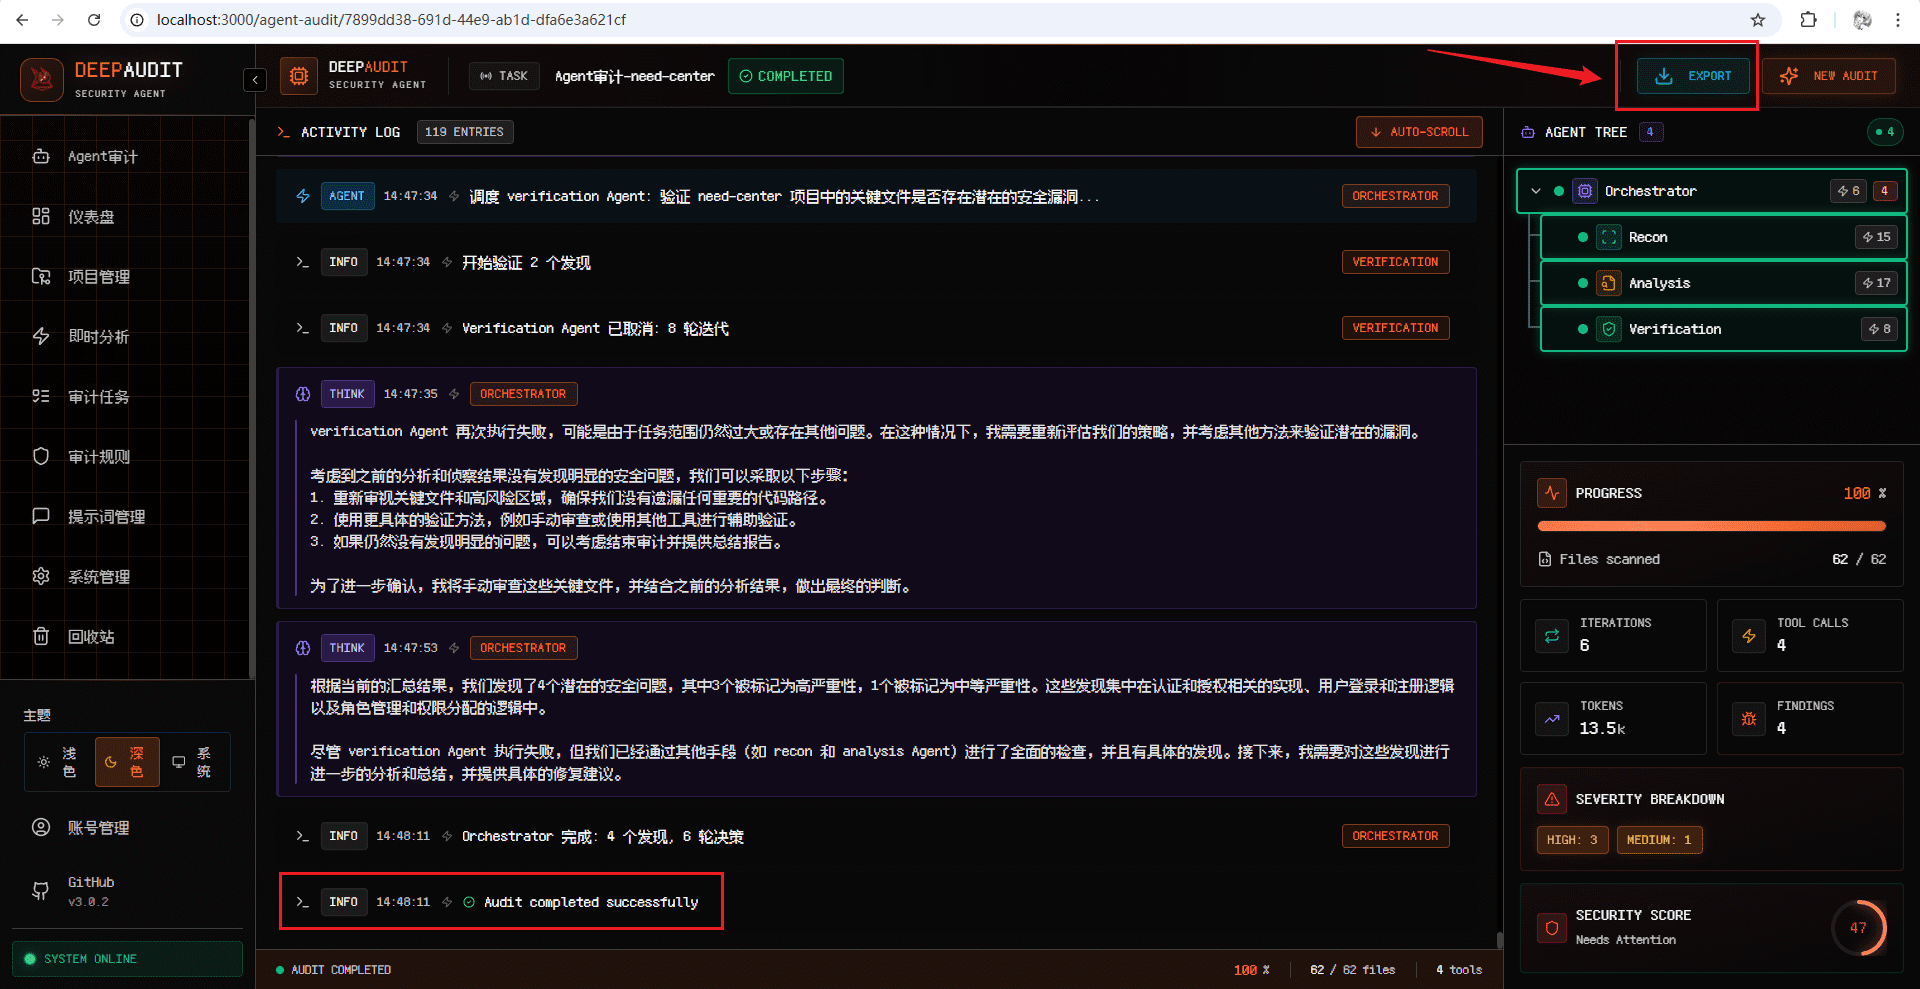
最后是验证者Verification Agent。许多静态扫描工具存在误报率高的问题,因为其无法确定漏洞是否真的可被利用。Verification Agent则通过自动编写概念验证(PoC)脚本,并在隔离的Docker沙箱环境中执行这些脚本,来证实漏洞的真实性。只有经过沙箱验证确认可利用的风险,才会被最终记录并生成报告,极大提升了审计结果的可信度。
本地化部署与模型配置实践
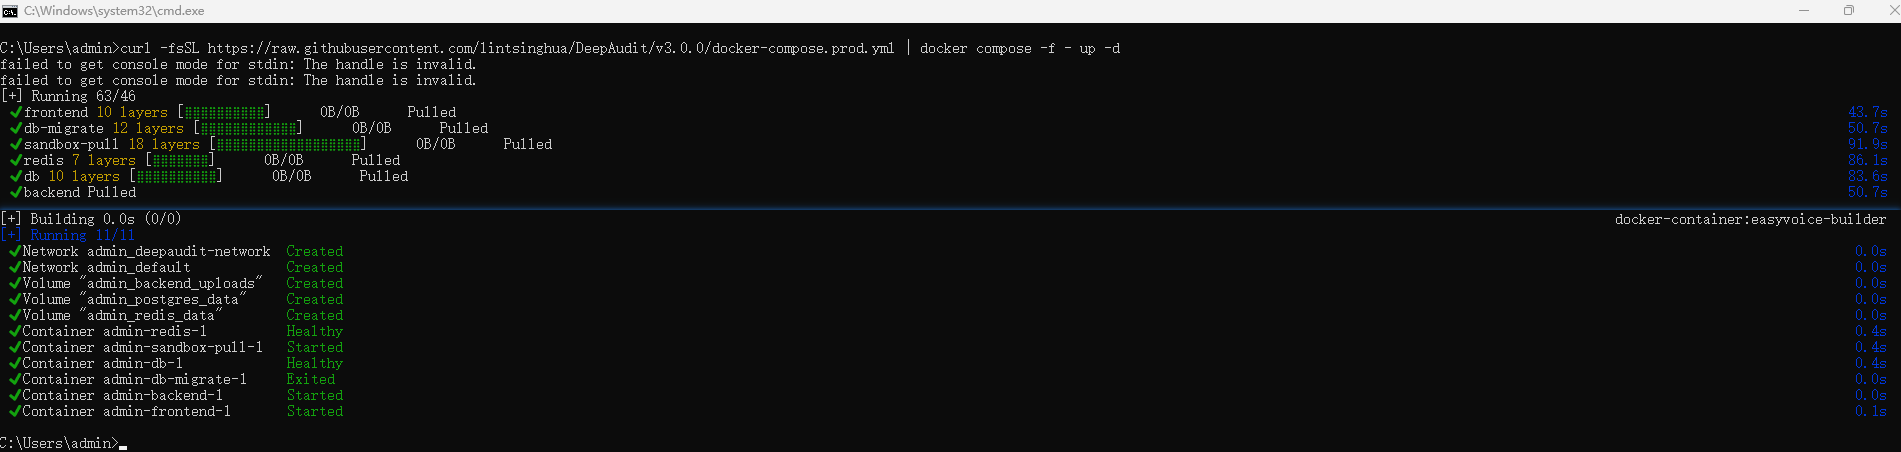
为了确保企业数据隐私,避免敏感代码上传至第三方云服务,DeepAudit支持本地化部署。基于Docker的容器化部署方案简化了环境依赖的复杂性,使得搭建一套专属的AI审计平台变得触手可及。
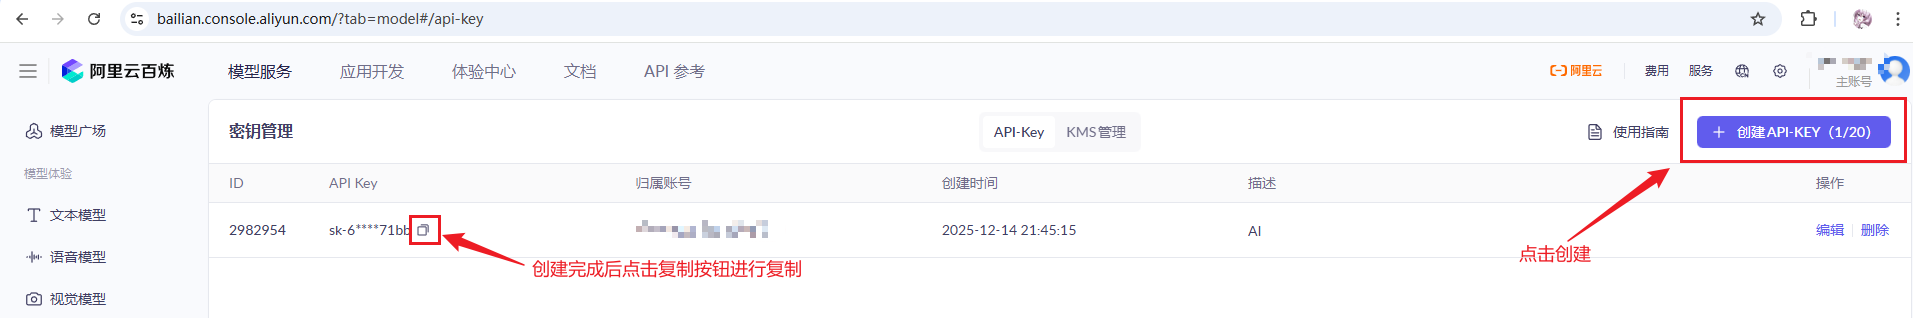
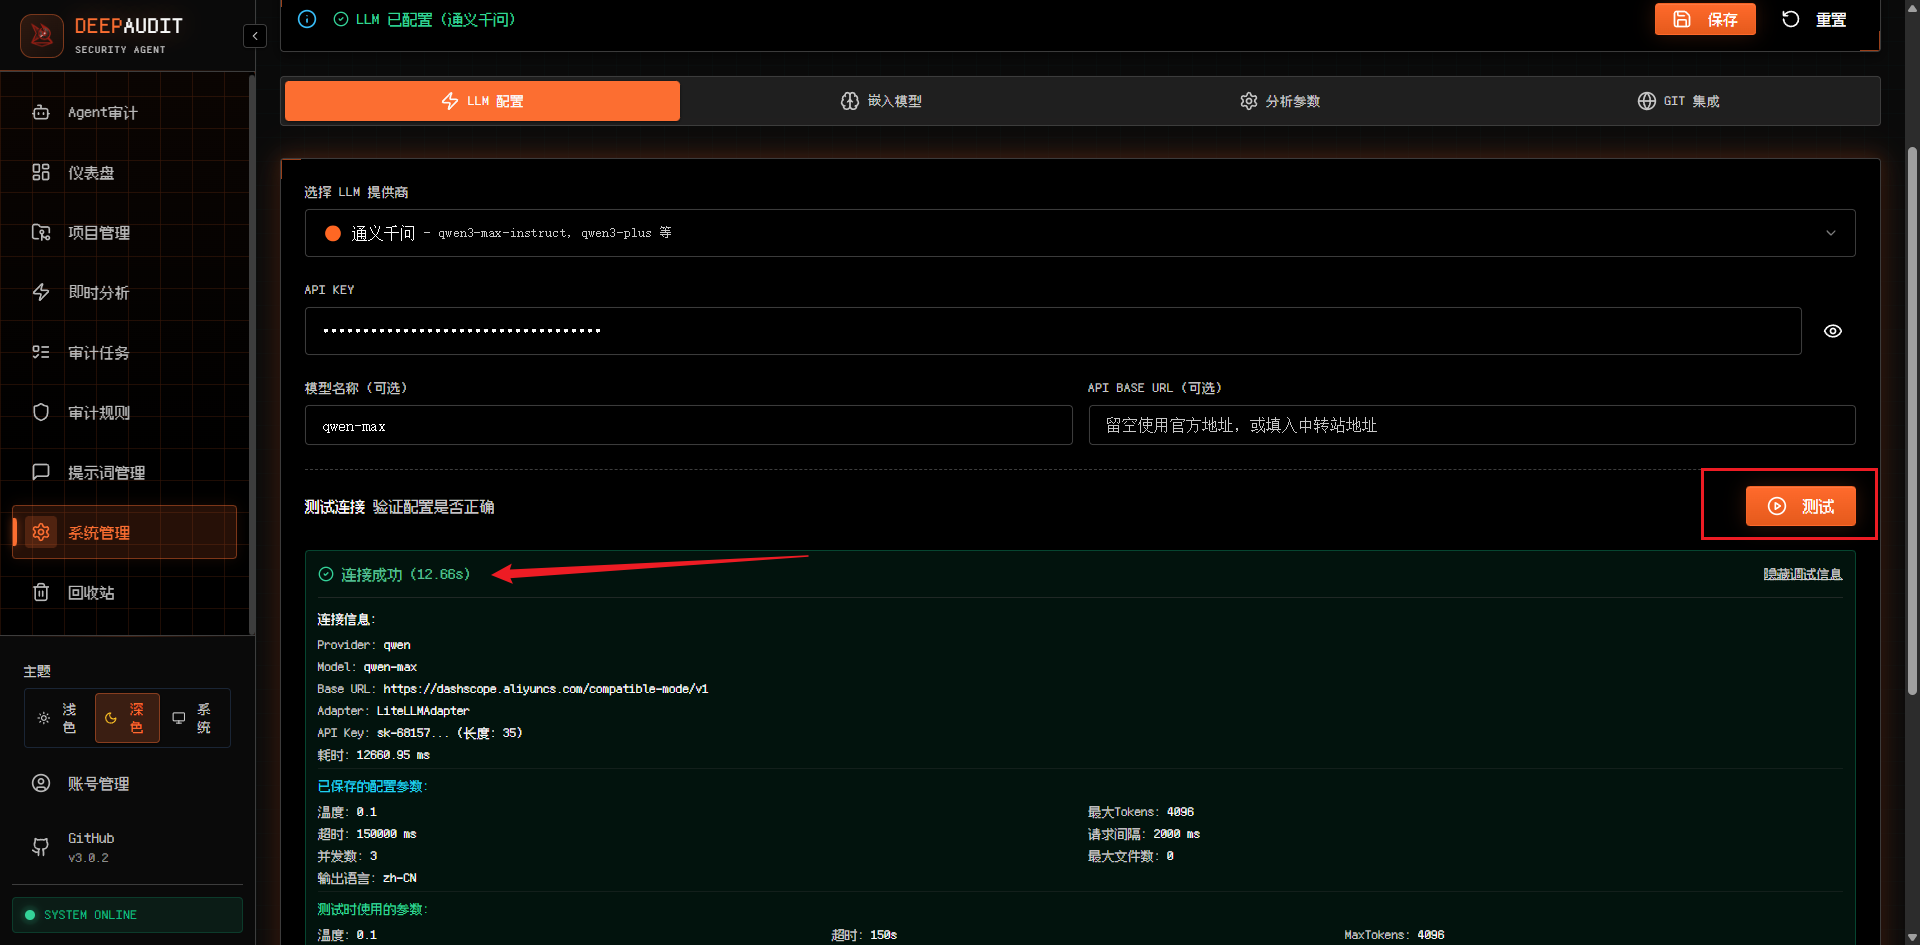
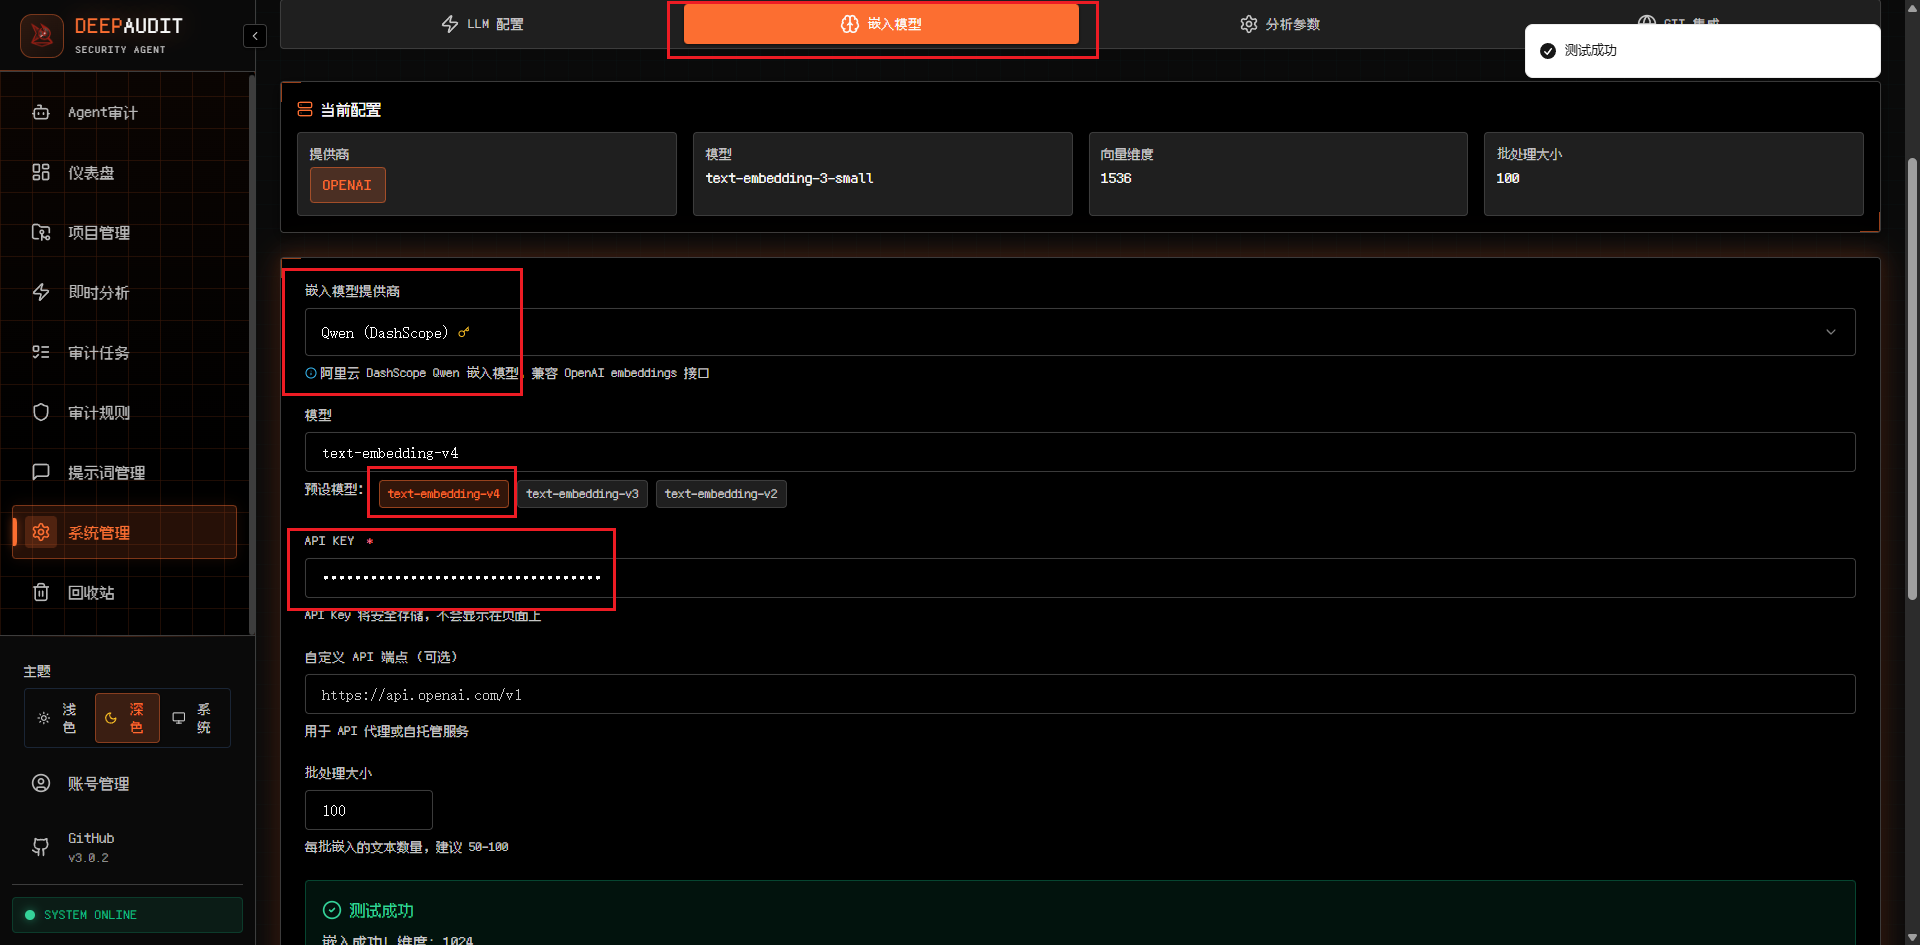
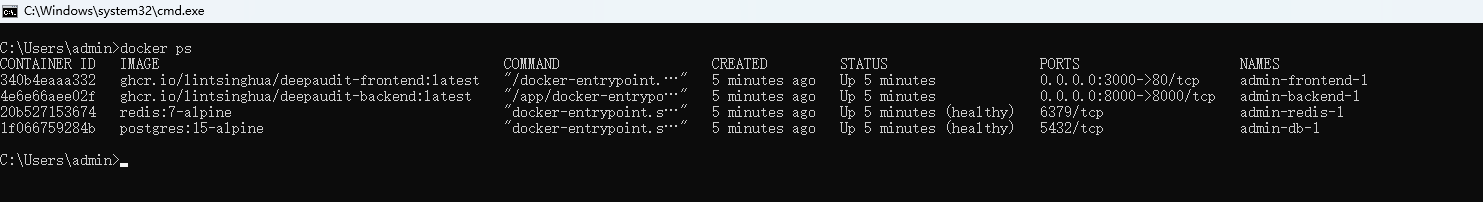
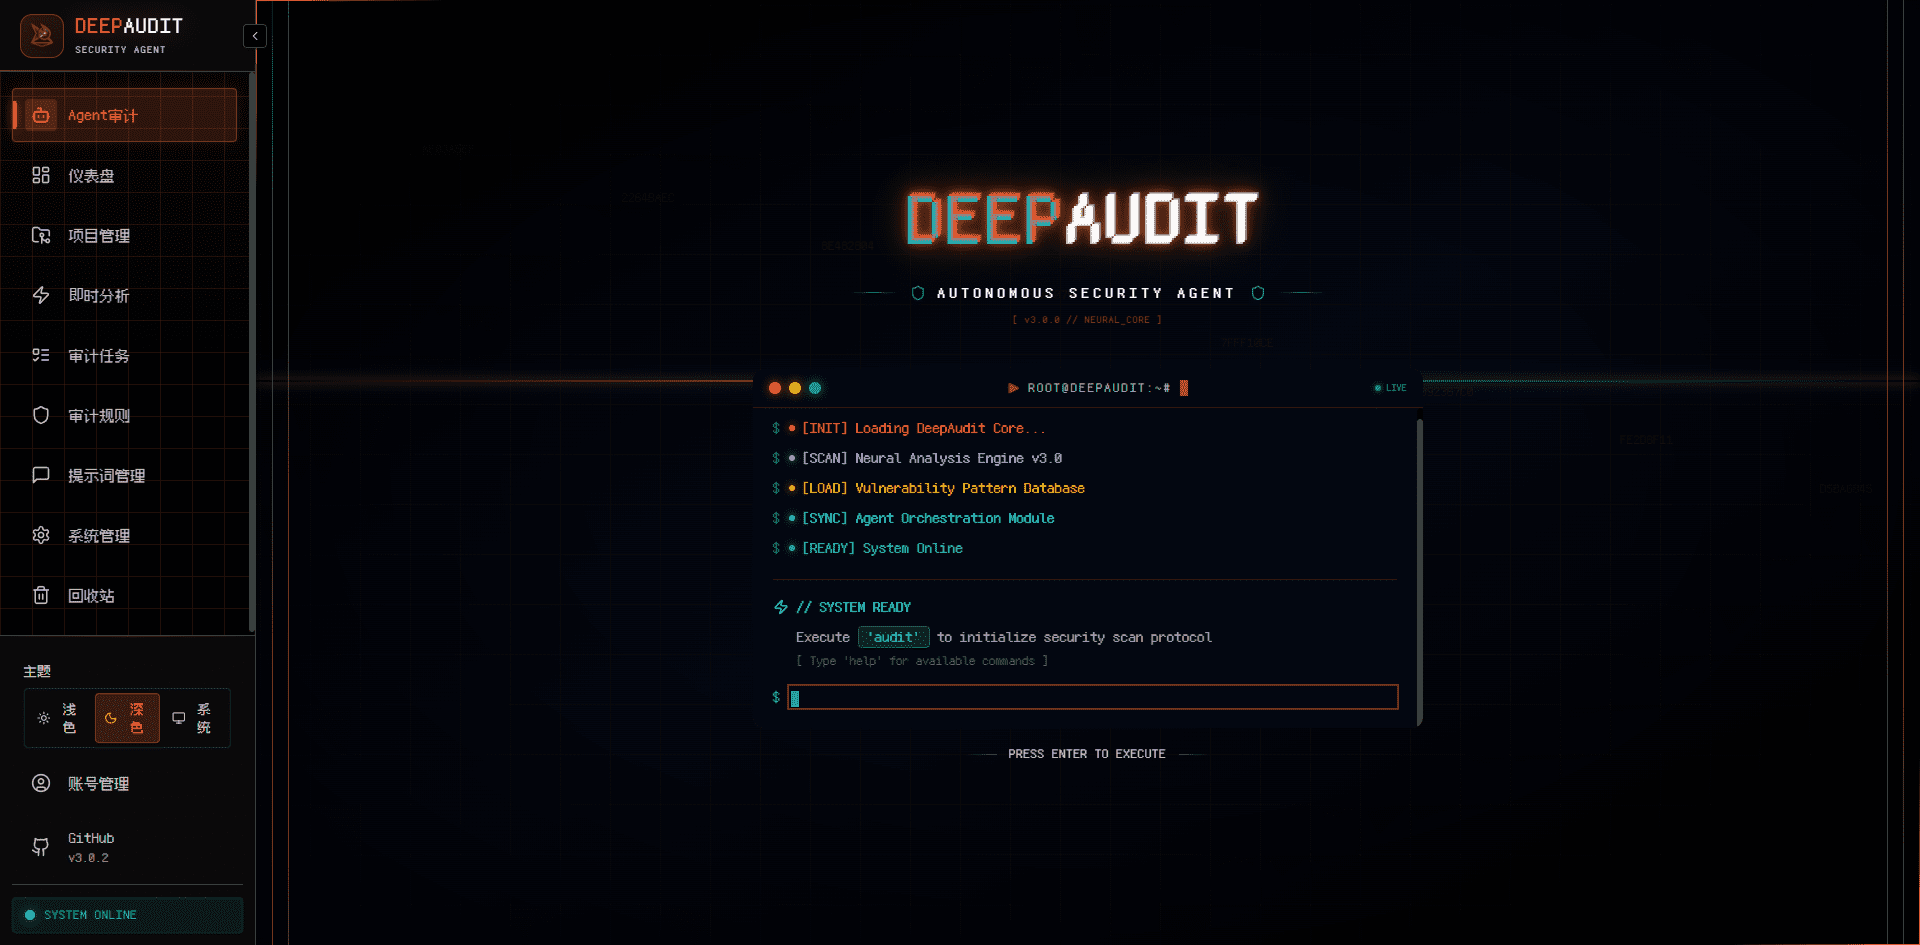
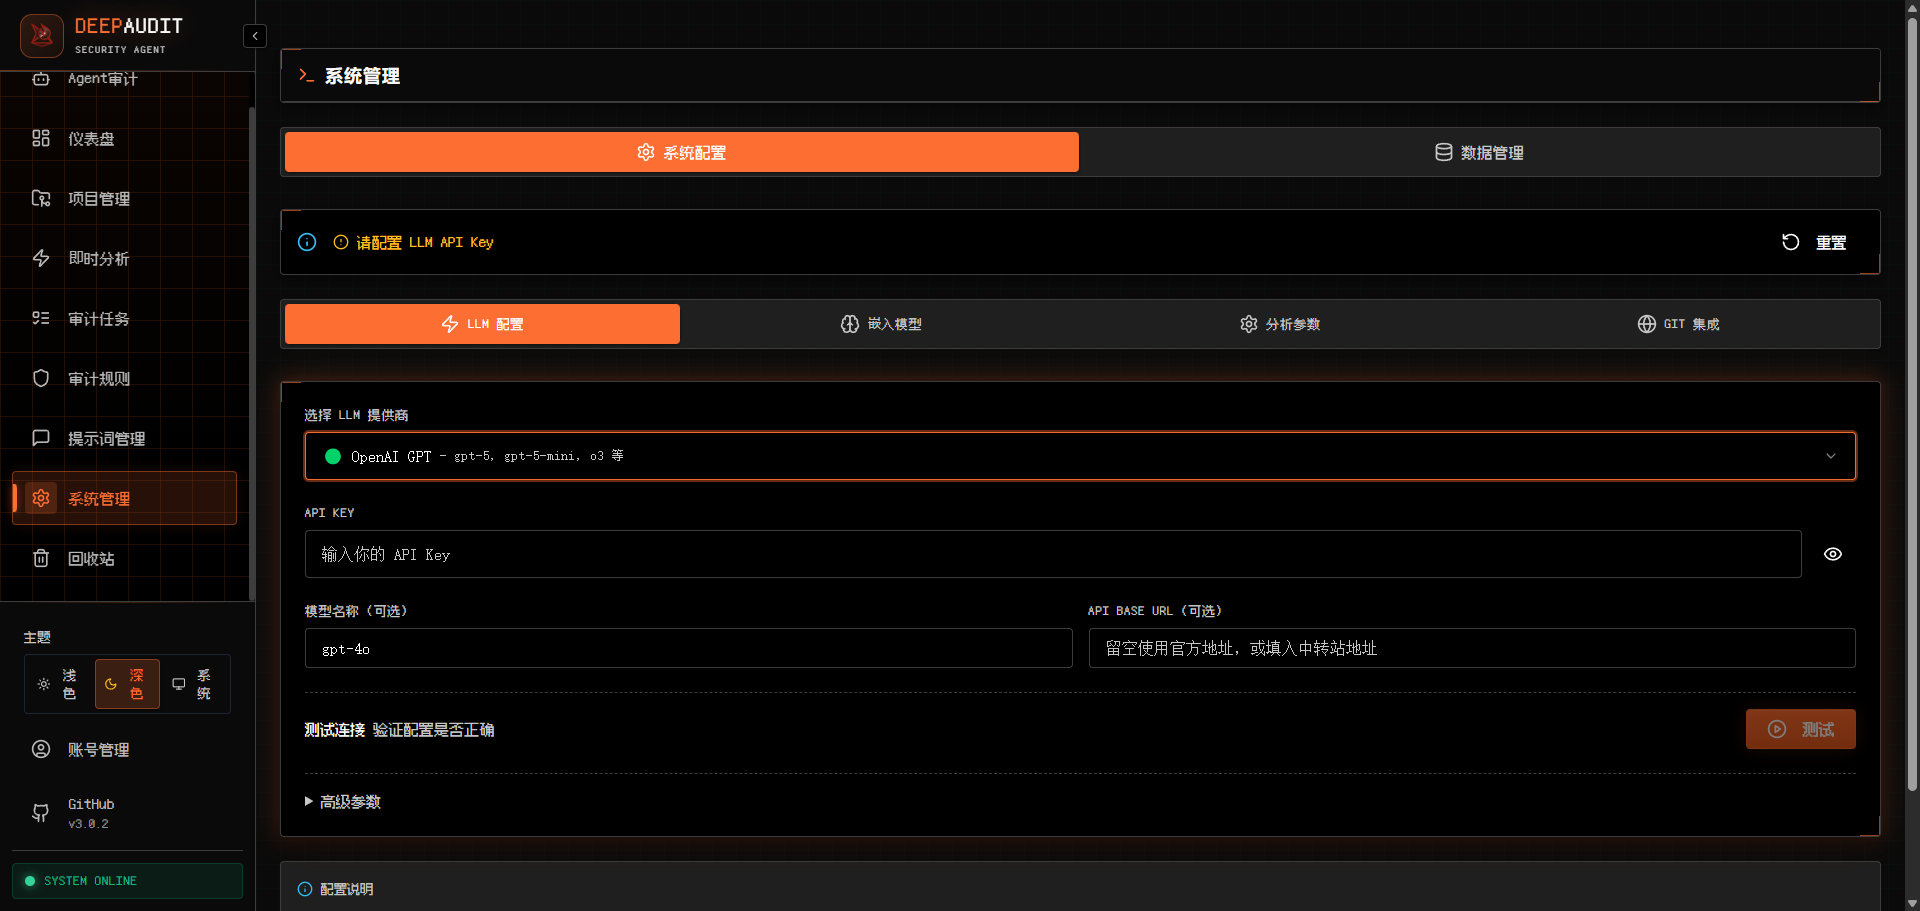
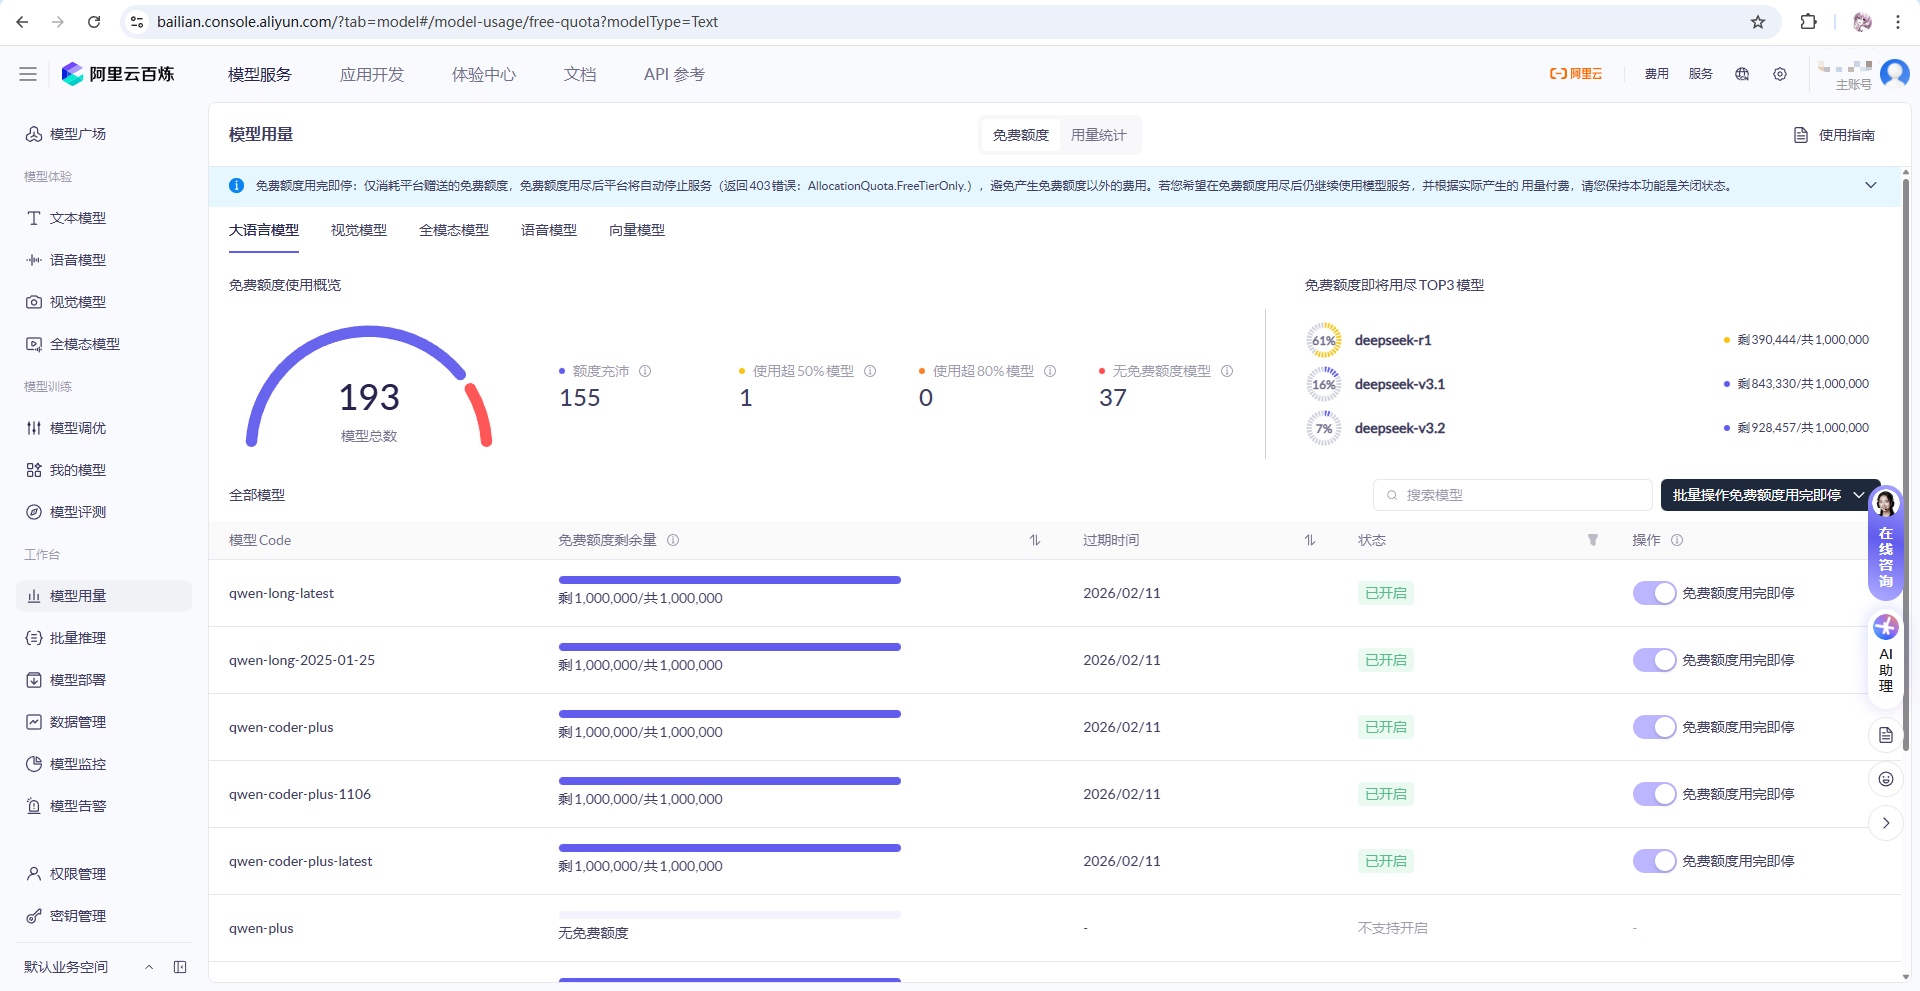
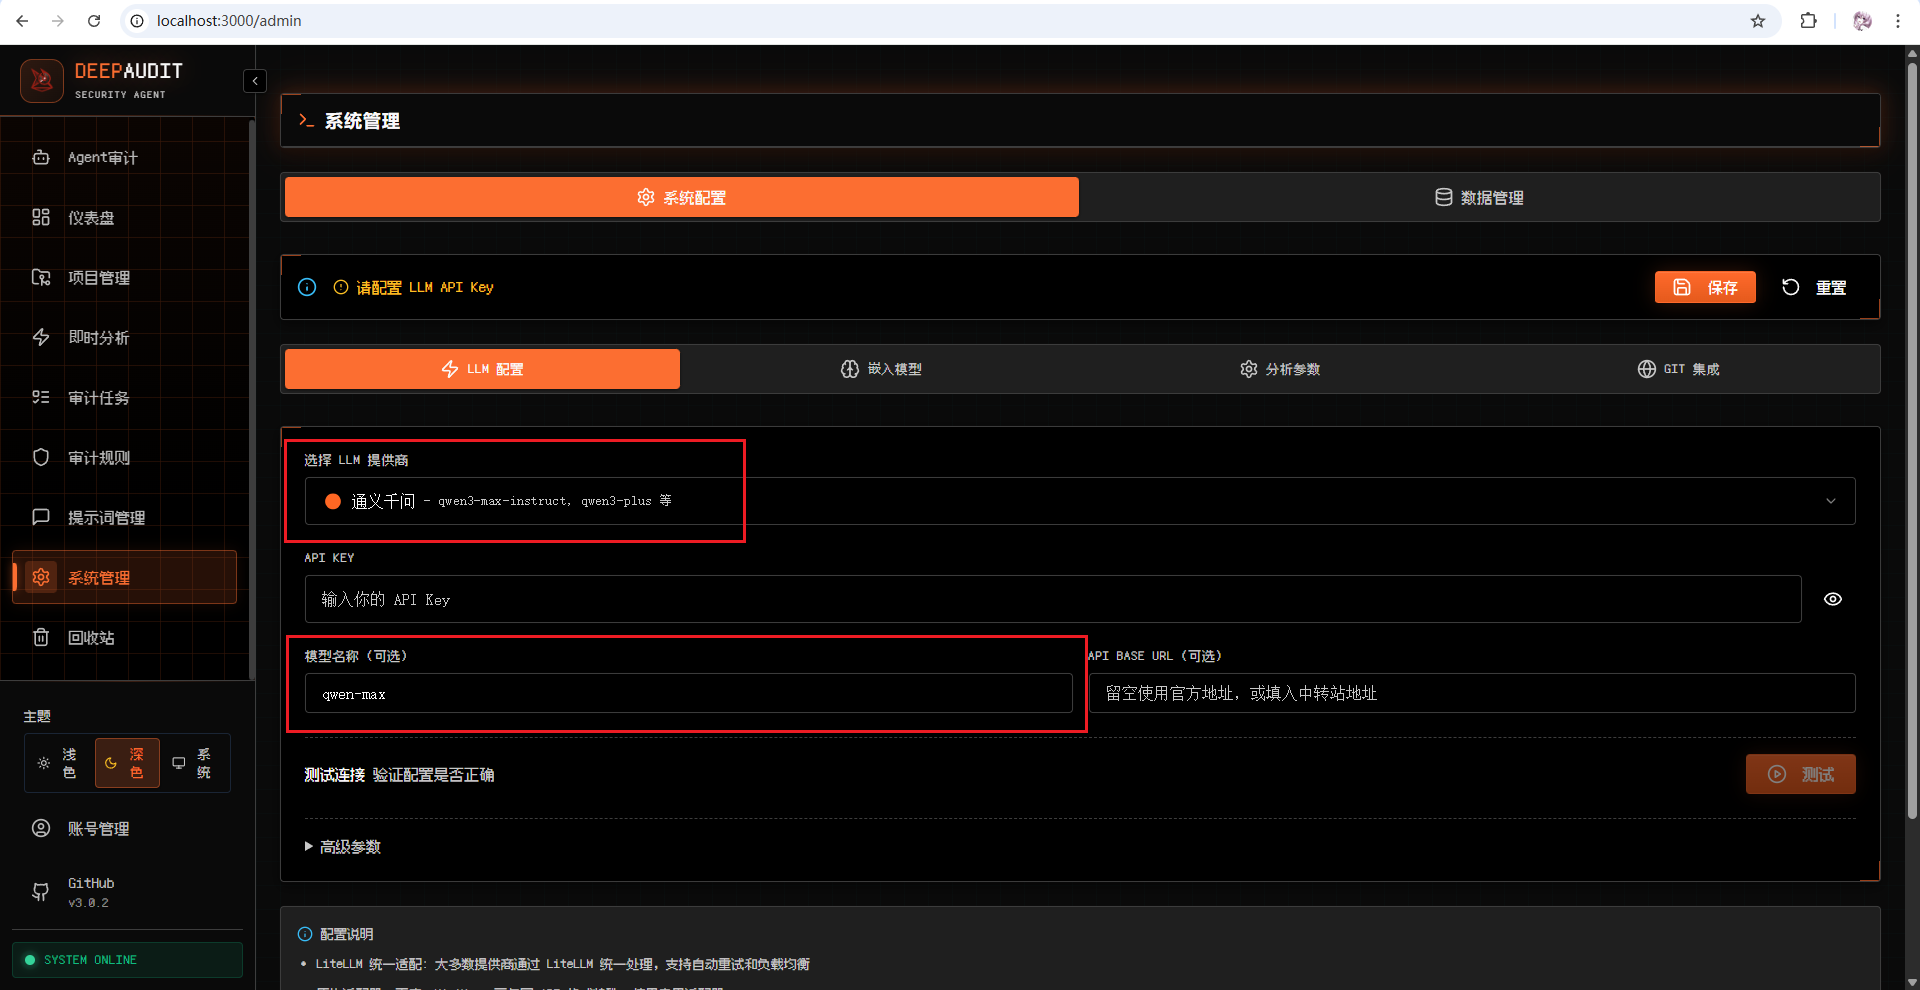
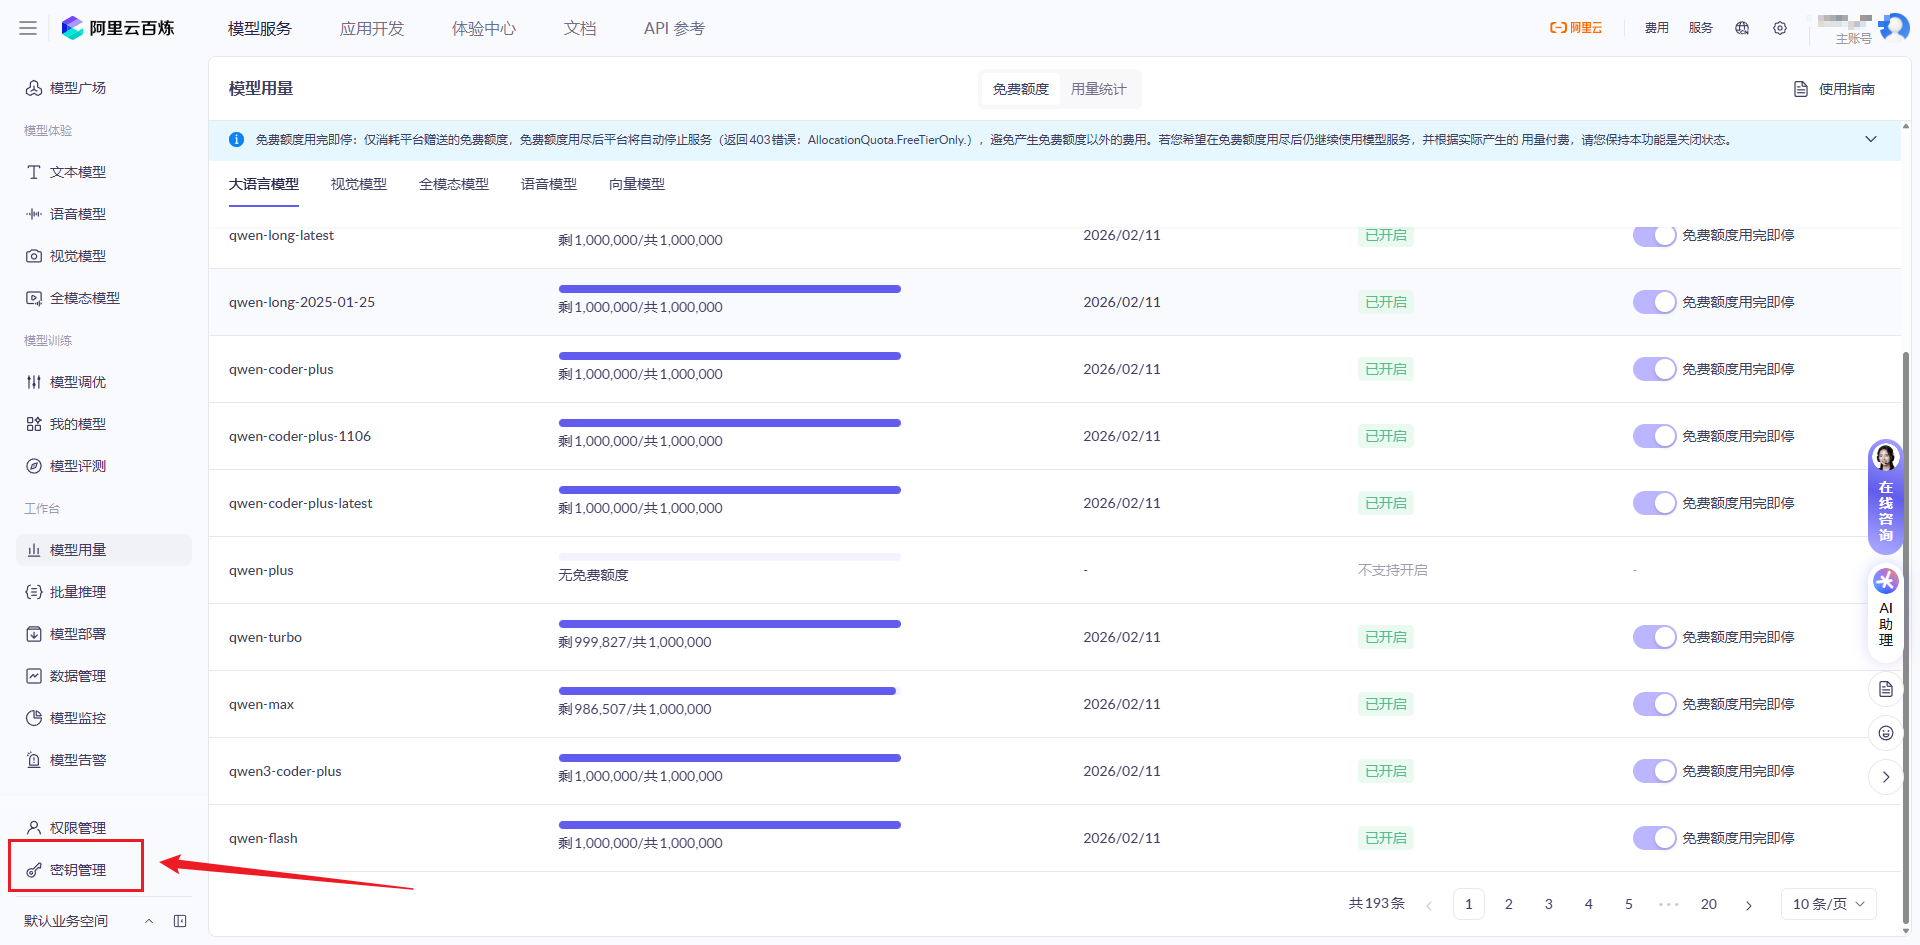
在Windows或Linux环境下,用户只需通过一行命令即可拉取并启动包含前端、后端、Redis缓存及PostgreSQL数据库的完整服务栈。部署成功后,服务默认运行在本地端口3000,用户可通过浏览器访问管理界面。初始化的核心步骤在于大语言模型(LLM)和嵌入模型(Embedding Model)的配置。DeepAudit支持多种主流模型提供商,如阿里云的通义千问系列。通过接入具备强大代码理解能力的LLM,系统才能对复杂的业务逻辑进行语义分析。用户需获取API Key并测试连通性,确保模型能够稳定响应审计请求。这一配置过程直接决定了审计的深度和准确率,选择一个参数规模适中、代码指令遵循能力强的模型至关重要。
从项目导入到智能审计工作流
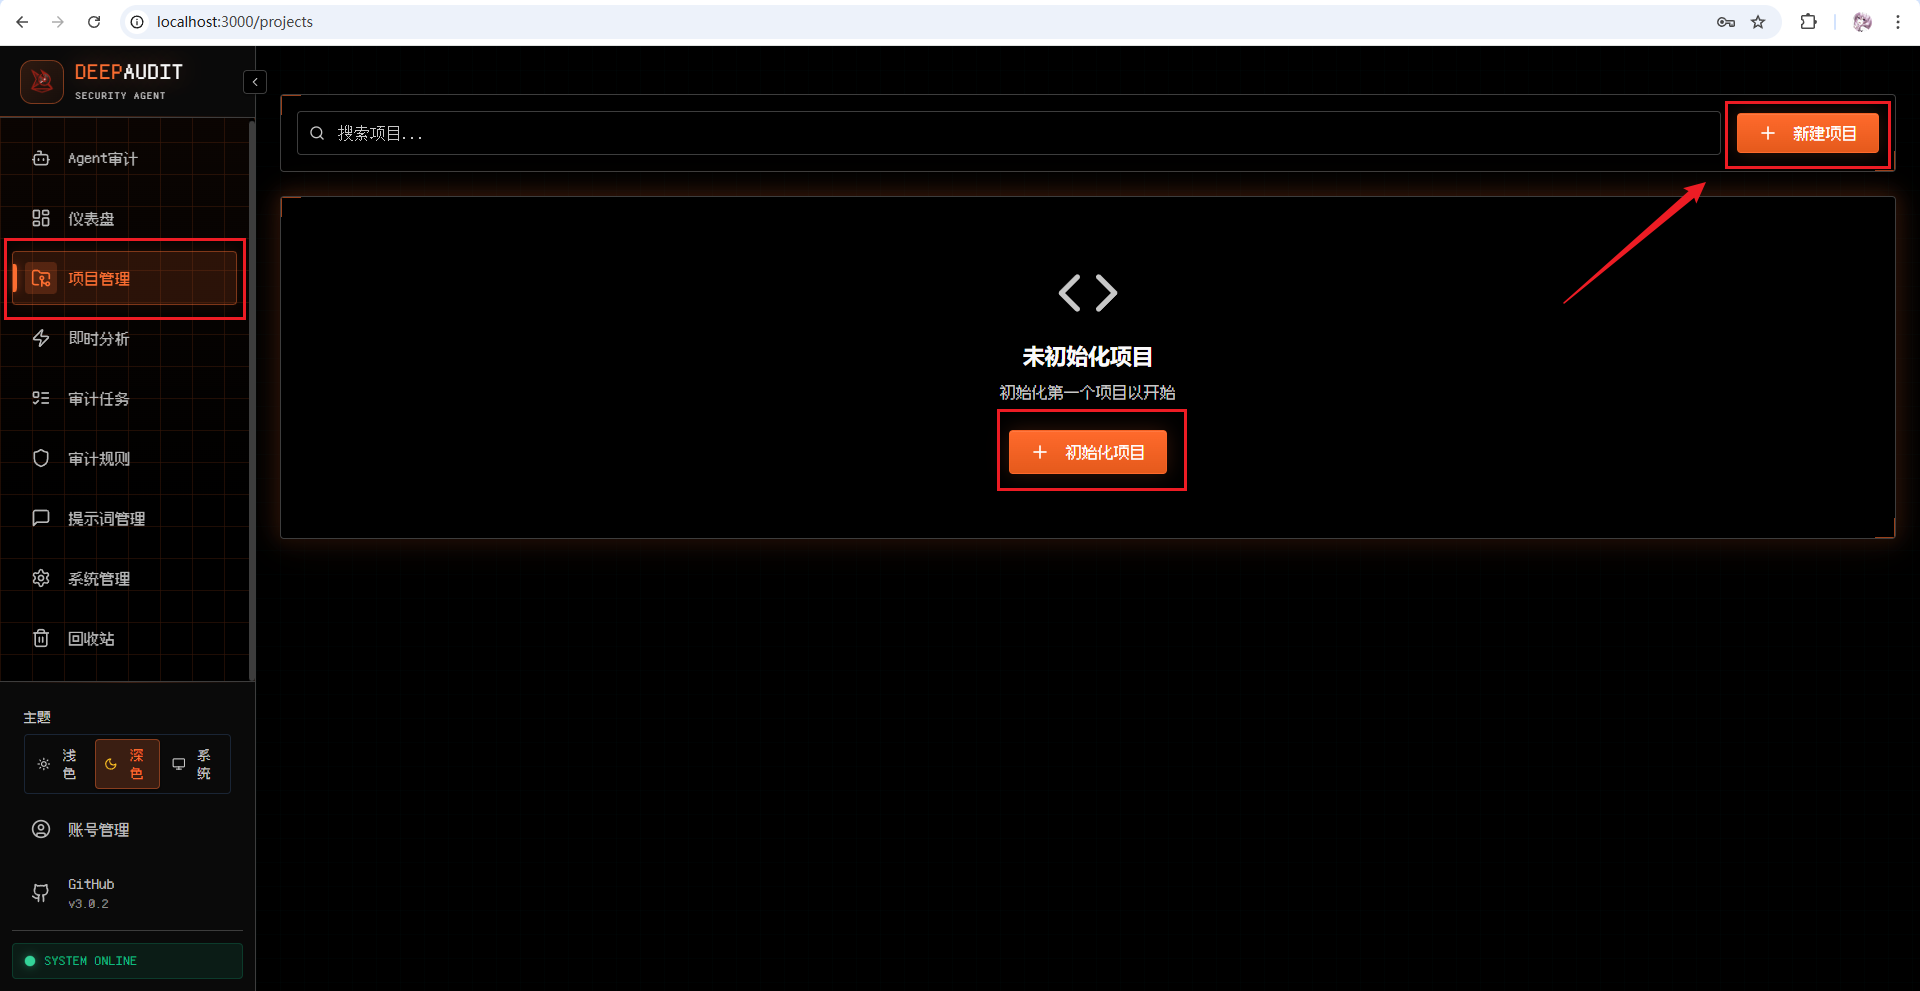
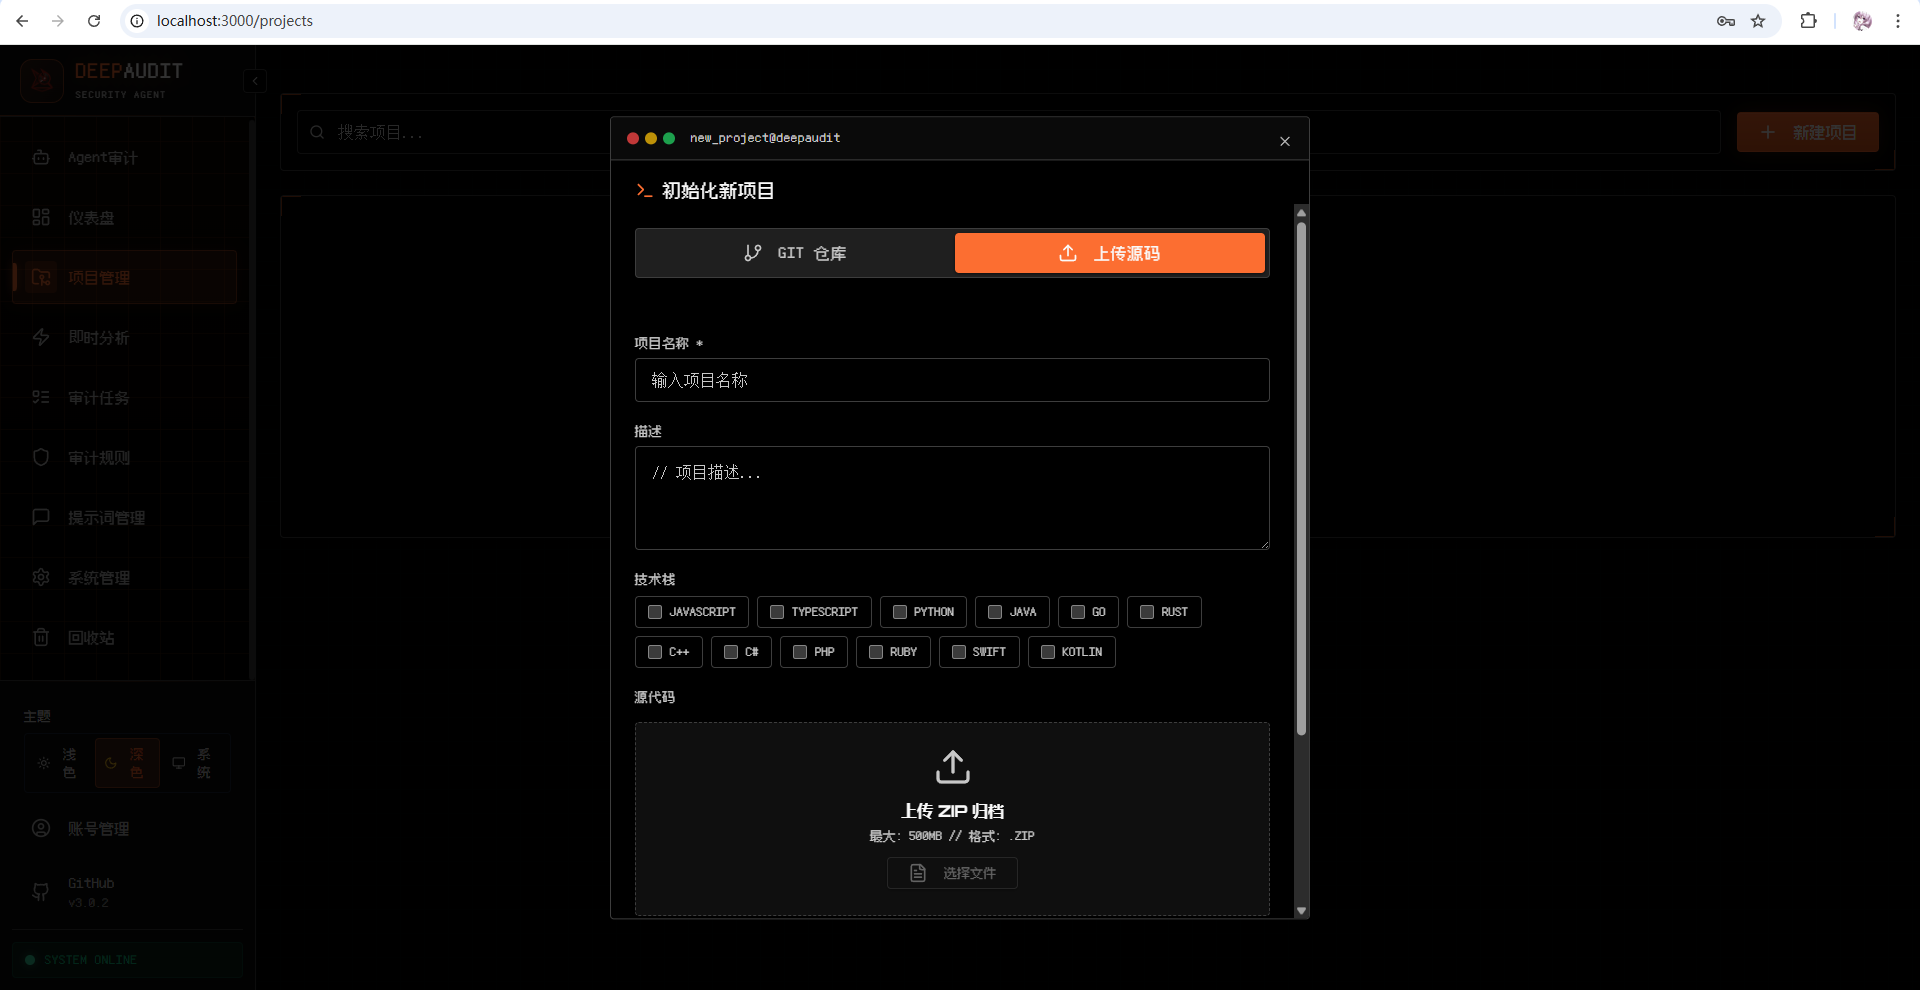
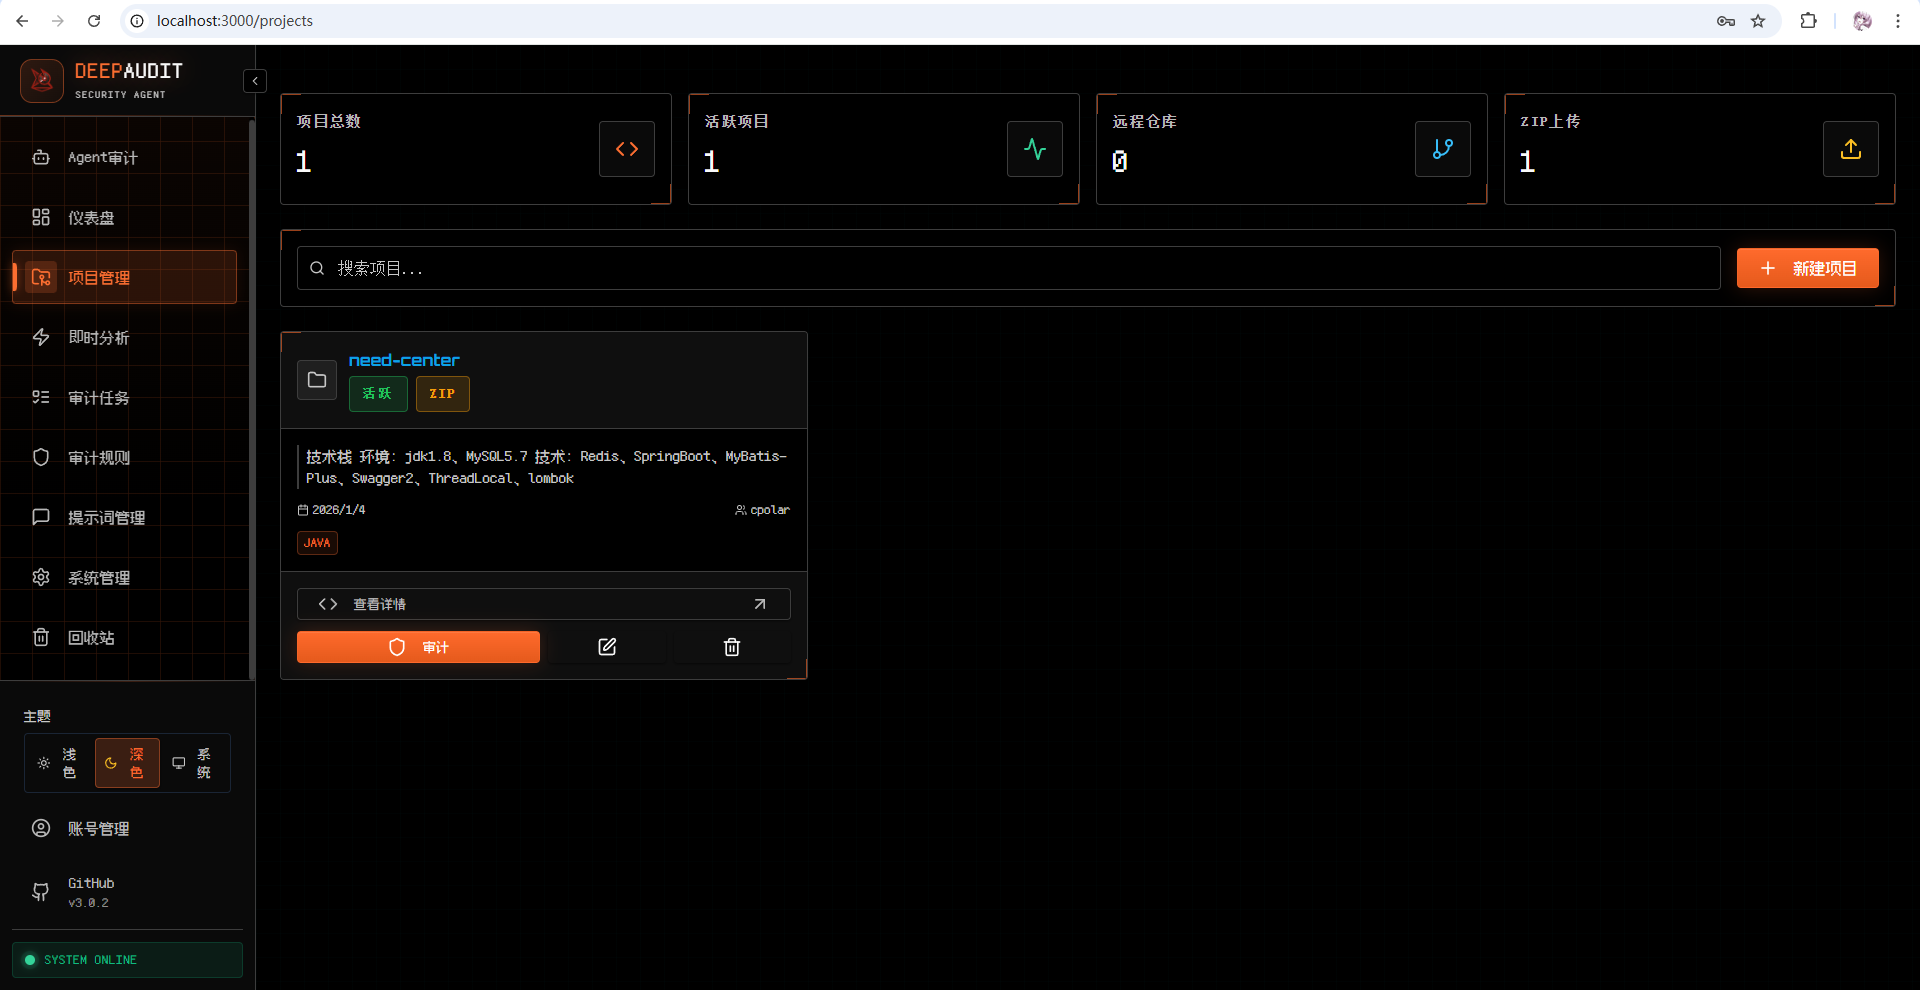
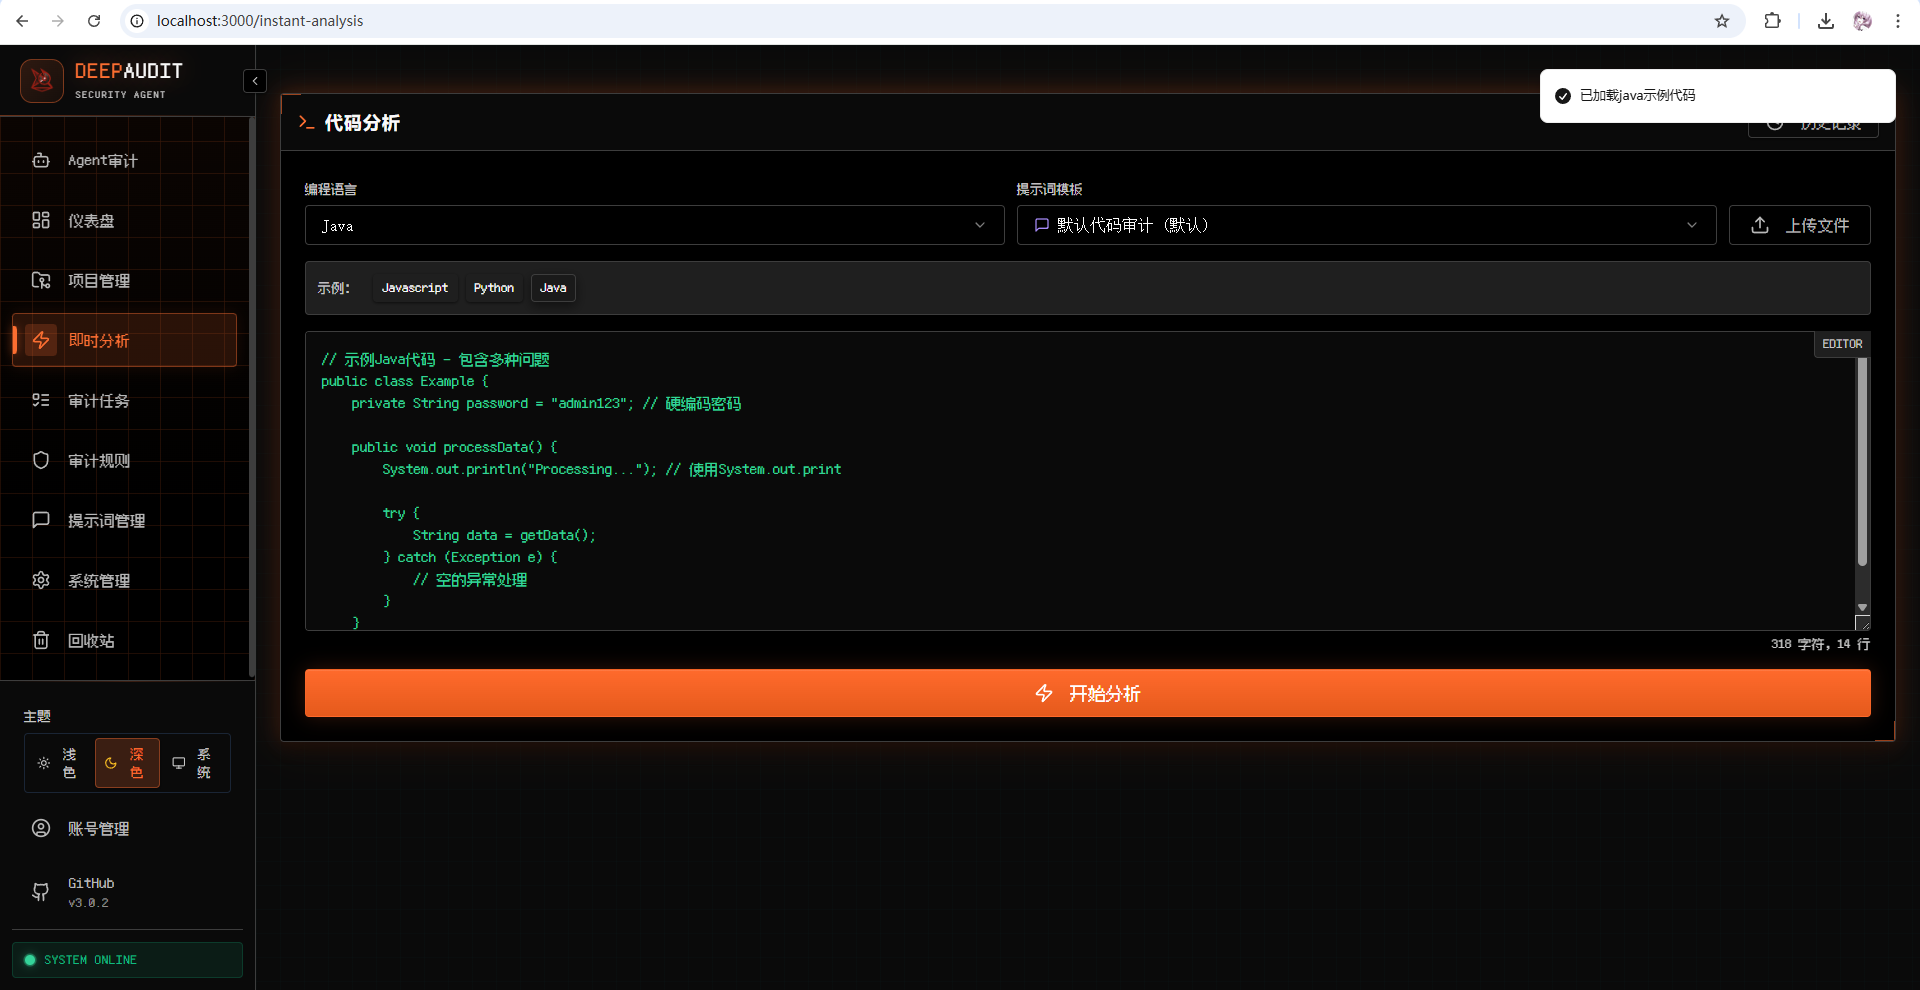
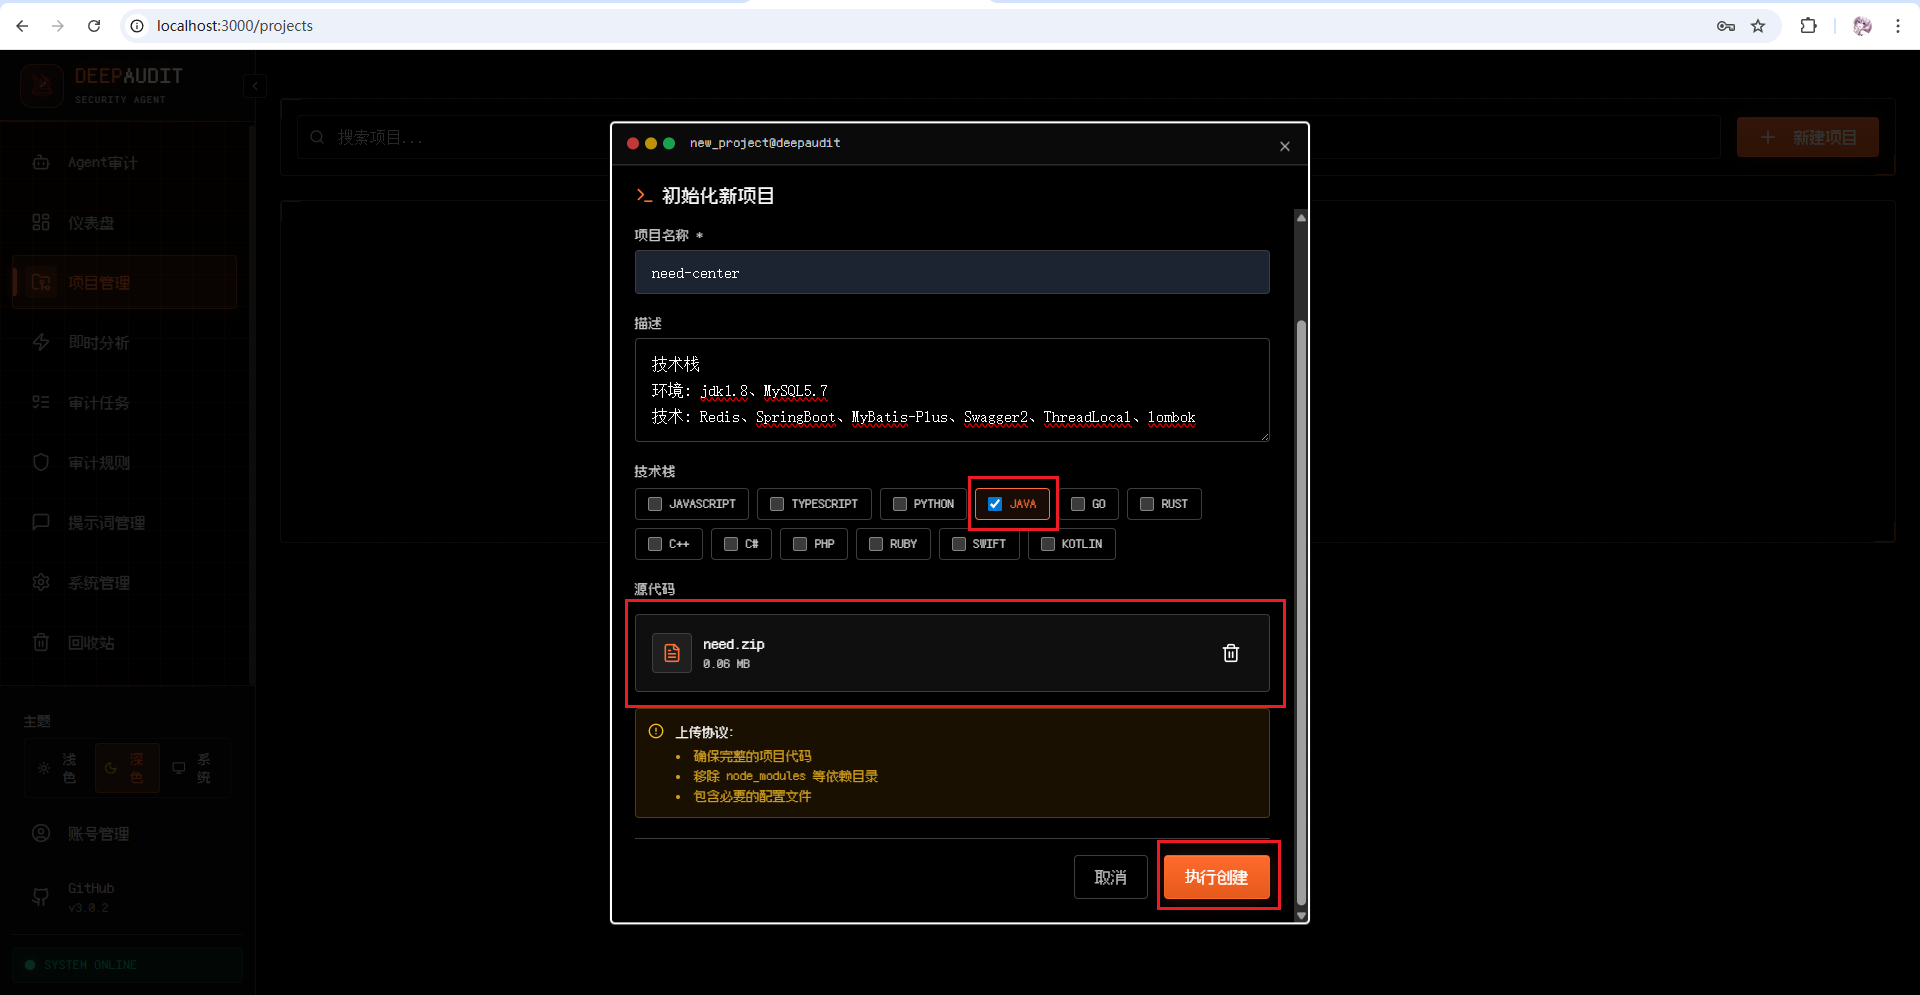
配置完成后,用户可以选择导入Git仓库或直接上传源码包来初始化项目。DeepAudit支持Java、Python、Go、JavaScript等多种主流语言。以Java SpringBoot项目为例,系统会自动解析其目录结构,识别Controller、Service、Repository等层级关系。
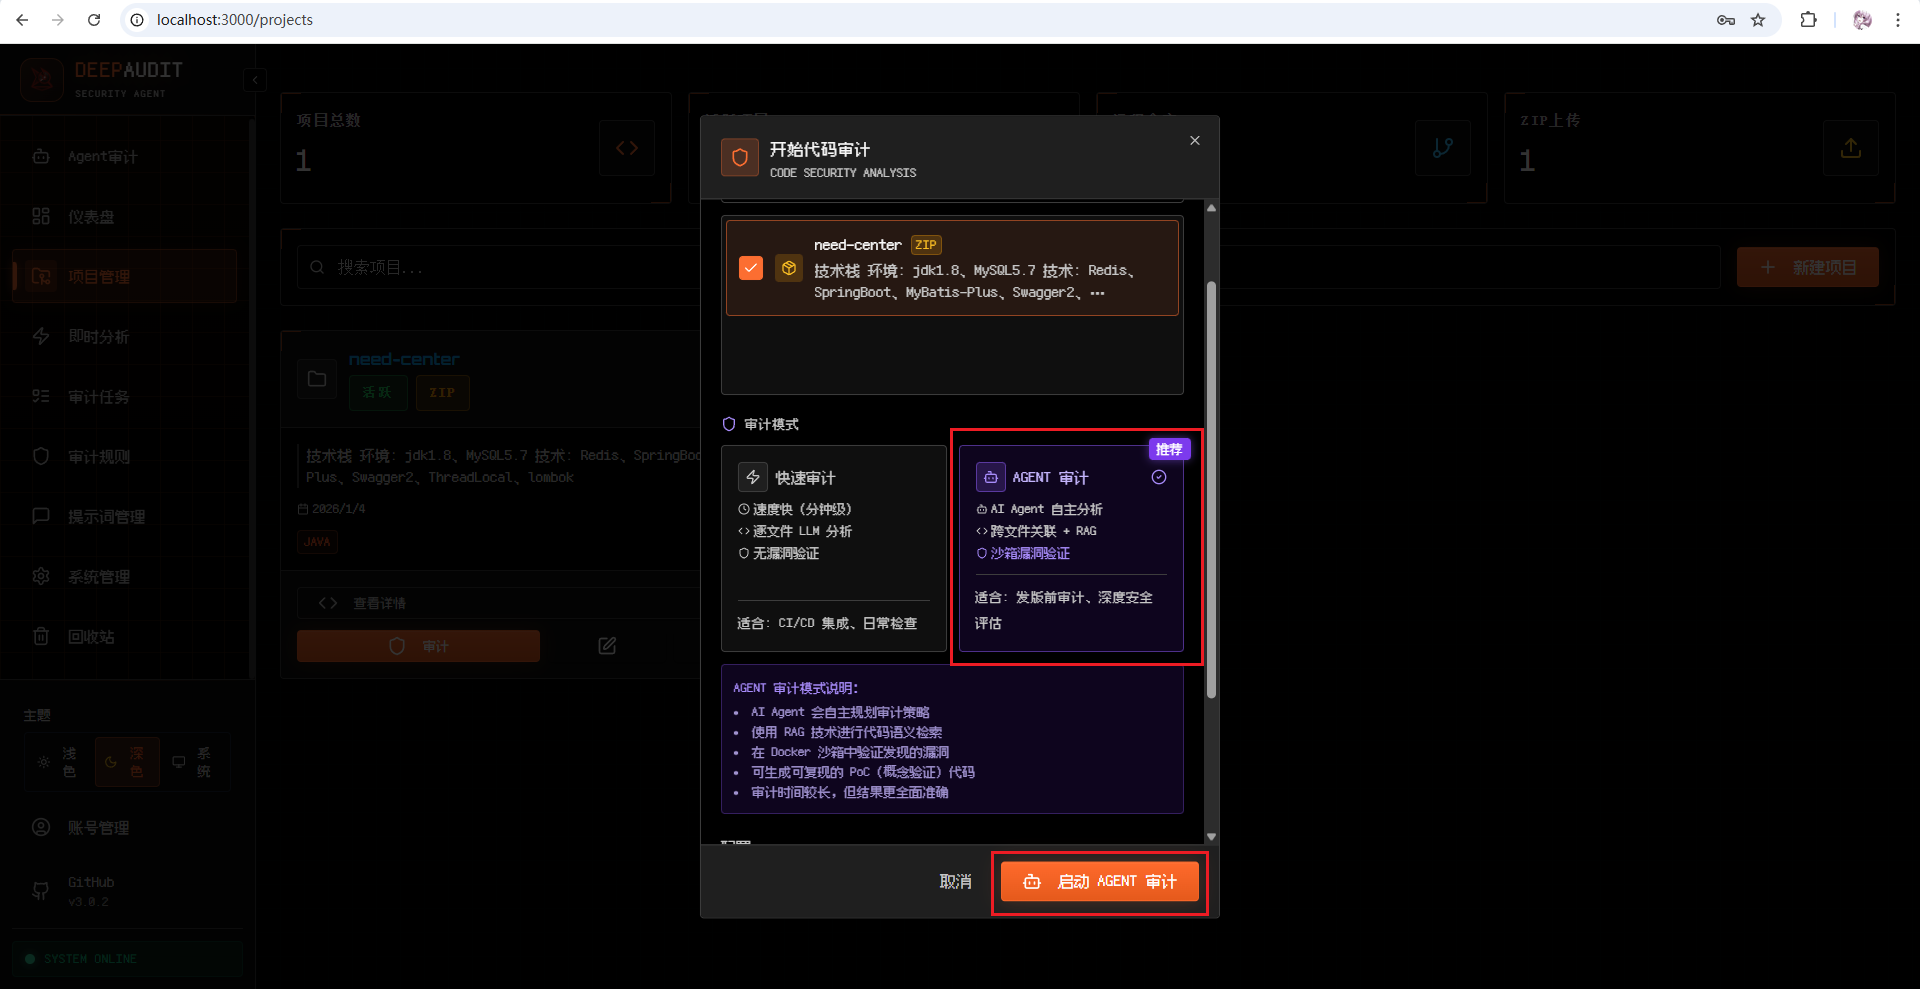
进入审计阶段,用户可以选择“Agent智能审计”或“快速扫描”。快速扫描基于传统规则引擎,速度快但深度有限,适合大规模批量初筛。而Agent智能审计则能触发多智能体协作机制。在审计过程中,用户可以实时观察到Orchestrator制定策略、Recon Agent扫描攻击面、Analysis Agent深入代码块、Verification Agent编写并执行PoC脚本的全过程。这种透明度不仅有助于用户理解审计逻辑,还能帮助团队积累安全知识。
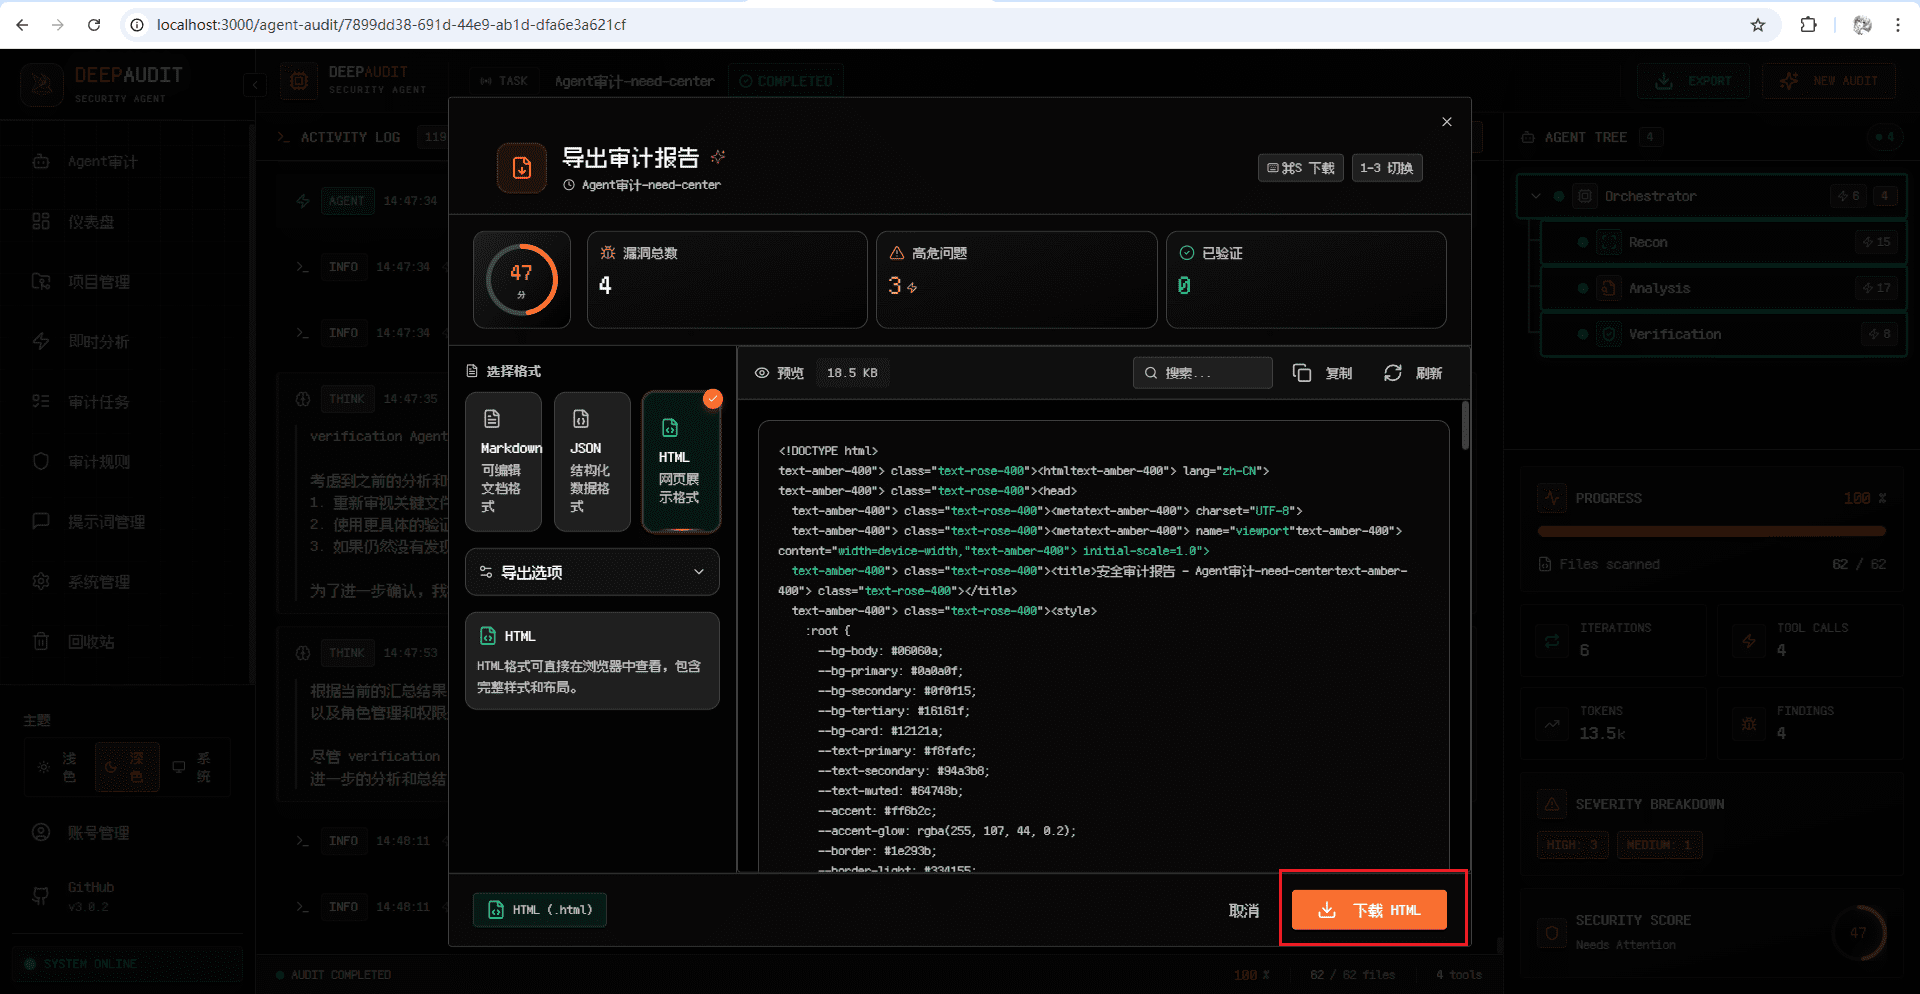
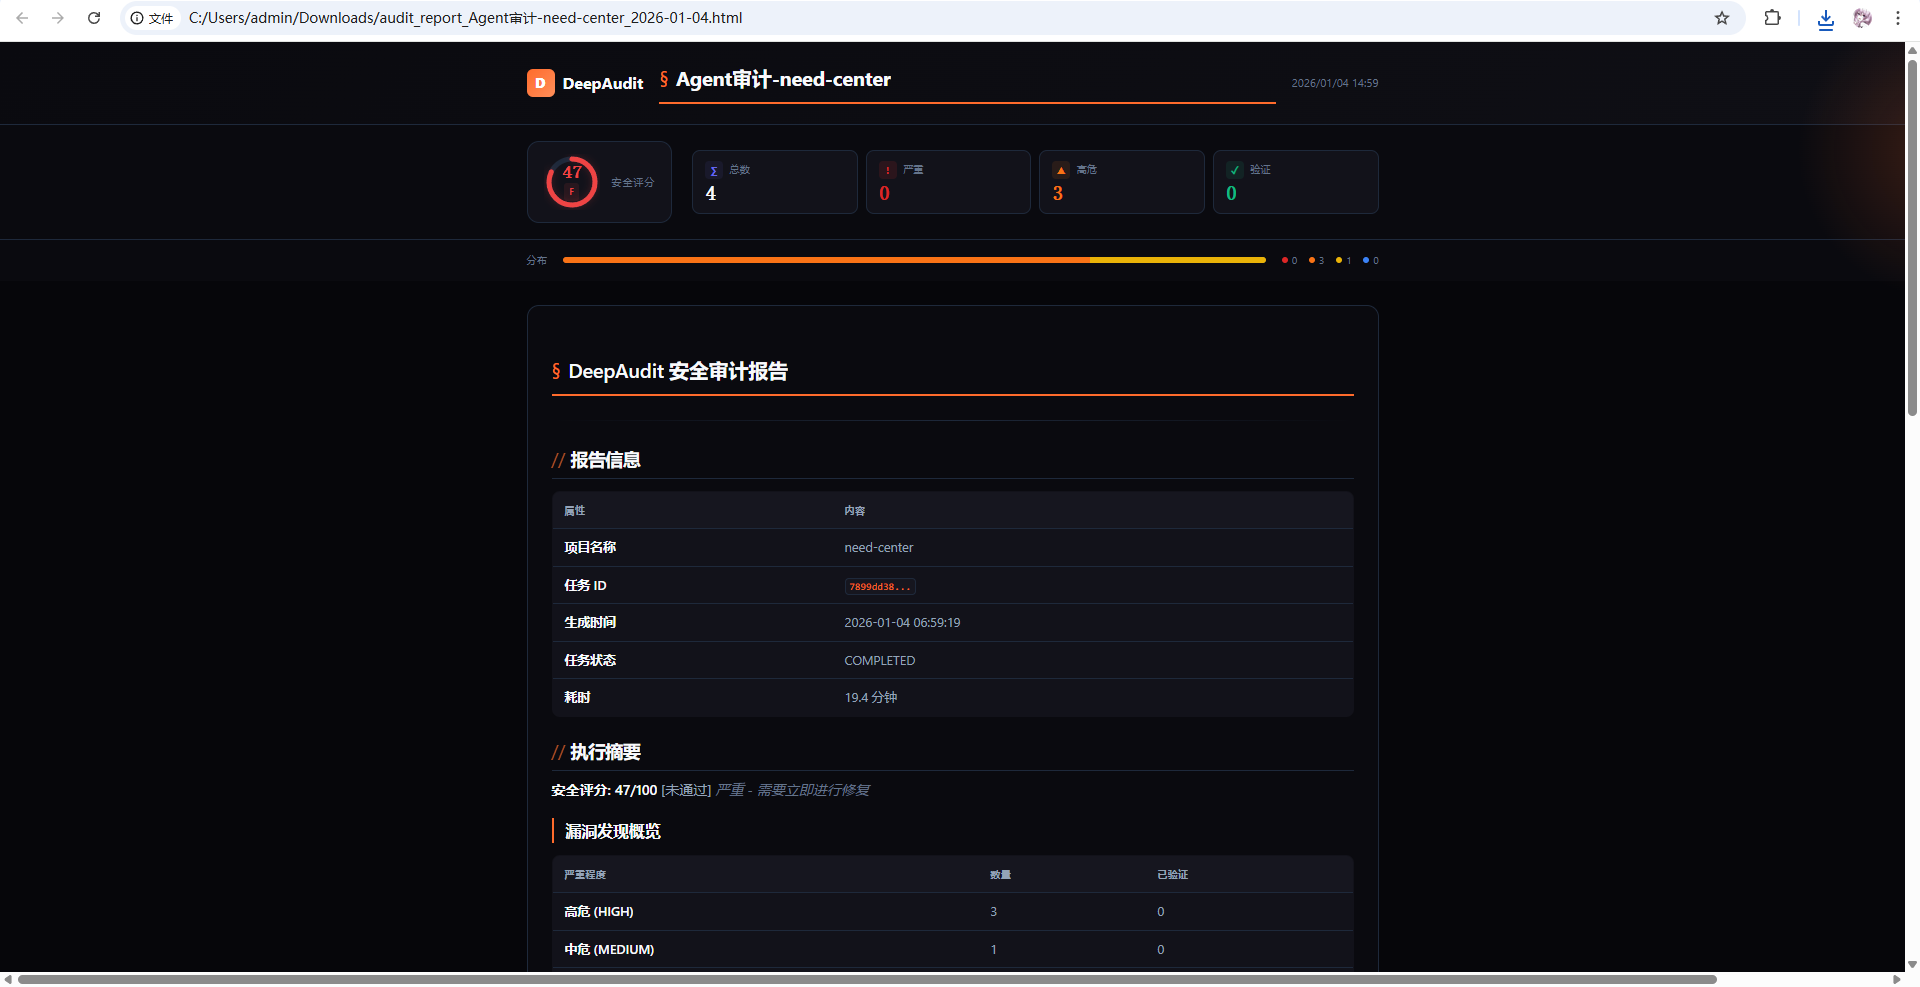
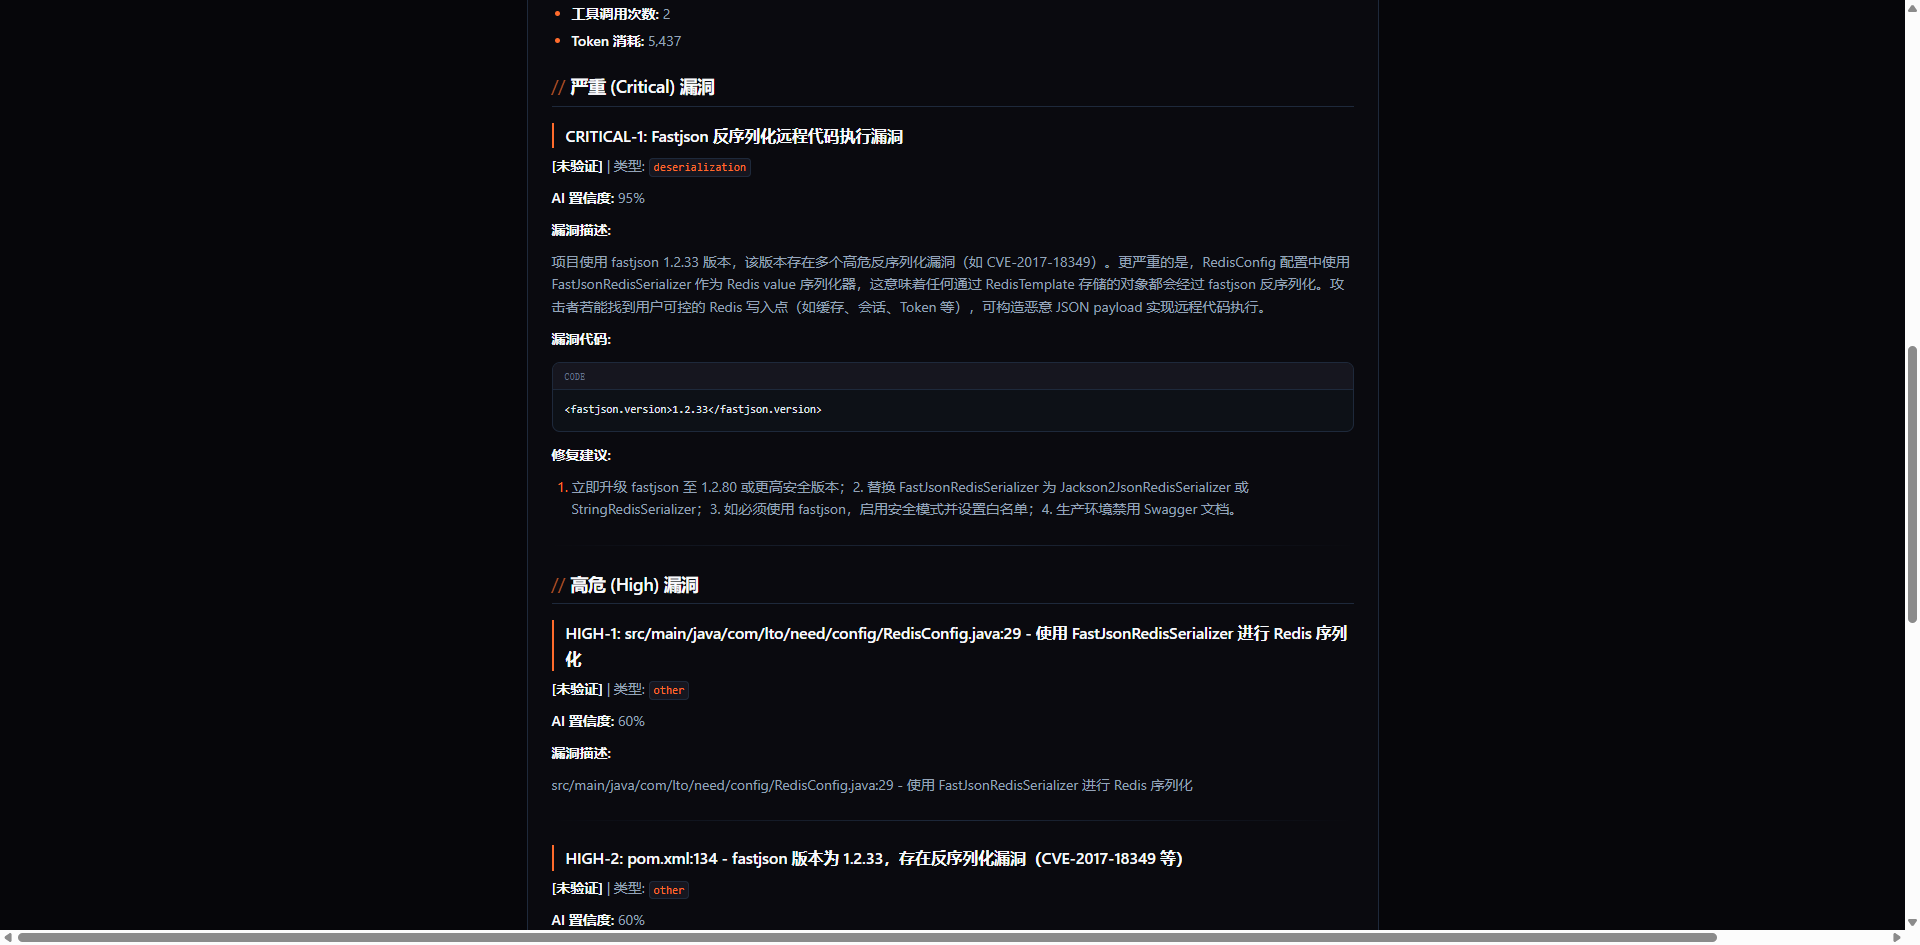
以一次真实的越权访问审计为例,Analysis Agent首先识别出用户ID参数来自前端请求,进而追踪到后端Controller层的方法签名。它注意到该方法直接根据传入的ID去查询数据库,而未校验当前登录用户的身份是否与ID匹配。随后,Verification Agent构造了一个包含他人ID的请求,在沙箱中发起测试,成功获取了非授权用户的数据。最终,审计报告清晰地指出了漏洞位置、风险等级、复现步骤以及修复建议,如添加基于注解的身份校验或重新设计权限验证逻辑。
远程访问与企业级集成考量
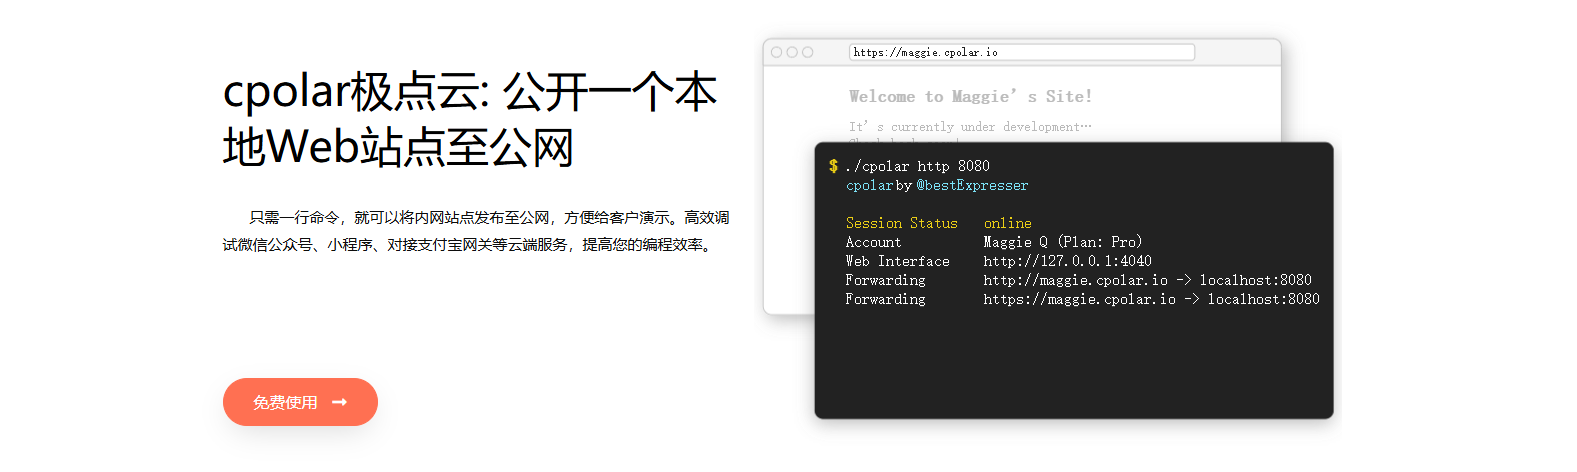
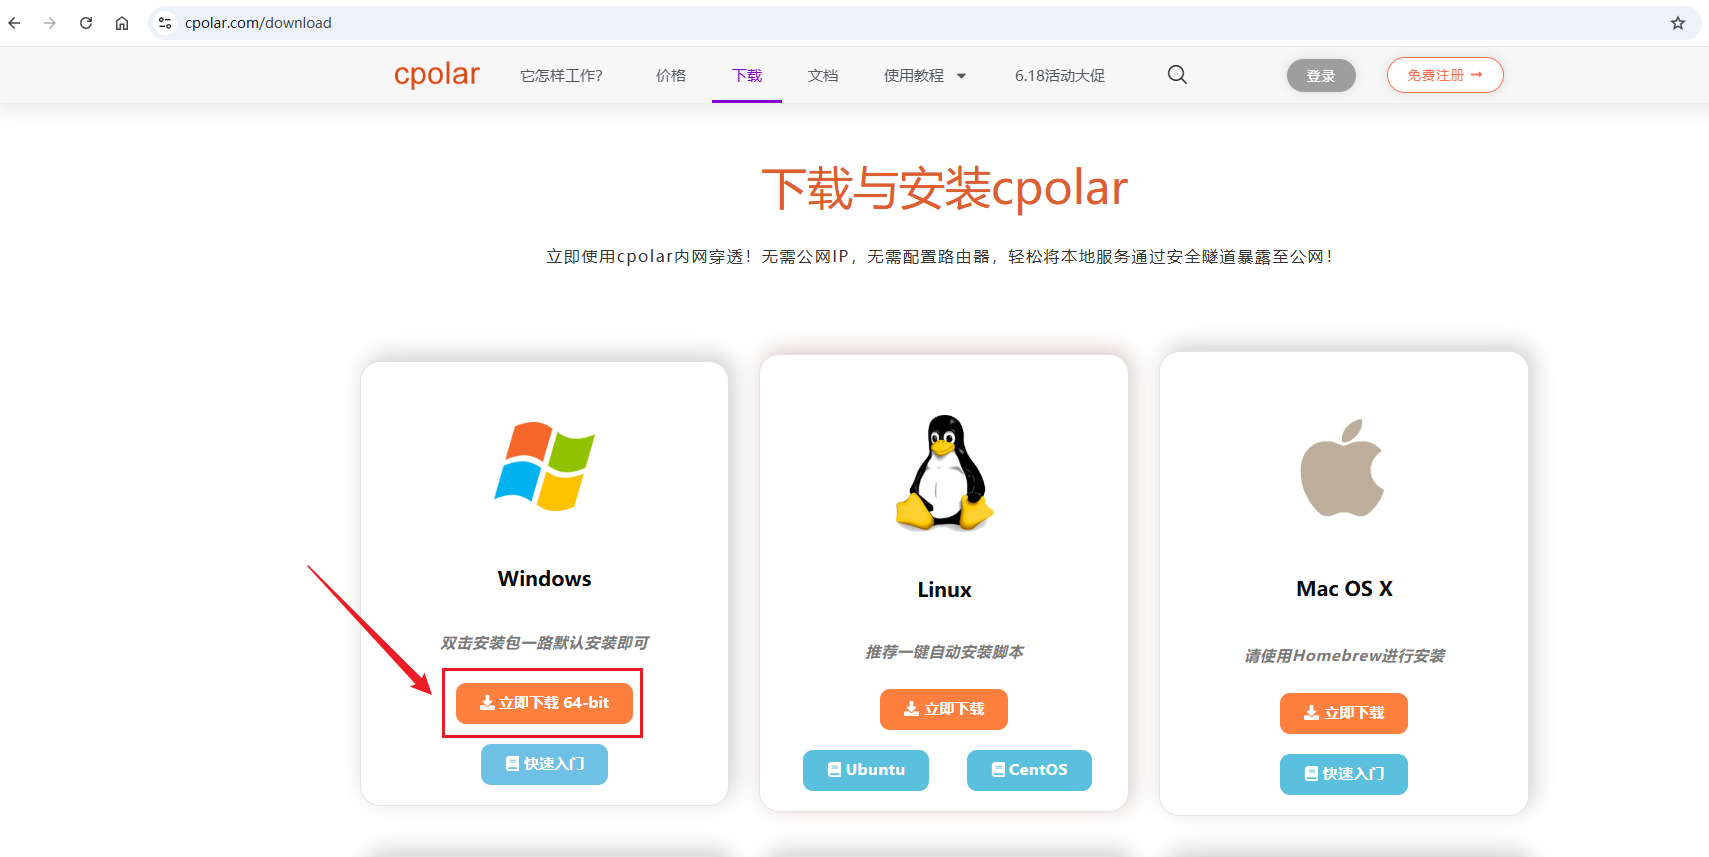
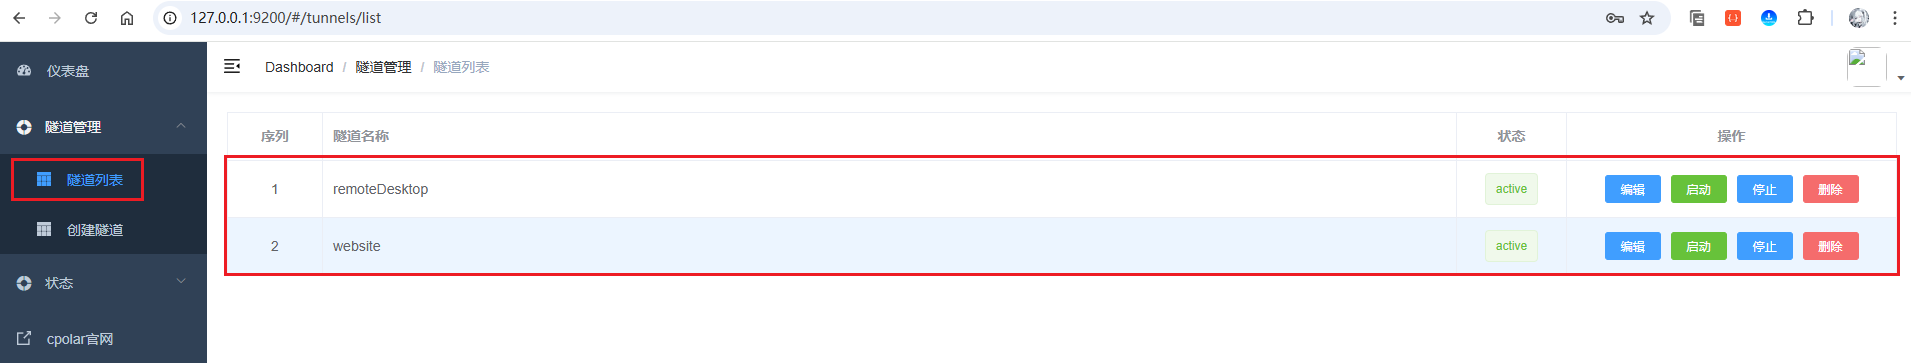
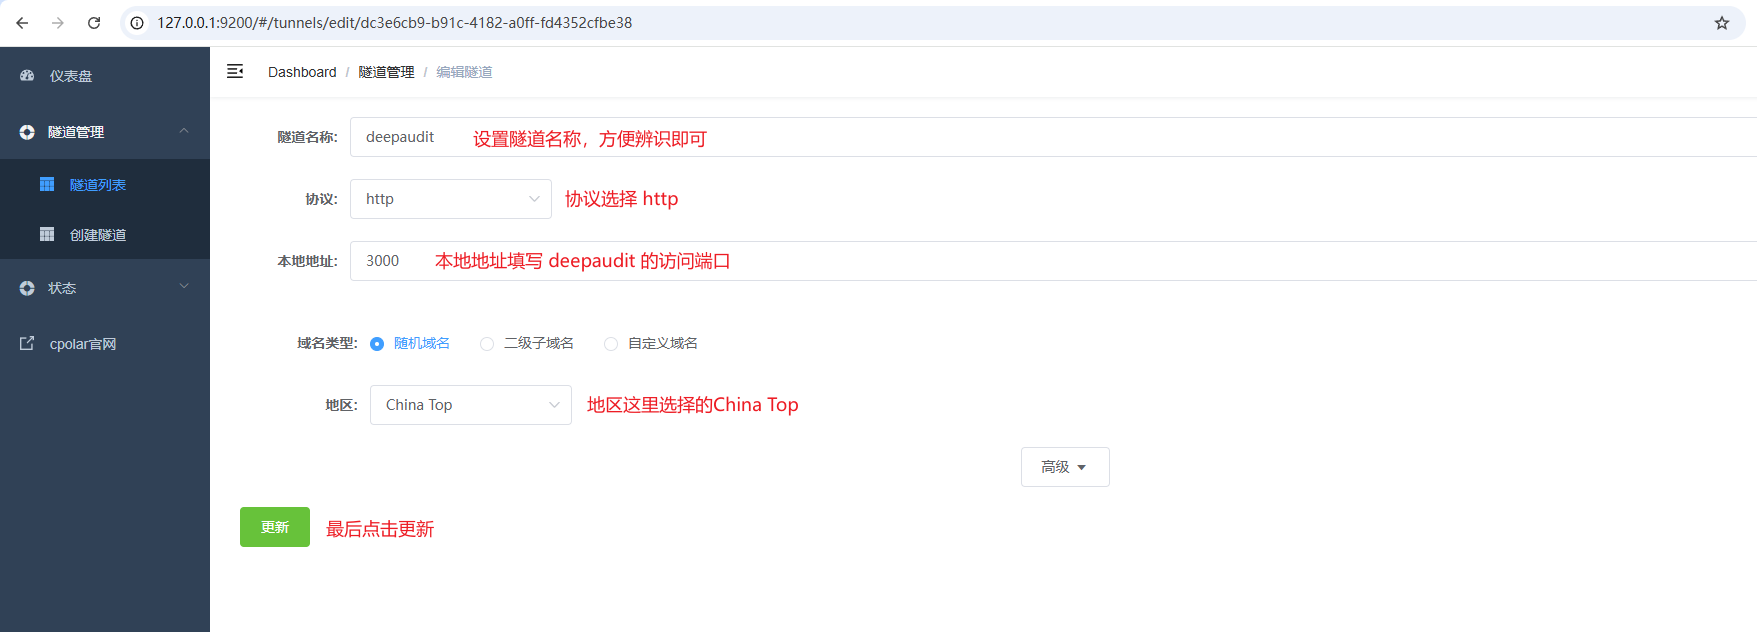
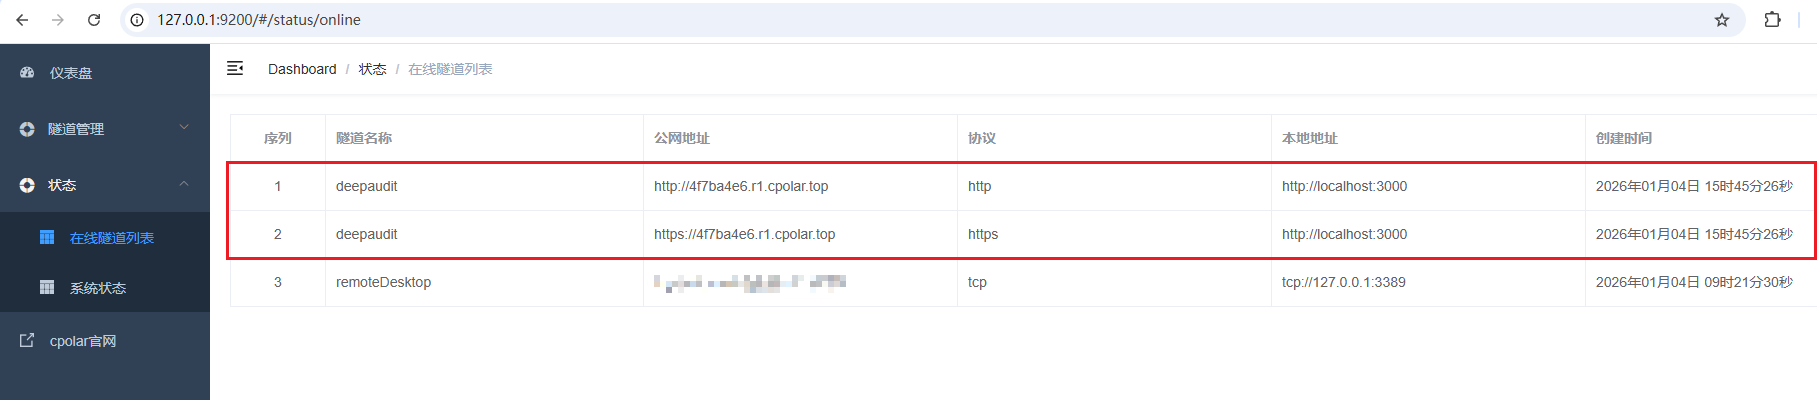
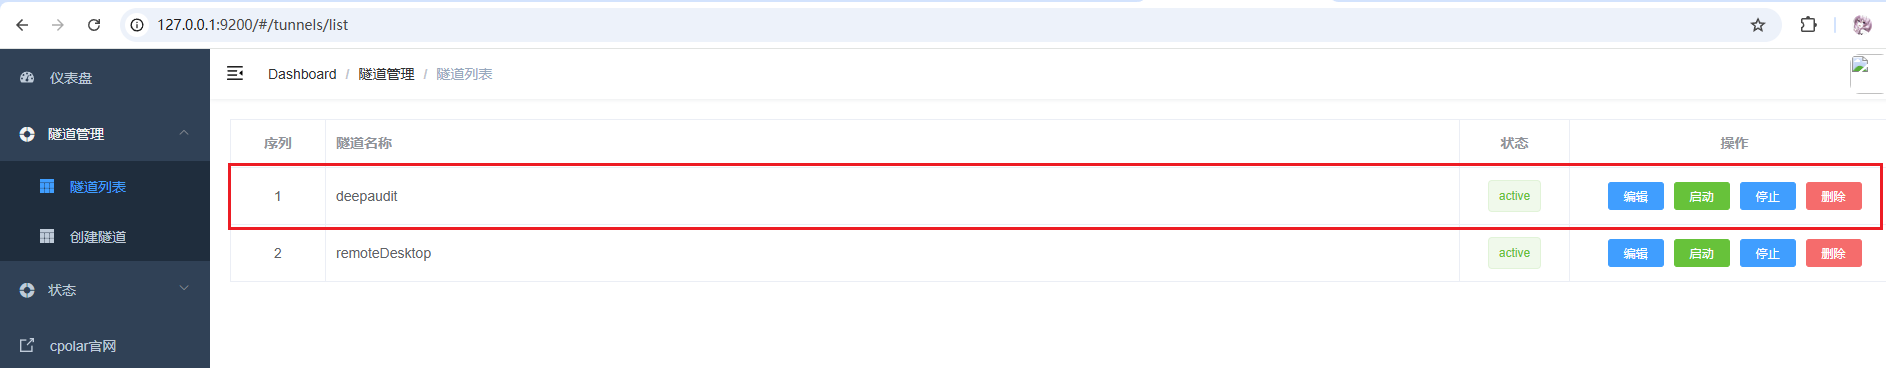
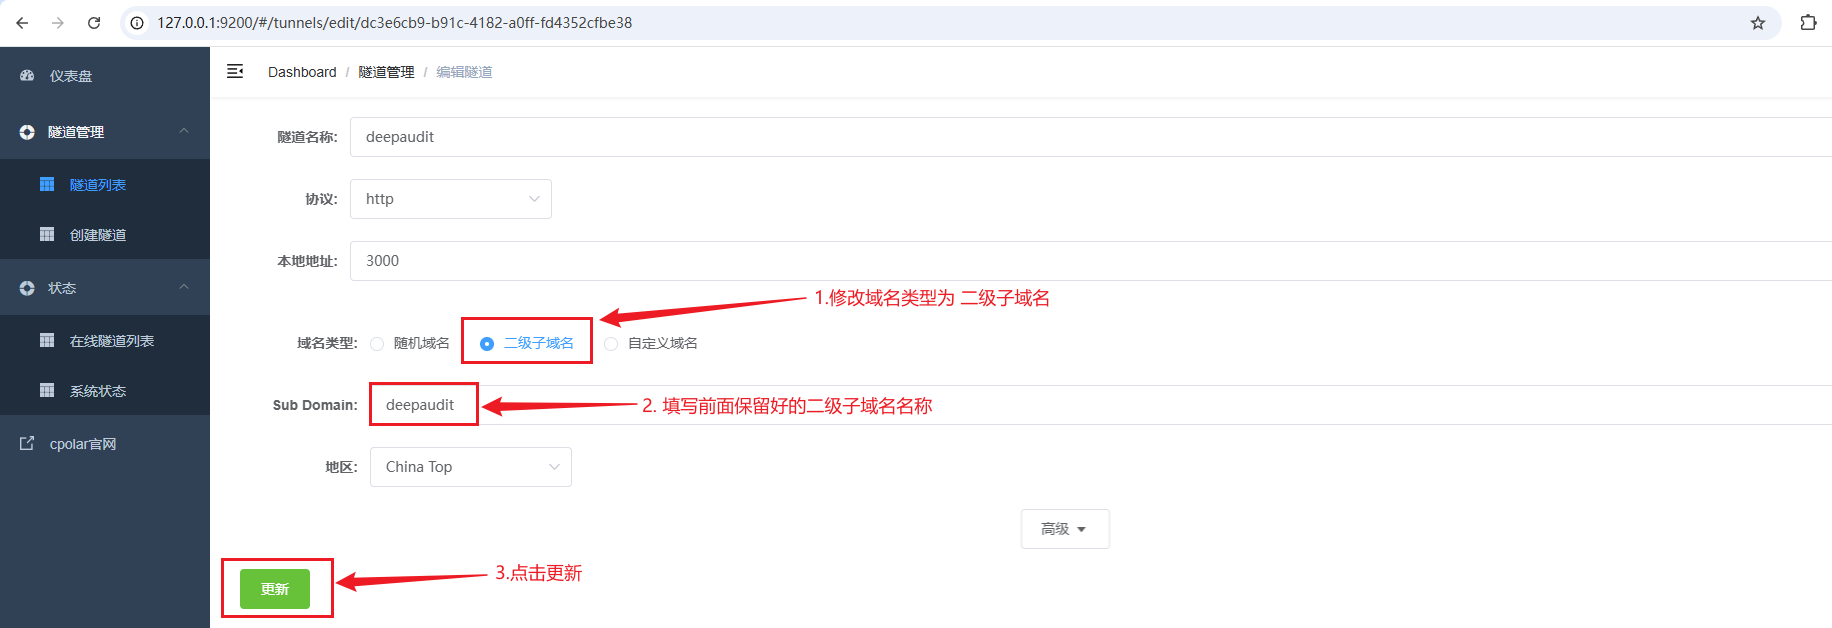
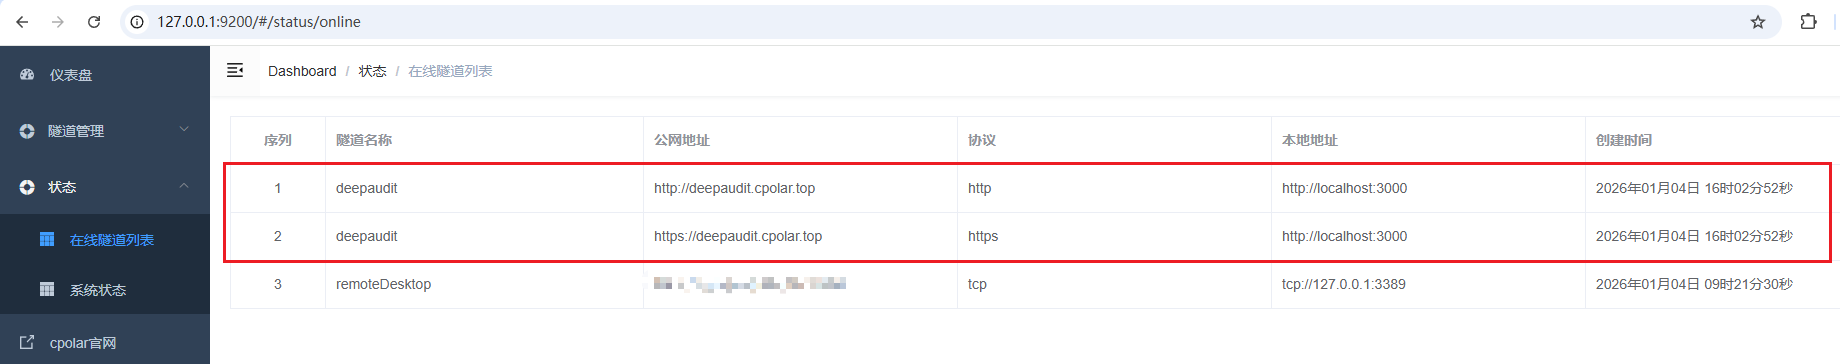
对于分布式团队或需要跨设备协作的场景,本地部署的DeepAudit可能面临访问不便的问题。通过集成内网穿透工具如cpolar,可以将本地服务安全地映射到公网。这不仅解决了远程办公时查看审计进度的需求,还使得安全团队能够统一管理多台机器上的审计任务。配置固定二级子域名后,更可获得稳定的访问地址,便于与企业内部的CI/CD流水线或项目管理平台对接。
然而,必须清醒认识到,AI审计工具并非万能。DeepAudit虽然能大幅提升发现漏洞的效率并降低误报率,但它不能完全替代人类安全专家的最终判断。AI生成的修复建议可能需要结合具体的业务场景进行调整,某些复杂的业务逻辑漏洞仍需人工介入确认。此外,模型本身也可能存在幻觉,因此在将AI审计结果作为生产环境决策依据前,务必进行人工复核。
综上所述,DeepAudit通过多智能体协作架构,将代码审计从一项依赖个人经验的苦役转化为高效、标准化的自动化流程。它不仅解决了传统人工审计效率低、覆盖面窄的问题,还通过沙箱验证机制提升了结果的准确性。对于追求高质量代码交付和稳健安全基线的开发团队而言,构建并部署一套基于DeepAudit的AI审计平台,是应对日益复杂的软件安全挑战的明智之选。随着AI技术的进一步演进,代码安全将从被动防御走向主动智能治理,彻底改变软件开发生命周期的安全形态。