AI漏洞洪流冲击苹果:赏金计划设限与防御体系的重构
在数字化生存日益深入的今天,网络安全已不再仅仅是技术层面的对抗,更演变为一场关于效率、资源与信任的系统性博弈。2026年夏季,全球科技巨头苹果公司做出了一项极具象征意义的决定:为其运行多年的Bug赏金计划设置提交数量上限及30天的冷静期。这一举措并非简单的流程优化,而是对当前人工智能技术重塑安全生态的直接回应。当AI大幅降低了漏洞挖掘的门槛,海量由算法生成的报告如潮水般涌向审核团队,其中夹杂着大量基于“幻觉”的无效信息,导致原本旨在激励白帽黑客的安全机制陷入瘫痪。这种现象不仅困扰着苹果,更成为整个网络安全行业亟待解决的共性痛点。
回顾苹果Bug赏金计划的发展历程,自2016年启动以来,它一直是连接外部安全研究人员与内部工程团队的重要桥梁。随着奖池的不断扩容,特别是2025年10月宣布最高500万美元的巨额奖励,该计划吸引了全球顶尖安全专家的关注。然而,高额的回报也激发了投机者的欲望。随着大型语言模型在代码理解和逻辑推理能力上的质变,业余选手甚至非专业人士也能借助ChatGPT等工具进行批量代码扫描。这种低成本的自动化攻击手段,使得提交报告的基数呈指数级增长,但有效漏洞的比例却急剧下降。审核团队不得不从“寻找真凶”转变为“清理垃圾”,人力成本飙升,响应速度骤降,最终迫使苹果采取限制措施以维持系统的正常运转。
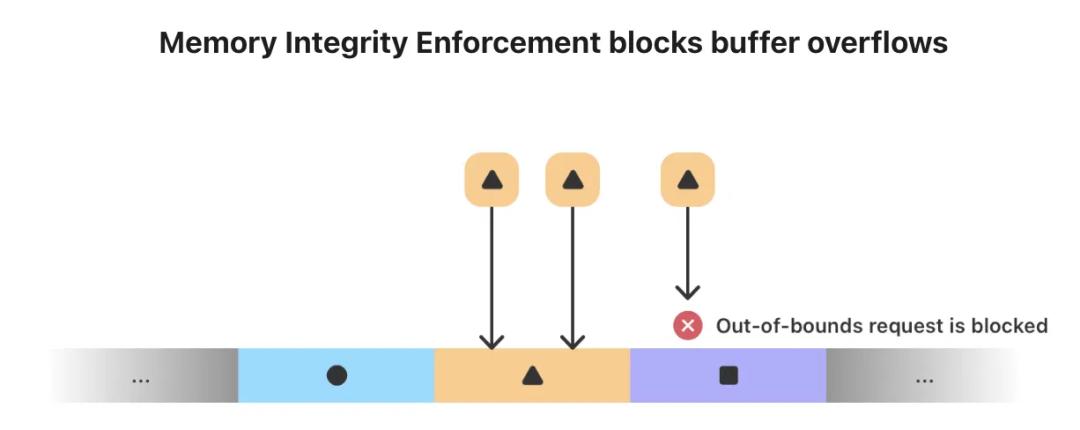
更具冲击力的是,AI不仅在数量上制造了噪音,更在质量上突破了传统防御的底线。2025年9月,苹果发布了被誉为消费级操作系统内存安全史上最大升级的“内存完整执行”(MIE)功能。这项耗时五年研发的技术,旨在通过硬件与操作系统的深度整合,从根本上阻断内存攻击。然而,仅仅八个月后,安全研究公司Calif便利用Claude的Mythos Preview模型,成功绕过了MIE的保护。该团队仅用五天时间,就将两个看似独立的macOS漏洞串联成一条完整的本地权限提升链,并在苹果最安全的M5芯片设备上获得了root权限。这一案例深刻揭示了AI在复杂逻辑推理和漏洞组合利用方面的惊人潜力,也宣告了传统静态防御体系在面对智能化攻击时的脆弱性。
Calif团队的发现并非孤例,它代表了2026年网络安全领域的一种新常态。据预测,当年CVE公开披露的漏洞数量将达到66000个,远超预期。然而,这些数据的背后是巨大的筛选成本。Curl创始人曾透露,其在短时间内收到的二十份报告中无一为真实漏洞;Google随后宣布不再接受AI生成的漏洞报告;Nextcloud暂停了赏金计划;GitHub则大幅削减公开奖金并设立VIP通道。这些行业巨头的集体转向,表明单纯依靠人力审核已无法应对AI带来的信息过载。安全流程本身正在变成一种安全隐患,因为真正的致命漏洞可能被淹没在数以万计的AI幻觉报告中,导致修复延迟,从而给黑产留下可乘之机。
意大利安全初创公司Bynario的经历便是这一困境的真实写照。该团队利用ChatGPT在三周内发现了macOS中的五十多个漏洞,其中包括一个价值高达十至二十万美元的高危漏洞。然而,当他们试图提交这一重大发现时,却发现苹果的提交入口因拥堵而封锁。这种“有洞难报”的局面,不仅打击了研究人员的积极性,更可能迫使部分研究者转向地下黑市交易,进一步加剧网络空间的不确定性。因此,如何建立高效、智能的漏洞过滤与分级机制,已成为各大科技公司必须面对的战略课题。
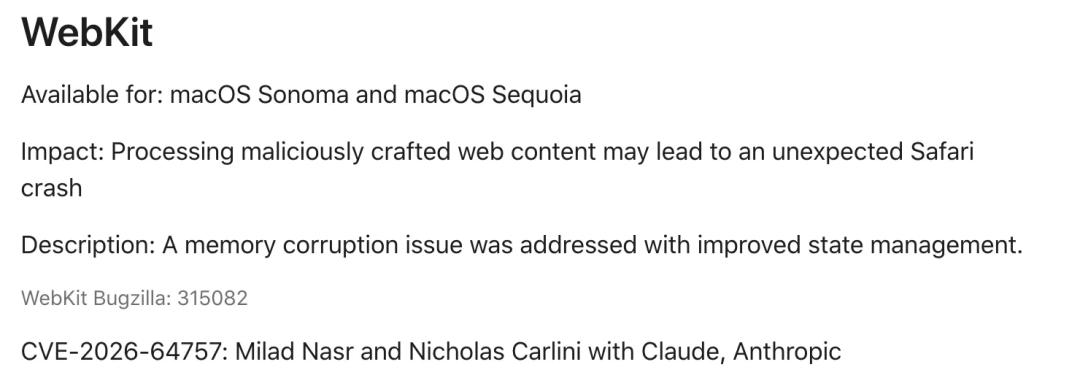
值得注意的是,在这场攻防战中,防御者同样获得了AI武器的加持。2026年7月,苹果发布的macOS Tahoe 26.6安全更新中,首次正式致谢了AI工具的贡献。Anthropic的Claude、OpenAI的Codex Security以及NVIDIA的AI红队等模型,均被列为漏洞发现的协助者。这一举动标志着苹果安全策略的重大转变:从被动防御转向主动利用AI进行自我审查。数据显示,自引入AI辅助后,苹果的安全更新频率显著加快,单月修复漏洞数量刷新纪录。这种高频发版节奏反映了苹果对风险容忍度的降低,即认为等待常规更新窗口的风险已不可接受,必须通过快速迭代来修补防线。
然而,高频发版本身也带来了新的不确定性。苹果一贯以严格的测试流程和稳定的发布节奏著称,每一次更新都需经过漫长的兼容性验证和灰度发布。如今,为了追赶AI驱动的攻击速度,苹果不得不压缩这一流程。这可能导致未经充分测试的补丁引入新的兼容性问题或系统不稳定因素,进而影响用户体验甚至引发新的安全漏洞。此外,依赖AI进行安全审计也存在“黑箱”风险,即我们难以完全理解AI是如何发现漏洞的,也难以保证AI不会遗漏某些特定类型的逻辑错误。因此,如何在速度与稳定性之间找到平衡点,将是苹果及其他科技企业未来安全治理的核心挑战。
从更宏观的视角来看,AI对网络安全的影响是双向且深远的。一方面,它降低了攻击者的门槛,使得大规模、自动化的漏洞扫描成为可能;另一方面,它也提升了防御者的能力,使得实时监测、异常检测和自动化修复成为现实。未来的网络安全竞争,将不再是单纯的人力比拼,而是算力、算法与数据的综合较量。企业需要构建更加智能化的安全运营中心(SOC),利用机器学习技术对海量日志进行分析,自动识别潜在威胁,并实现秒级响应。同时,还需要建立更加开放且规范的合作生态,与安全研究人员、AI开发商以及行业组织共同制定新的漏洞披露标准,以应对AI时代的全新挑战。
对于普通用户而言,这一变革意味着设备安全性的动态变化。虽然厂商的修复速度加快了,但攻击者的手段也更加隐蔽和高效。用户需要保持更高的安全意识,及时更新系统,避免使用来源不明的软件,并关注官方发布的安全公告。同时,企业和组织也应重新评估其安全策略,加强对内部系统的定期审计,引入自动化安全测试工具,并培养具备AI安全知识的专业人才。只有在技术、管理和人员三个层面协同发力,才能在AI驱动的网络安全新时代中立于不败之地。
综上所述,苹果Bug赏金计划的调整只是冰山一角,它折射出的是整个网络安全行业在AI冲击下的深刻转型。从漏洞挖掘到防御修复,每一个环节都在经历重构。虽然目前仍面临噪音干扰、流程拥堵和高频发版风险等诸多问题,但随着技术的不断成熟和规范体系的逐步完善,我们有理由相信,一个更加智能、高效且安全的数字生态正在形成。在这个过程中,保持警惕、拥抱变化并持续创新,将是所有参与者的共同使命。